Startsida › Ramverk › Cyber Resilience Act

Cyber Resilience Act-programvara för tillverkare av uppkopplade produkter.

Ett produktregister med klassificering enligt bilaga III och IV, SBOM:er med kontroll av kända sårbarheter, rapporteringsfrister enligt artikel 14 med textutkast, teknisk dokumentation och EU-försäkran om överensstämmelse, allt i ett förseglat underlagsspår. Rapporteringsskyldigheten gäller sedan den 11 september 2026. Ingår i Pro, 99 € i månaden.

I korthet

  • Artikel 13: Riskbedömning, säker design, en supportperiod på minst fem år, SBOM och hantering av sårbarheter.
  • Artikel 14: Rapportera aktivt utnyttjade sårbarheter och allvarliga incidenter: 24 timmar, 72 timmar, slutrapport.
  • Artiklarna 28-32: Bedömning av överensstämmelse efter produktklass, teknisk dokumentation, EU-försäkran om överensstämmelse och CE-märkning.
  • Artiklarna 19-24: Importörer, distributörer och förvaltare av programvara med öppen källkod.

På den här sidan

  1. Vad är Cyber Resilience Act?
  2. När CRA gäller
  3. Vem som måste följa den
  4. Produktklasser och bedömning av överensstämmelse
  5. Rapportering enligt artikel 14
  6. Så hjälper Dazr med CRA
  7. Ett förseglat underlagsspår
  8. Verifiera en försegling

Vad är Cyber Resilience Act?

Cyber Resilience Act (förordning (EU) 2024/2847) fastställer cybersäkerhetsregler för produkter med digitala element: hårdvara och programvara som ansluter till en enhet eller ett nätverk, inklusive deras databehandling på distans. Tillverkare utformar produkter enligt de väsentliga kraven i bilaga I, hanterar sårbarheter under hela supportperioden, rapporterar allvarliga säkerhetshändelser och visar överensstämmelse innan CE-märkningen sätts på.

När CRA gäller

  • 10 december 2024: förordningen trädde i kraft.
  • 11 juni 2026: regler för anmälda organ (kapitel IV).
  • 11 september 2026: rapportering av aktivt utnyttjade sårbarheter och allvarliga incidenter (artikel 14), även för produkter som släppts ut på marknaden före den 11 december 2027.
  • 11 december 2027: alla andra skyldigheter, inklusive de väsentliga kraven, bedömning av överensstämmelse och CE-märkning.

ENISA öppnade den gemensamma rapporteringsplattformen den 11 september 2026. Kommissionen beskrev kategorierna av viktiga och kritiska produkter i genomförandeförordning (EU) 2025/2392 och publicerade vägledning om tillämpningen av CRA i juli 2026. Källa: förordning (EU) 2024/2847 på EUR-Lex.

Vem som måste följa den

  • Tillverkare av hårdvara och programvara som släpps ut på EU-marknaden, mot betalning eller gratis, som ett led i en kommersiell verksamhet
  • Importörer och distributörer, som kontrollerar CE-märkningen, dokumentationen och kontaktuppgifterna innan de säljer
  • Alla som säljer en produkt under eget namn eller väsentligt ändrar en produkt, och därmed blir tillverkare
  • Förvaltare av programvara med öppen källkod, med en egen, lättare ordning (artikel 24)

Produktklasser och bedömning av överensstämmelse

StandardkategoriDe flesta produkter. Intern kontroll (modul A): du bedömer själv överensstämmelsen och behåller den tekniska dokumentationen.
Viktig, klass IBilaga III, till exempel lösenordshanterare, VPN, routrar, operativsystem och säkerhetsprodukter för smarta hem. Modul A endast när harmoniserade standarder, gemensamma specifikationer eller en certifieringsordning tillämpas fullt ut; annars ett anmält organ.
Viktig, klass IIHypervisorer och containerkörmiljöer, brandväggar och intrångsdetektering, manipuleringssäkra chip. Ett anmält organ (modul B och C eller H) eller ett europeiskt cybersäkerhetscertifikat.
KritiskBilaga IV: hårdvarusäkerhetsmoduler, gateways för smarta mätare, smarta kort och säkra element. Ett europeiskt cybersäkerhetscertifikat där en delegerad akt kräver det, annars förfarandena för klass II.

Det som avgör är produktens kärnfunktion. Fri programvara med öppen källkod i bilaga III får använda intern kontroll när dess tekniska dokumentation är offentlig.

Rapportering enligt artikel 14

  • Tidig varning inom 24 timmar efter att du fått kännedom om en aktivt utnyttjad sårbarhet eller en allvarlig incident.
  • Anmälan inom 72 timmar, med arten av utnyttjandet eller incidenten och de åtgärder som vidtagits.
  • Slutrapport senast 14 dagar efter att en åtgärd finns tillgänglig för en sårbarhet, eller en månad efter anmälan för en incident.

Rapporter går via ENISA:s gemensamma rapporteringsplattform till den CSIRT som utsetts till samordnare i medlemsstaten där ni har ert huvudsakliga verksamhetsställe. Du informerar också de användare som berörs.

Viktiga CRA-kontroller som Dazr täcker

Artikel 13Bedömning av cybersäkerhetsrisker, tillbörlig aktsamhet för komponenter med öppen källkod, supportperiod, produktidentifiering och information till användare.
Bilaga I, del IVäsentliga krav: inga kända sårbarheter som kan utnyttjas, säker som standard, säkerhetsuppdateringar, åtkomstkontroll, dataskydd, loggning, säker radering.
Bilaga I, del IIHantering av sårbarheter: SBOM, åtgärd utan dröjsmål, säkerhetstester, säkerhetsmeddelanden, samordnat offentliggörande av sårbarheter, säker distribution av uppdateringar.
Artikel 14Rapportering av aktivt utnyttjade sårbarheter och allvarliga incidenter, och information till användare.
Artiklarna 28-32EU-försäkran om överensstämmelse, CE-märkning, teknisk dokumentation (bilaga VII) och förfarandet för bedömning av överensstämmelse.
Artiklarna 19-24Importörer, distributörer, väsentlig ändring och förvaltare av programvara med öppen källkod.

Så hjälper Dazr med CRA

Dazr Compliance är en plattform för compliancehantering med drift i EU (GRC-programvara) för europeiska organisationer i alla storlekar, från ett team på fem personer till storföretag. Cyber Resilience Act är ett av dess tolv ramverk: 42 återkommande kontroller plus en produktmodul. I praktiken betyder det:

  • Ett produktregister med versioner, supportperiod, väg till överensstämmelse, CE-märkning och status för försäkran
  • En vägledd klassificering mot artikel 2 och bilagorna III och IV som visar vilka förfaranden för överensstämmelse som är tillåtna
  • Uppladdning av SBOM (CycloneDX eller SPDX JSON) med komponenter, licenser och en kontroll av kända sårbarheter på OSV.dev
  • Sårbarheter med CVE- och GHSA-identifierare, berörda och åtgärdade versioner och status för offentliggörande
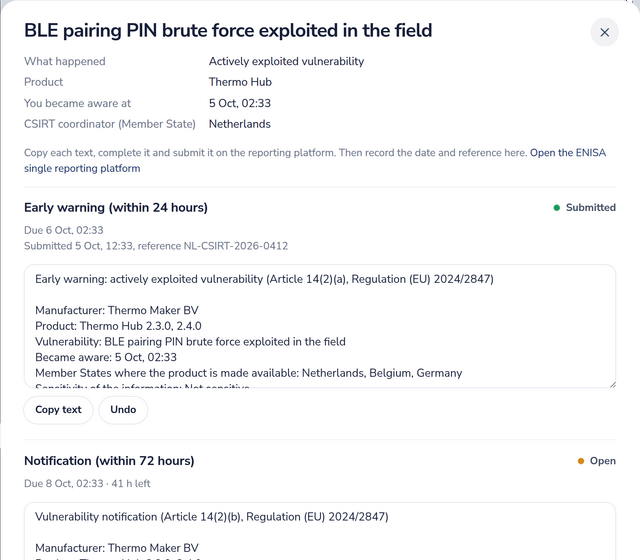
  • Rapporter enligt artikel 14 med löpande frister för 24 timmar, 72 timmar och slutrapport, ett textutkast för varje steg och påminnelser via e-post
  • Teknisk dokumentation (bilaga VII) och EU-försäkran om överensstämmelse (bilaga V) som PDF, plus en policy för samordnat offentliggörande av sårbarheter att anta under Policyer
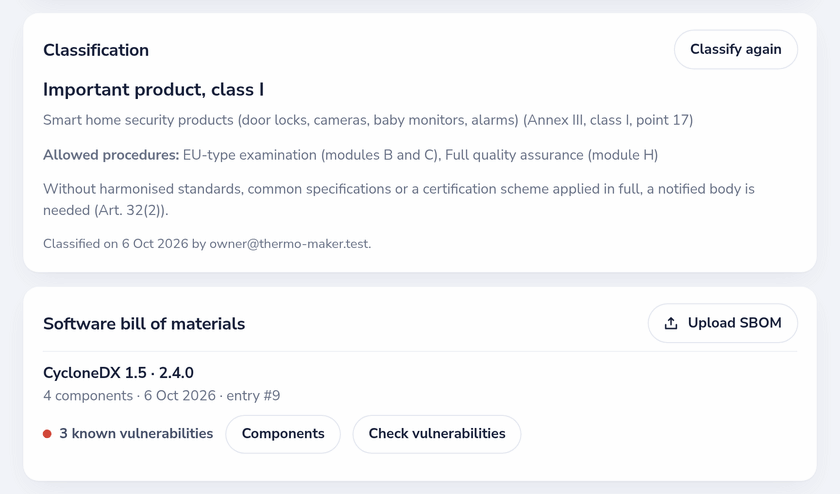
En produkt i CRA-registret: klassificering i klass I med de tillåtna förfarandena för överensstämmelse, och dess SBOM med kända sårbarheter
Klassificering, väg till överensstämmelse och SBOM för varje produkt.
En rapport enligt artikel 14 för en aktivt utnyttjad sårbarhet, med den tidiga varningen inskickad och fristen för anmälan igång
Varje steg i artikel 14 med sin frist och ett utkast att skicka in.

Ett förseglat underlagsspår

Allt du registrerar i CRA-modulen blir en post i ditt underlagsspår: produkter, klassificeringar, SBOM:er, versioner och patchar, sårbarheter, rapporter och genererade dokument. Varje post hashas med SHA-256, bär hashen för posten före den och signeras av Dazr. Poster redigeras aldrig; en rättelse är en ny post som pekar på den gamla. Ändra, ta bort eller flytta om en post, så misslyckas verifieringen.

  • Portalen verifierar hela kedjan och varje signatur på begäran
  • Ett underlagspaket innehåller posterna, filerna, signaturerna, de publika nycklarna, en läsbar sammanfattning som PDF och en liten verifierare som körs offline
  • Marknadskontrollmyndigheter och anmälda organ kan kontrollera paketet utan åtkomst till din arbetsyta

Förseglat av Dazr betyder att Dazrs signeringsnyckel bekräftar innehåll, ordning och tid. Det är inte en kvalificerad elektronisk stämpel eller en kvalificerad tidsstämpel enligt eIDAS.
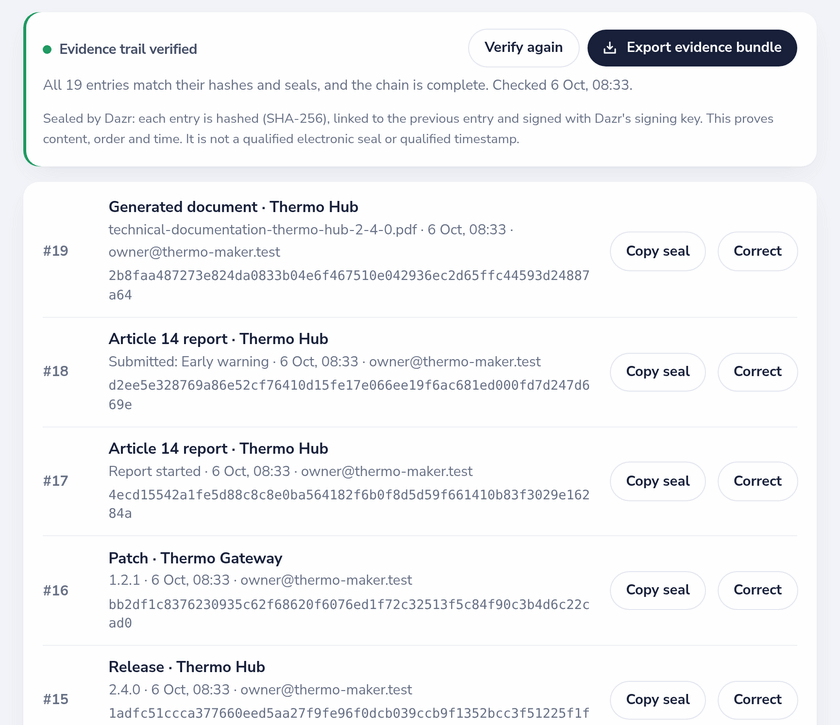
Det verifierade underlagsspåret: varje post med sitt nummer, sin typ, produkt och SHA-256-hash
En verifierad kedja av förseglade poster, redo att exportera.

Verifiera en försegling

Klistra in en försegling, manifest.jws från ett underlagspaket eller en posts hash. Dazr kontrollerar signaturen och bekräftar om den har utfärdats av Dazr. Inget annat skickas eller visas.

Vad marknadskontrollmyndigheter tittar efter

Vid en motiverad begäran ber myndigheter om den tekniska dokumentationen, EU-försäkran om överensstämmelse och vid behov SBOM:en. De kontrollerar att klassificeringen och vägen till överensstämmelse passar produkten, att sårbarheter har hanterats och rapporterats i tid och att supportperioden hålls. Dazr samlar allt på ett ställe, i minst tio år eller under supportperioden.

Tillbaka till hela översikten över Dazr Compliance › | Registrera dig gratis ›

Frågor om Cyber Resilience Act, besvarade.

När gäller Cyber Resilience Act?

Förordningen trädde i kraft den 10 december 2024. Reglerna för anmälda organ gäller från den 11 juni 2026, rapporteringsskyldigheterna i artikel 14 från den 11 september 2026 (även för produkter som släppts ut på marknaden tidigare) och alla andra skyldigheter från den 11 december 2027.

Omfattar CRA även programvara?

Ja. En produkt med digitala element är varje programvaru- eller hårdvaruprodukt som släpps ut på marknaden, inklusive dess lösningar för databehandling på distans. Programvara som bara erbjuds som en tjänst, utan en produkt på marknaden, faller i regel utanför CRA och kan omfattas av NIS2.

Skickar Dazr in våra rapporter enligt artikel 14?

Nej. Rapporter går via ENISA:s gemensamma rapporteringsplattform till den CSIRT som utsetts till samordnare i medlemsstaten där ni har ert huvudsakliga verksamhetsställe. Dazr håller koll på fristerna för 24 timmar, 72 timmar och slutrapporten, skriver ett utkast för varje steg och registrerar när och med vilken referens du skickade in det.

Vilka SBOM-format kan vi ladda upp?

CycloneDX 1.2 till 1.6 och SPDX 2.2, 2.3 och 3.0 som JSON. Dazr kontrollerar filen, listar komponenterna och licenserna och kan slå upp kända sårbarheter på OSV.dev. Bara paketnamn och versioner skickas, och uppslaget kan stängas av.

Vad bevisar förseglat av Dazr?

Att en post med exakt detta innehåll registrerades på den här platsen i ert underlagsspår vid den angivna tidpunkten. Varje post hashas, länkas till den föregående och signeras av Dazr. Det är inte en kvalificerad elektronisk stämpel eller en kvalificerad tidsstämpel enligt eIDAS.

Vilken plan innehåller CRA-modulen?

Pro (99 € i månaden, upp till 5 användare) och Enterprise (499 € i månaden). Priser exkl. moms, per månad, kan sägas upp när som helst.

Redo för Cyber Resilience Act?

CRA-modulen ingår i Pro (99 €/mån) och Enterprise (499 €/mån), självbetjänat via Mollie, exkl. moms, kan sägas upp när som helst. Free och Basic täcker ISO 27001, GDPR och NIS2. Custom är den enda planen med avtal, prissatt på begäran.