Revisorsinloggningen
Revisorer delar inte ett medlemskonto och får inget fast lösenord. En administratör bjuder in dem med namn och e-post och väljer hur länge åtkomsten varar: från 1 till 60 dagar, som standard 30.
- Två faktorer från början: inbjudningsmejlet innehåller en personlig länk, och det räcker inte att öppna den. Revisorn begär en sexsiffrig kod som skickas till den inbjudna adressen, och bara den koden öppnar en signerad revisorssession.
- Gränser mot missbruk: högst 5 kodförfrågningar per timme, 5 försök per kod och 10 misslyckade försök per timme.
- Tidsbegränsad: åtkomsten upphör på det valda datumet. En session varar aldrig längre än åtkomstperioden.
- Kan återkallas: återkalla en revisor så slutar sessionen att fungera vid nästa förfrågan. När en länk genereras på nytt blir den gamla ogiltig, och slutdatumet förblir detsamma.
- Sparad som hash: inbjudningslänkar visas en gång och sparas bara som hash.
- Loggad: inbjudningar, bekräftelser, återkallelser och nygenererade länkar visas i aktivitetsloggen som
auditor.invited,auditor.verified,auditor.revokedochauditor.link-regenerated. - Administratörsöversikten visar varje revisor med namn, e-post, vem som bjöd in, slutdatum och om åtkomsten är aktiv, har gått ut eller har återkallats.
Vad revisorer ser
Revisorsportalen på compliance.dazr.eu/auditor öppnas med en översikt över ramverk med slutförande per ramverk, följd av dessa flikar:
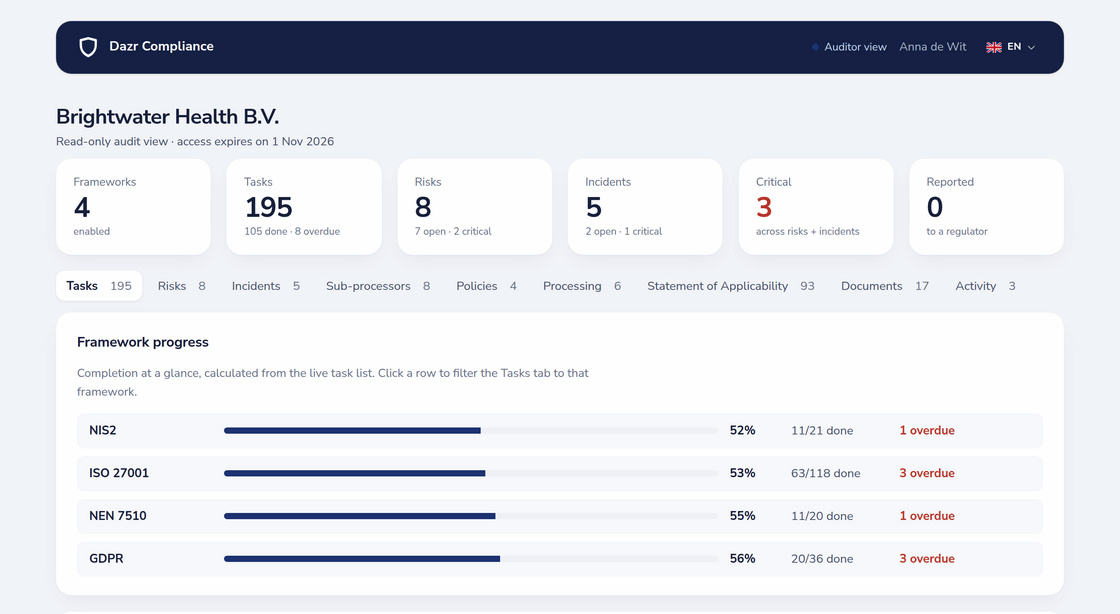
| Flik | Innehåll |
|---|---|
| Kontroller | Varje kontroll med beskrivning, rekommendation, underlag (anteckningar, länkar och filer), kommentarer och fullständig historik; filtrera efter ramverk och status |
| Risker | Riskregistret med inneboende och kvarstående poäng, behandling och accepterande |
| Incidenter | Incidentregistret med tidslinje, anmälningsfält och frister |
| Underbiträden | Leverantörsregistret |
| Policyer | Policyer och deras versioner |
| Behandling | GDPR-register över behandlingar och DPIA:er, med nedladdning av register och DPIA som PDF |
| Tillämplighetsförklaring | Tillämplighet och motivering per kontroll, med nedladdning som PDF |
| Dokument | Dokumenten som är länkade i complianceprofilen |
| Aktivitet | Aktivitetsloggen sedan revisorns åtkomst började, utan fritextdetaljer |
Underlagsfiler hämtas via en autentiserad proxy, aldrig via en direkt lagringslänk. Allt är skrivskyddat: varje försök att ändra data avvisas.
Kommentarer, anteckningar och uppföljning
- Revisorskommentarer på varje kontroll, markerade som revisorskommentarer i kontrollens tråd, bredvid kommentarer från ditt eget team.
- Revisorsanteckningar på incidenter, tillagda i incidentens tidslinje som en egen posttyp.
- Uppföljning sker via uppgifter: gör varje iakttagelse till en egen uppgift med ägare och förfallodatum (från Basic). Påminnelserna om snart förfallna och försenade uppgifter följer sedan upp den som vilken kontroll som helst, och ISO 22301 och ISO 27001 har egna kontroller för avvikelser och korrigerande åtgärder.
- Korrigerande åtgärder från incidenter: en incident kan kopplas till den uppgift för korrigerande åtgärd som den gav upphov till, så att lärdomen stängs i en uppgift som följs upp.
Dazr har inget separat register för iakttagelser med eget flöde; iakttagelser finns som kommentarer och uppgifter.
Revisionsförberedelse och beredskapspoängen
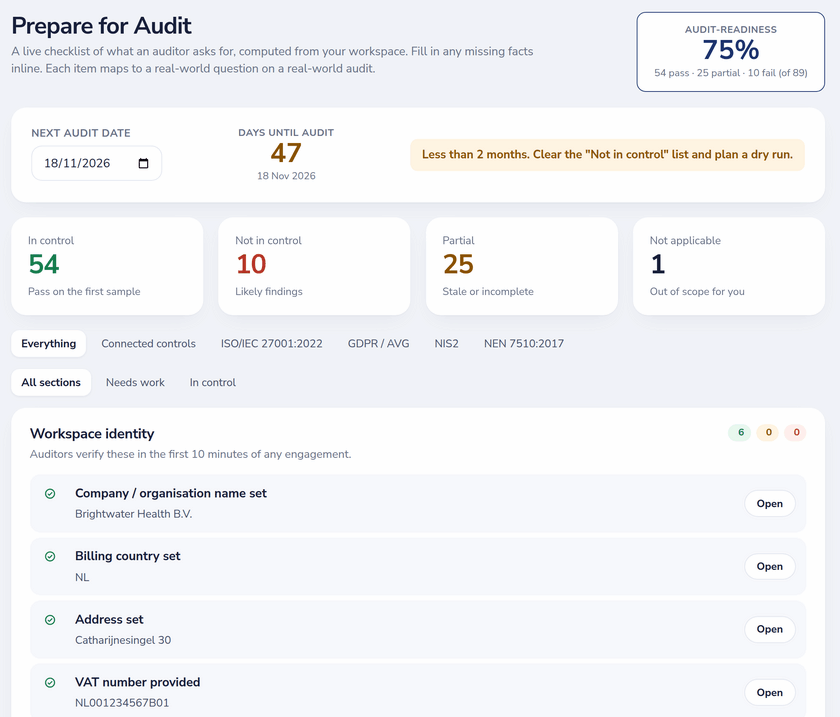
Revisionsförberedelse ställer de frågor som en revisor ställer de första dagarna av ett uppdrag till din aktiva arbetsyta. Varje kontroll är godkänd, varning, underkänd eller ej tillämplig, med detaljerna bakom och en länk eller ett fält direkt på sidan för att åtgärda den.
| Avsnitt | Kontroller | Exempel |
|---|---|---|
| Arbetsytans identitet | 6 | Organisationens namn, land, adress, momsregistreringsnummer, säkerhetsansvarig, kontakt till dataskyddsombud |
| Grundläggande policybibliotek | 11 | Informationssäkerhet, acceptabel användning, åtkomststyrning, kryptografi, runbook för incidenter, BC/DR-plan, tillgångsförteckning, leverantörsregister, nätverksdiagram |
| Driftunderlag | 17 | Ägare av kontroller, inget försenat mer än 90 dagar, riskregister ifyllt, kritiska risker minskade, ledningens genomgång, internrevision, utbildning i säkerhetsmedvetenhet, phishingtest, BC/DR-test, test av återställning från säkerhetskopia, penetrationstest, sårbarhetsskanning, granskning av behörigheter |
| Per ramverk | 2 + specifika | Alla kontroller har en ägare, kontroller granskade under de senaste 12 månaderna, plus kontroller per ramverk som BIA och övningsprogram för ISO 22301 |
Poängen är (godkända + 0,5 × varningar) / tillämpliga kontroller, visad som ett kort på instrumentpanelen och registrerad i trenden. Revisionsförberedelse ingår i Enterprise; på andra planer visar en förhandsvisning hur många brister det finns, med de två första i sin helhet.
Revisionsspåret som PDF och andra överlämningsfiler
- Revisionsspår som PDF: försättssida, sammanfattning med totala, slutförda, öppna och försenade kontroller, slutförande per ramverk, utestående punkter, ett avsnitt per ramverk grupperat efter tema, slutföranderegistret och en sida för godkännande. Med Dazr-varumärke på Basic, med ditt företags namn på Pro, helt white label på Enterprise: din logotyp, din undertitel, din sidfotstext och din ansvariga undertecknare.
- Tillämplighetsförklaring som PDF eller XLSX, inklusive godkända versioner.
- GDPR: register över behandlingar enligt art. 30 och DPIA-rapporter som PDF.
- Excel och CSV av leverantörer, tillgångar, incidenter, risker, behandlingar, DPIA:er, kontroller, medlemmar, aktivitetsloggen, policyer, svar på förtroendesidan och tillämplighetsförklaringen (från Basic).
Underlagets integritet och aktivitetsloggen
- När en kontroll är slutförd låses dess anteckning om underlag och länk. Bara giltighetsdatumet kan fortfarande ändras.
- Varje handling som ändrar något hamnar i aktivitetsloggen med vem och när, även handlingar utförda av Dazr-support. Sök, filtrera efter typ och datum och exportera den.
- Loggen sparar de senaste 2 000 händelserna på Free, 5 000 på Basic, 25 000 på Pro och 50 000 på Enterprise.