Compliance, które działa bez przerwy.
ISO 27001, RODO, NIS2 i osiem kolejnych frameworków jako cykliczne zabezpieczenia z właścicielami, dowodami i przypomnieniami. Zegary incydentów, rejestry i login audytora w jednej hostowanej w UE przestrzeni roboczej, dla zespołów każdej wielkości, aż po korporacje.
Za darmo dla jednego użytkownika. Bez karty.
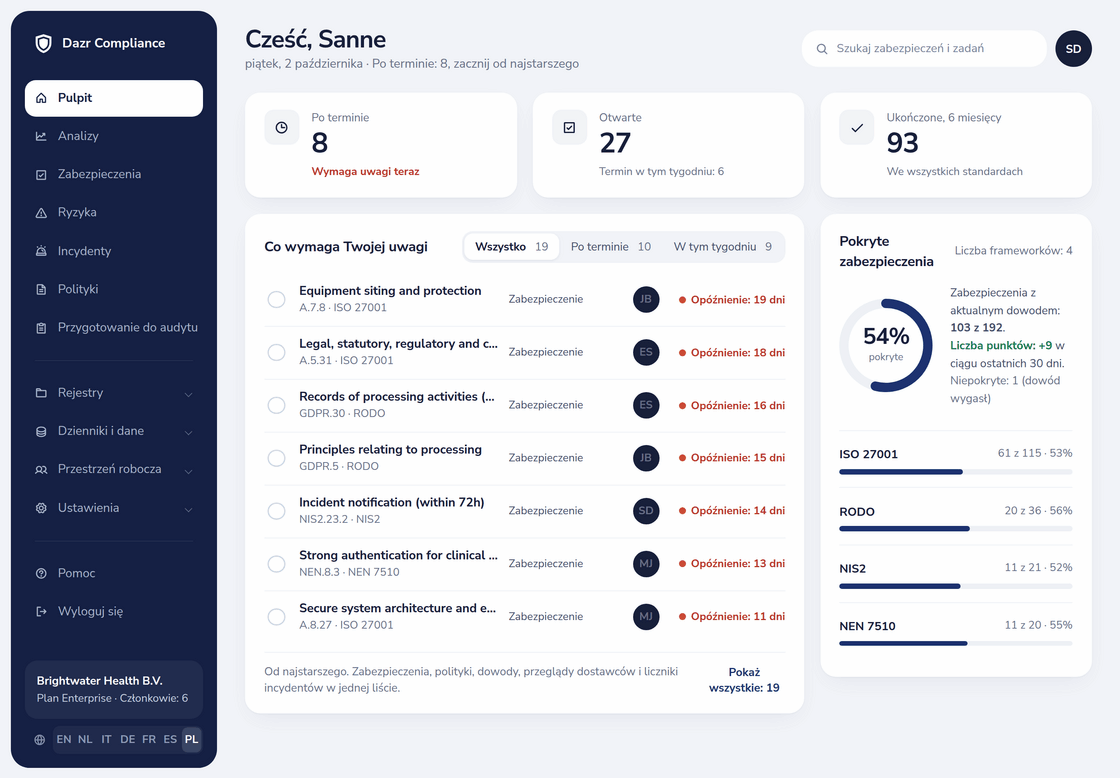
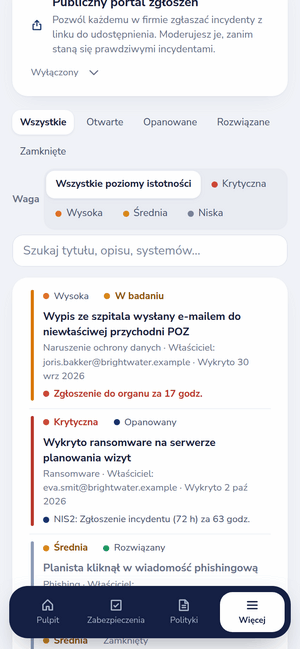
Pulpit: zaległa praca, ten tydzień i pokrycie według frameworku. Po prawej rejestr incydentów na telefonie.
Dodawaj frameworki bez budowania od nowa. ISO 27001:2022 obejmuje wszystkie 93 zabezpieczenia z załącznika A oraz klauzule 4-10.
Wybierz moduł, zobacz ekran.
Prawdziwe ekrany z demonstracyjnej przestrzeni roboczej. Kliknij kartę, aby przełączyć.
Każde zabezpieczenie ma właściciela i harmonogram.
Każde zabezpieczenie ma opis, rekomendację i cykl przeglądu. Przypisz właściciela, dołącz dowód i ustal, jak długo jest ważny, a potem powiąż je z ryzykami, politykami i procesami, które obejmuje. Przypomnienia, cotygodniowe ponaglenia o zaległościach i codzienne podsumowanie wygasających dowodów utrzymują tempo, z konsultantem lub bez.
SZBI i zabezpieczenia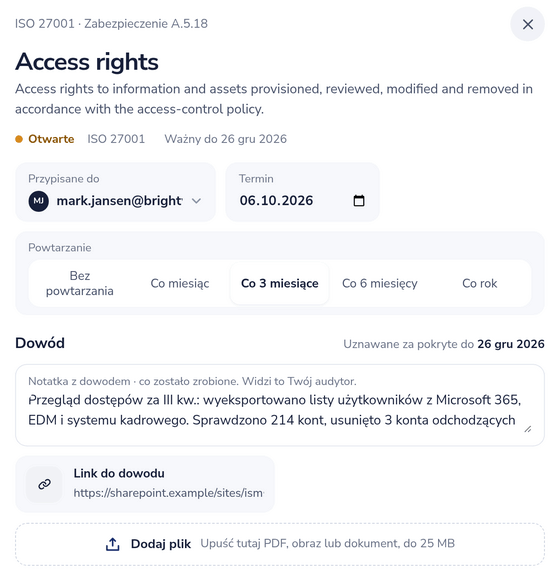
Zobacz ryzyko przed zabezpieczeniami i po nich.
Oceń prawdopodobieństwo i wpływ w skali 5-stopniowej, ryzyko nieodłączne i rezydualne obok siebie. Wybierz sposób postępowania, właściciela i termin. Akceptacja ryzyka zapisuje uzasadnienie i zatwierdzającego ze stemplem serwera.
Zarządzanie ryzykiem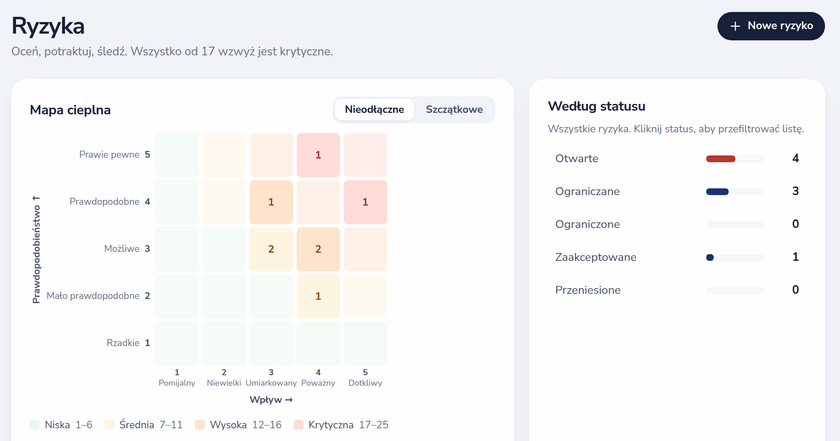
Każdy termin odliczany.
Zarejestruj incydent, a zegary ruszają: 72 godziny na art. 33 RODO; 24 godziny, 72 godziny i miesiąc dla NIS2. Narzędzie oparte na rozporządzeniu (UE) 2024/2690 wskazuje istotne incydenty. W planie Enterprise publiczna strona zgłoszeń zasila Twoją kolejkę.
Zarządzanie incydentami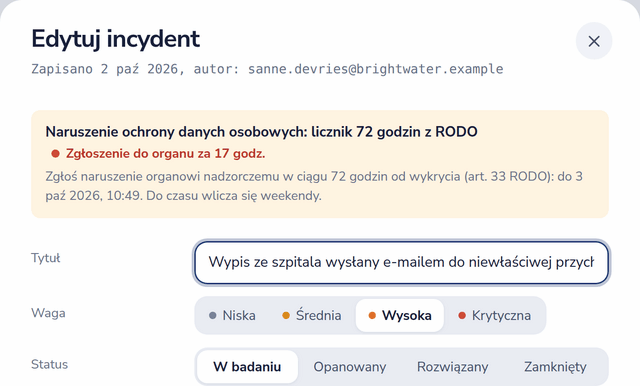
Daj audytorowi login.
Zaproś audytora na 1 do 60 dni. Loguje się jednorazowym kodem i czyta każdy rejestr, z możliwością komentowania. Wyeksportuj zatwierdzoną deklarację stosowania i ślad audytowy w PDF; w planie Enterprise Przygotowanie do audytu ocenia Twoją gotowość.
Zarządzanie audytem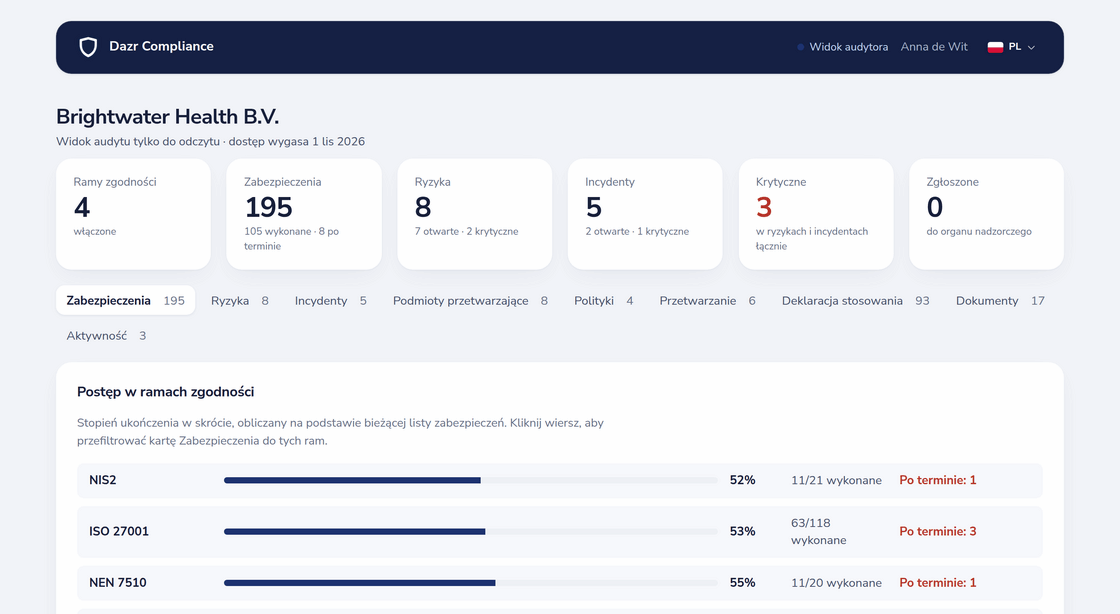
Rejestry prywatności, które pozostają aktualne.
Prowadź rejestr czynności przetwarzania z art. 30 i oceny DPIA powiązane z dostawcami i ryzykami, które za nimi stoją. Każdy dostawca ma swoją umowę powierzenia, certyfikaty, dostęp do danych i datę przeglądu, która Ci o sobie przypomni.
Prywatność (rejestr czynności przetwarzania i DPIA)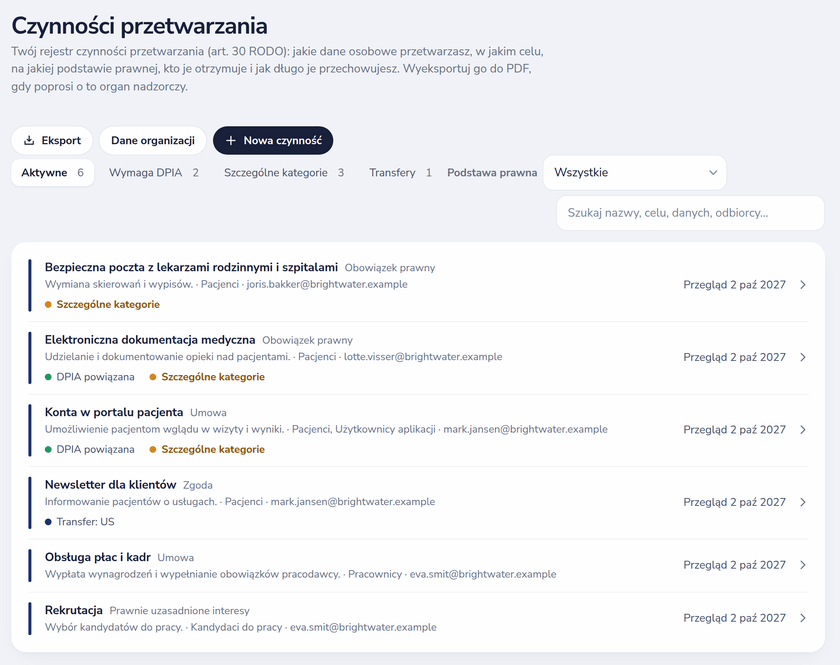
Polityki, które ludzie naprawdę czytają.
Zacznij od szablonu, zatwierdź, opublikuj i zobacz dla każdej wersji, kto się z nią zapoznał. Odpowiedz raz na kwestionariusze bezpieczeństwa klientów na stronie zaufania i udostępnij jeden link; wrażliwe odpowiedzi czekają na Twoje zatwierdzenie.
Zarządzanie politykami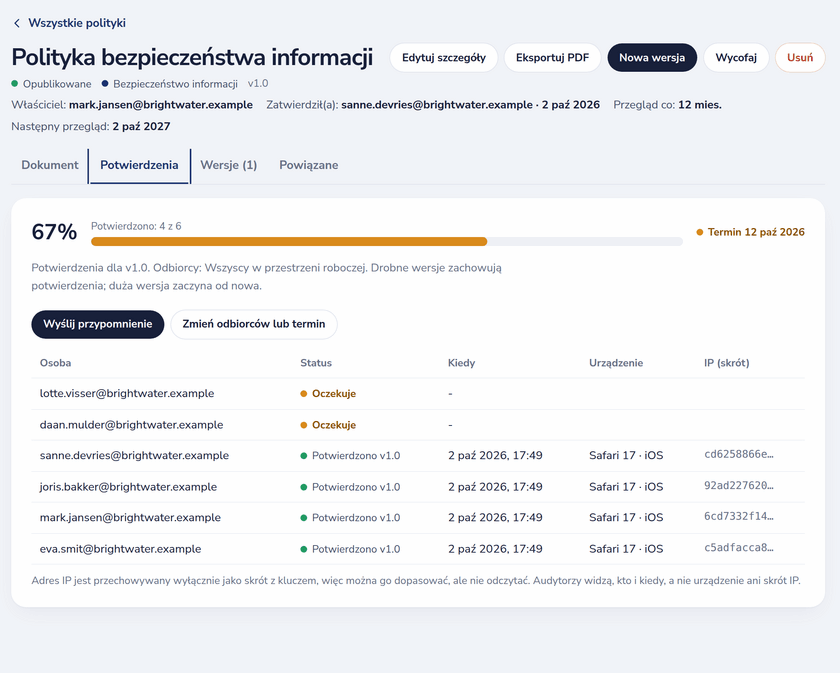
Jedna platforma, dziewięć modułów.
Każdy z własną stroną i kartą informacyjną.
Zbudowane na potrzeby korporacji.
O co zapytają dział bezpieczeństwa i zakupy, z odpowiedziami.
- Dostawca
- Dazr, Włochy (VAT IT 02801250065)
- Dla kogo
- Podmioty opieki zdrowotnej, organy publiczne, instytucje finansowe i dostawcy SaaS
- Na start
- Samodzielne logowanie; wdrożenie z przewodnikiem w planie Enterprise
Jawny cennik.
Miesięcznie, bez VAT. Rozliczenie miesięczne, rezygnacja w dowolnym momencie.
Kilka podmiotów, własne integracje lub dedykowany opiekun sukcesu klienta? Plan Custom wyceniamy na zapytanie. Porównaj każdą funkcję
Zobacz to z Twoimi frameworkami.
Zaloguj się przez Google, Microsoft lub służbowy e-mail, bez karty. Albo umów demo z naszym zespołem.
Bezpłatne narzędzia i poradniki: kalkulator terminów zgłoszenia naruszenia, ocena istotnych incydentów i zakresu NIS2, kalkulator audytu ISO 27001, poradniki o NIS2, DORA, AI Act i CRA oraz strony krajowe dla Holandii i Włoch.