Czego wymaga ustawa 264/2025?
Ustawa 264/2025 o cyberbezpieczeństwie transponuje NIS2 w Czechach i 1 listopada 2025 zastąpiła ustawę 181/2014. Dostawca usługi spełniającej warunki zgłasza ją w ciągu 60 dni do Krajowego Urzędu Cyberbezpieczeństwa i Bezpieczeństwa Informacji (NÚKIB), który decyduje o jej rejestracji jako usługi regulowanej. W ciągu 30 dni od tej decyzji dostawca przekazuje dane kontaktowe i uzupełniające, a zmiany w ciągu 14 dni. Zgłoszenia przechodzą przez Portál NÚKIB.
Reżim wyższy czy niższy
- Reżim wyższy: dostawcy o istotnym znaczeniu gospodarczym, społecznym lub dla bezpieczeństwa stosują rozporządzenie 409/2025, z pełnym systemem zarządzania, rolami bezpieczeństwa, oceną ryzyka, audytami i środkami technicznymi.
- Reżim niższy: pozostali dostawcy stosują rozporządzenie 410/2025, krótszy zestaw środków minimalnych z zestawieniem środków aktualizowanym co roku.
- Termin: środki bezpieczeństwa i zgłaszanie incydentów muszą działać w ciągu roku od decyzji o rejestracji.
W Dazr zapisujecie reżim w jednym zadaniu. Zadania drugiego reżimu oznacza się w deklaracji stosowania jako niemające zastosowania, z decyzją o rejestracji jako powodem.
Co dostajecie w Dazr
Każde zadanie podaje paragraf, na przykład rozporządzenie 409/2025 § 8, i zamienia wymagania w kroki z domyślną częstotliwością przeglądu.
Zgłaszanie incydentów do NÚKIB lub Národní CERT
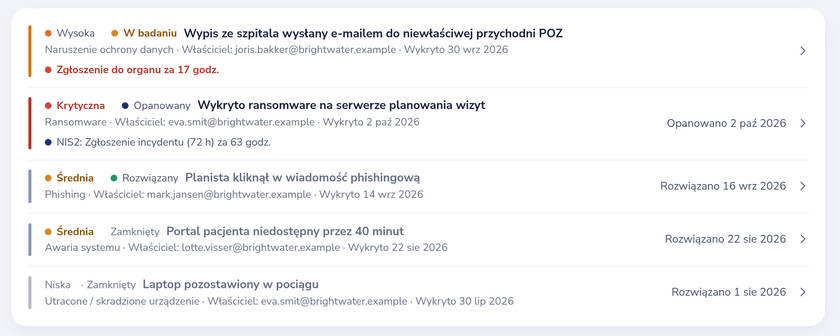
Zgodnie z § 16 ustawy 264/2025 wstępne zgłoszenie należy przesłać bez zbędnej zwłoki i w ciągu 24 godzin od wykrycia incydentu. Incydent o istotnych skutkach wymaga ponadto zgłoszenia w ciągu 72 godzin od wykrycia, raportu okresowego na wezwanie i raportu końcowego w ciągu 30 dni od zgłoszenia. Dostawcy w reżimie wyższym zgłaszają do NÚKIB, a dostawcy w reżimie niższym zgłaszają incydenty o istotnych skutkach do Národní CERT, w obu przypadkach przez Portál NÚKIB. Gdy framework NÚKIB jest włączony, rejestr incydentów w Dazr odlicza każdy z tych terminów.
Rozporządzenia obok NIS2
Każdy środek w Dazr wskazuje odpowiadające mu zabezpieczenia ISO 27001 i artykuł NIS2. Włączcie framework NÚKIB obok NIS2 lub ISO 27001 i powiążcie te same dowody z każdym z nich.
| Obszar | Reżim wyższy (409/2025) | Reżim niższy (410/2025) | NIS2 |
|---|---|---|---|
| Ład i role | § 3 do § 6 | § 3 i § 4 | Art. 20; art. 21 ust. 2 lit. a |
| Aktywa, ryzyka i dostawcy | § 7 do § 9 | § 3 | Art. 21 ust. 2 lit. a i d |
| Ludzie i świadomość | § 10 | § 5 | Art. 20 ust. 2; art. 21 ust. 2 lit. g i i |
| Zmiany, nabywanie i dostęp | § 11 do § 13 | § 7 | Art. 21 ust. 2 lit. e i i |
| Incydenty i ciągłość działania | § 14 i § 15 | § 6, § 10 i § 14 | Art. 21 ust. 2 lit. b i c; art. 23 |
| Audyt i przegląd | § 16 | § 3 (coroczny przegląd skuteczności) | Art. 21 ust. 2 lit. f |
| Środki techniczne | § 17 do § 27 | § 7 do § 9 i § 11 do § 13 | Art. 21 ust. 2 lit. b, e, h i j |
Jak Dazr pomaga w środkach NÚKIB
Z Dazr Compliance możecie:
- Zapisać decyzję o rejestracji, wasz reżim i roczny termin oraz aktualizować przekazane dane
- Realizować środki swojego reżimu według harmonogramu, z właścicielami, dowodami, przypomnieniami i cotygodniowym ponagleniem przy opóźnieniach
- Przechowywać zatwierdzenia i szkolenia najwyższego kierownictwa
- Zgłaszać incydenty na czas: rejestr incydentów odlicza terminy 24 godzin, 72 godzin i 30 dni
- Dać audytorowi ograniczony czasowo dostęp tylko do odczytu albo przekazać ścieżkę audytu w PDF
Źródła: ustawa 264/2025 o cyberbezpieczeństwie, rozporządzenie 409/2025, rozporządzenie 410/2025, NÚKIB, zgłaszanie incydentów, Portál NÚKIB.