Strona główna › Ramy › ISO 27001

Oprogramowanie do zgodności z ISO 27001.

Wszystkie 93 zabezpieczenia z załącznika A i rozdziały 4 do 10 idą zgodnie z harmonogramem, z właścicielami, dowodami i przypomnieniami. Gdy przychodzi audytor, deklaracja stosowania, rejestr ryzyk i dziennik aktywności są gotowe. Bezpłatnie dla jednego standardu; płatne plany od 99 € miesięcznie. Przykład deklaracji stosowania.

W skrócie

  • A.5 Organizacyjne: 37 zabezpieczeń obejmujących polityki, role, relacje z dostawcami, rozpoznawanie zagrożeń, reagowanie na incydenty.
  • A.6 Ludzie: 8 zabezpieczeń dotyczących weryfikacji, warunków zatrudnienia, świadomości, postępowania dyscyplinarnego.
  • A.7 Fizyczne: 14 zabezpieczeń dotyczących perymetru, sprzętu, bezpiecznej utylizacji, czystego biurka.
  • A.8 Technologiczne: 34 zabezpieczenia dotyczące kontroli dostępu, kryptografii, logowania, zarządzania podatnościami, BCP-IT.

Na tej stronie

  1. Czym jest ISO 27001?
  2. Kto musi spełniać wymogi
  3. Kluczowe zabezpieczenia ISO 27001 obsługiwane przez Dazr
  4. Czego szukają audytorzy
  5. Jak Dazr pomaga w ISO 27001

Czym jest ISO 27001?

ISO/IEC 27001:2022. Firmy B2B SaaS, firmy doradcze, usługi finansowe, ochrona zdrowia i każda organizacja, której klienci proszą o certyfikat ISO 27001 w trakcie zakupów.

Kto musi spełniać wymogi

  • Firmy B2B SaaS, których klienci wymagają ISO 27001 w procesie zakupowym
  • Dostawcy usług zarządzanych (MSP) i firmy doradcze
  • Usługi finansowe i fintech przygotowujące się do DORA obok ISO 27001
  • Placówki ochrony zdrowia nakładające NEN 7510 na ISO 27001

Kluczowe zabezpieczenia ISO 27001 obsługiwane przez Dazr

A.5 Organizacyjne37 zabezpieczeń obejmujących polityki, role, relacje z dostawcami, rozpoznawanie zagrożeń, reagowanie na incydenty.
A.6 Ludzie8 zabezpieczeń dotyczących weryfikacji, warunków zatrudnienia, świadomości, postępowania dyscyplinarnego.
A.7 Fizyczne14 zabezpieczeń dotyczących perymetru, sprzętu, bezpiecznej utylizacji, czystego biurka.
A.8 Technologiczne34 zabezpieczenia dotyczące kontroli dostępu, kryptografii, logowania, zarządzania podatnościami, BCP-IT.

Czego szukają audytorzy

Audyt etapu 1 to przegląd dokumentacji; etap 2 to próbkowanie dowodów. Dazr jest zbudowany wokół etapu 2: każde zabezpieczenie powtarza się cyklicznie z właścicielem, dowodami i wpisem w dzienniku aktywności po zakończeniu.

Jak Dazr pomaga w ISO 27001

Z Dazr Compliance możecie:

  • Prowadź deklarację stosowania w portalu: stosowalność i uzasadnienie dla każdego zabezpieczenia, zatwierdzone wersje, eksport do PDF i XLSX
  • Prowadź kwartalne przeglądy dostępu, roczne przeglądy zarządzania i przeglądy postępowania z ryzykiem cyklicznie, z przypomnieniami e-mail
  • Prowadź rejestr ryzyk z mapami cieplnymi ryzyka nieodłącznego i szczątkowego, opcjami postępowania i zapisaną akceptacją ryzyka (od planu Pro)
  • Prowadź rejestr incydentów z polami zgłoszenia do organu
  • Przekaż audytorowi widok tylko do odczytu do próbkowania na etapie 2 albo ścieżkę audytu w jednym pliku PDF
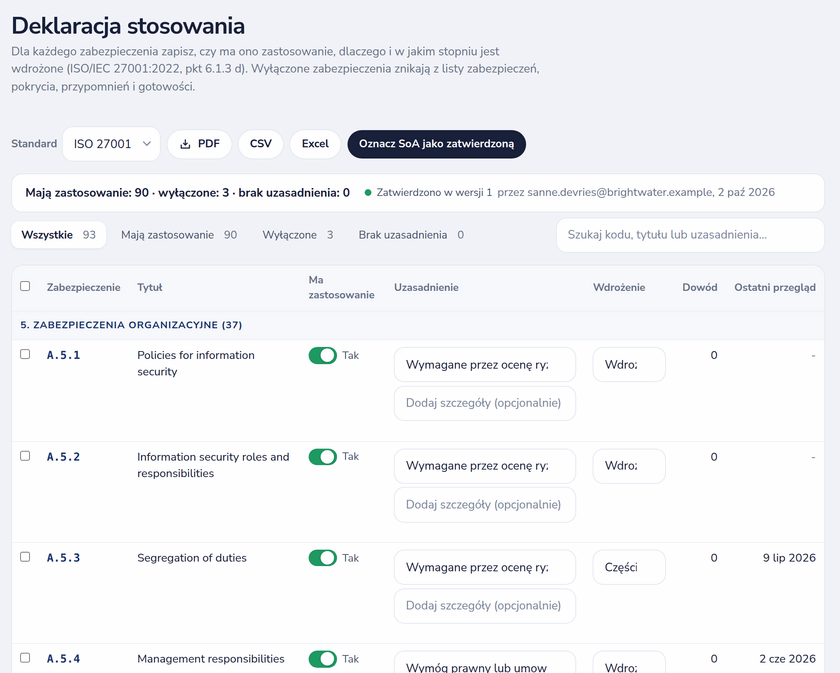
Deklaracja stosowania ISO 27001 ze stosowalnością, uzasadnieniem, statusem wdrożenia i zatwierdzoną wersją
Deklaracja stosowania: stosowalność, uzasadnienie i wdrożenie dla każdego zabezpieczenia, z zatwierdzoną wersją.

Wróć do pełnego przeglądu Dazr Compliance › | Zarejestruj się za darmo ›

Pytania o ISO 27001, z odpowiedziami.

Ile zabezpieczeń obejmuje platforma?

Wszystkie 93 zabezpieczenia z załącznika A do ISO 27001:2022 oraz wymagania systemu zarządzania z punktów 4-10 (zakres, przywództwo, planowanie, wsparcie, działania operacyjne, ocena efektywności, doskonalenie). Każde zabezpieczenie ma opis, rekomendację i domyślny cykl przeglądu.

Czy to na etap 1, czy na etap 2?

Na oba. Etap 1 to przegląd dokumentacji; etap 2 to próbkowanie dowodów. Dazr trzyma w jednym miejscu SoA, rejestr ryzyk, rejestr incydentów, dowody zabezpieczeń i dziennik aktywności dla obu.

Czy mogę prowadzić deklarację stosowania w Dazr?

Tak. Oznacz każde zabezpieczenie jako stosowane lub nie, z uzasadnieniem i statusem wdrożenia, zatwierdź wersję i wyeksportuj ją do PDF lub XLSX; wyłączone zabezpieczenia znikają z Twojej listy zabezpieczeń. Możesz też nadal linkować istniejący dokument SoA.

Czy mój zewnętrzny audytor zaakceptuje dowody przechowywane tutaj?

Dazr daje audytorom to, o co zwykle proszą: dziennik aktywności ze znacznikami czasu i osobą odpowiedzialną, dowody przy każdym zabezpieczeniu, ograniczony czasowo dostęp audytora tylko do odczytu i eksporty. Czy te dowody są wystarczające, zawsze rozstrzyga audytor.

Jakie oprogramowanie ISO 27001 nadaje się dla małych i średnich firm w Holandii?

Zwróćcie uwagę na cztery rzeczy: pełny zestaw zabezpieczeń ISO 27001:2022 z deklaracją stosowania, interfejs w języku osób wykonujących pracę, przechowywanie danych w UE i cenę, która nie wymaga procesu zakupowego. Dazr Compliance spełnia wszystkie cztery: biblioteka zabezpieczeń (wszystkie 93 zabezpieczenia z załącznika A plus rozdziały 4-10) jest w bezpłatnym planie, deklaracja stosowania, rejestr ryzyk, dostęp dla audytora i do pięciu użytkowników przychodzą z planem Pro za 99 € miesięcznie, portal jest dostępny po niderlandzku i we wszystkich pozostałych językach tej strony, a dane zostają w UE.

Rozpocznij program ISO 27001.