Gotowość do audytu SOC 2.

Trust Services Criteria stają się 51 cyklicznymi zadaniami z właścicielami i dowodami. Przeglądy dostępu, zarządzanie zmianami i przeglądy dostawców idą zgodnie z harmonogramem, hostowane w UE. W pakiecie od Pro, 99 € miesięcznie.

W skrócie

  • Common Criteria (Security): CC1-CC9: środowisko kontroli, komunikacja, ocena ryzyka, monitorowanie, działania kontrolne, dostęp logiczny i fizyczny, działanie systemów, zarządzanie zmianami, ograniczanie ryzyka.
  • Availability: A1: monitorowanie, pojemność, środowisko, ciągłość działania i odtwarzanie.
  • Processing Integrity: PI1: kompletne, dokładne, terminowe, autoryzowane przetwarzanie.
  • Confidentiality: C1: identyfikacja i ochrona informacji poufnych.

Na tej stronie

  1. Czym jest SOC 2?
  2. Kto musi spełniać wymogi
  3. Kluczowe zabezpieczenia SOC 2 obsługiwane przez Dazr
  4. Czego szukają audytorzy
  5. Jak Dazr pomaga w SOC 2

Czym jest SOC 2?

SOC 2 (AICPA Trust Services Criteria). Dostawcy B2B SaaS z UE sprzedający na amerykańskim rynku korporacyjnym, gdzie raporty SOC 2 są rutynowo wymagane w zamówieniach obok ISO 27001.

Kto musi spełniać wymogi

  • Dostawcy B2B SaaS z UE rozwijający sprzedaż na rynku amerykańskim
  • Firmy z platformami danych i narzędziami dla programistów obsługujące amerykańskie przedsiębiorstwa
  • Platformy AI / ML, których klienci wymagają SOC 2 obok ISO 27001
  • SaaS pokrewne ochronie zdrowia, kierowane do amerykańskich świadczeniodawców (często w połączeniu z HIPAA)

Kluczowe zabezpieczenia SOC 2 obsługiwane przez Dazr

Common Criteria (Security)CC1-CC9: środowisko kontroli, komunikacja, ocena ryzyka, monitorowanie, działania kontrolne, dostęp logiczny i fizyczny, działanie systemów, zarządzanie zmianami, ograniczanie ryzyka.
AvailabilityA1: monitorowanie, pojemność, środowisko, ciągłość działania i odtwarzanie.
Processing IntegrityPI1: kompletne, dokładne, terminowe, autoryzowane przetwarzanie.
ConfidentialityC1: identyfikacja i ochrona informacji poufnych.
PrywatnośćP1-P8: informowanie, wybór, zbieranie, wykorzystanie, przechowywanie, ujawnianie, jakość, monitorowanie, egzekwowanie (zgodnie z GAPP).

Czego szukają audytorzy

Audytorzy SOC 2 Type 2 próbkują dowody z całego okresu audytu (zwykle od 6 do 12 miesięcy): czy przeglądy dostępu faktycznie się odbyły, czy zmiany przeszły recenzję koleżeńską, czy incydenty były rejestrowane, czy dostawcy byli oceniani. Dazr jest systemem ewidencji w całym tym okresie.

Jak Dazr pomaga w SOC 2

Z Dazr Compliance możecie:

  • Przechowywanie kryteriów Trust Services z powiązanymi zabezpieczeniami i dowodami
  • Kwartalne przeglądy dostępu w ustalonym cyklu, z przypomnieniami e-mail
  • Śledzenie zatwierdzeń zarządzania zmianami i dowodów recenzji koleżeńskiej
  • Prowadzenie dostawców w rejestrze dostawców z linkami do umów powierzenia i SOC 2 / ISO oraz datami przeglądu
  • Przekazanie audytorowi widoku tylko do odczytu na potrzeby próbkowania lub ścieżki audytowej w jednym pliku PDF
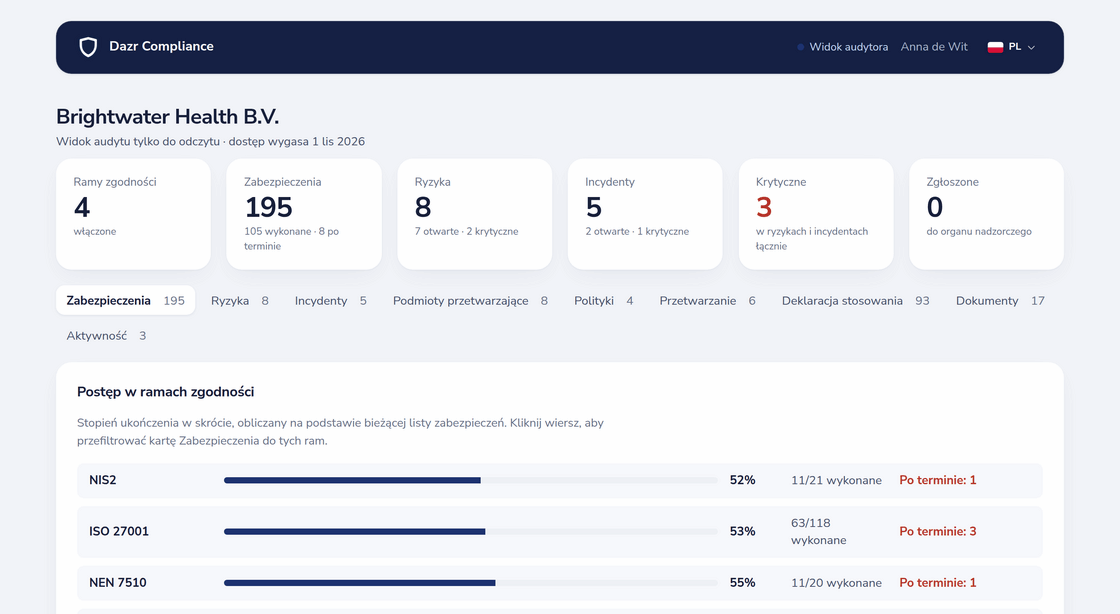
Widok audytora tylko do odczytu z dostępem ograniczonym czasowo, postępem frameworków i kartami zabezpieczeń, ryzyk, incydentów, polityk i dziennika aktywności
Widok audytora: ograniczony czasowo i tylko do odczytu.

Wróć do pełnego przeglądu Dazr Compliance › | Zarejestruj się za darmo ›

Pytania o SOC 2 i odpowiedzi.

Czy Dazr wystawia nam raport SOC 2?

Nie. Raport SOC 2 wystawia Twoja firma biegłych rewidentów (CPA) po audycie. Dazr jest systemem ewidencji, z którego będą próbkować dowody. Nie przeprowadzamy audytu.

Type 1 czy Type 2?

Type 1 potwierdza projekt zabezpieczeń w danym momencie; Type 2 potwierdza skuteczność działania w danym okresie. Dazr dobrze sprawdza się przy Type 2: cykliczne zabezpieczenia z datowanymi dowodami i dziennik aktywności pokazują, co zrobiono w całym okresie audytu.

Czy działa to razem z ISO 27001?

Tak. Kryteria wspólne (Common Criteria) i załącznik A w dużej mierze się pokrywają; te same dowody często służą obu. Włącz obie normy w tej samej przestrzeni roboczej.

Gdzie są hostowane dane?

Tylko Unia Europejska. Rekordy przestrzeni roboczej są szyfrowane w spoczynku algorytmem AES-256-GCM na poziomie aplikacji; przesłane pliki z dowodami korzystają z szyfrowania w spoczynku zapewnianego przez dostawcę przechowywania. Podmiot włoski, jurysdykcja UE. SOC 2 to standard amerykański, ale audyt i infrastruktura mogą znajdować się w UE, co wielu klientów z USA woli.

Rozpocznij program SOC 2.