Czym jest PCI DSS?
PCI DSS v4.0 (Payment Card Industry Data Security Standard). Sprzedawcy, dostawcy usług, procesory płatności i każda organizacja, która przechowuje, przetwarza lub przesyła dane posiadaczy kart: e-commerce, platformy płatnicze, fintech, hotelarstwo i gastronomia, ochrona zdrowia z płatnościami kartą na miejscu.
Kto musi spełniać wymogi
- Sklepy internetowe przyjmujące płatności kartą online
- Platformy SaaS z wbudowanymi przepływami płatności (często poziom 4 lub zakres dostawcy usług)
- Dostawcy usług płatniczych, ISV, facylitatorzy płatności
- Hotelarstwo i handel z terminalami kartowymi na miejscu
- Świadczeniodawcy w ochronie zdrowia z płatnościami kartą na miejscu
Kluczowe zabezpieczenia PCI DSS obsługiwane przez Dazr
Wymagania 1-2Bezpieczeństwo sieci: zapory, bezpieczne konfiguracje, segmentacja środowiska danych posiadaczy kart (CDE).
Wymagania 3-4Ochrona danych posiadaczy kart: minimalizacja przechowywania, szyfrowanie w spoczynku i w tranzycie.
Wymagania 5-6Zarządzanie podatnościami: ochrona przed złośliwym oprogramowaniem, bezpieczne tworzenie oprogramowania, kontrola zmian.
Wymagania 7-9Kontrola dostępu: need-to-know, unikalne identyfikatory, MFA, dostęp fizyczny.
Wymagania 10-11Monitorowanie i testowanie: rejestrowanie i monitorowanie, skany ASV (kwartalne), wewnętrzne skany podatności, testy penetracyjne (coroczne), monitorowanie integralności plików.
Wymaganie 12Polityka bezpieczeństwa informacji, ocena ryzyka, reagowanie na incydenty, zarządzanie stronami trzecimi, szkolenia uświadamiające.
Czego szukają audytorzy
Asesorzy PCI DSS próbkują dowody z 12 wymagań w okresie audytu: czy kwartalne skany ASV faktycznie się odbyły, czy odbyły się coroczne testy penetracyjne, czy segmentacja jest wykazalnie skuteczna, czy przeprowadzono przeglądy dostępu i czy przestrzegano zarządzania zmianami. Dazr jest systemem ewidencji.
Jak Dazr pomaga w PCI DSS
Z Dazr Compliance możecie:
- Aktualny zakres CDE i diagram przepływu danych, z systemami CDE w inwentarzu zasobów
- Śledzenie kwartalnych skanów ASV i corocznych testów penetracyjnych jako cyklicznych zabezpieczeń z dowodami od dostawcy
- Prowadzenie zewnętrznych dostawców usług w rejestrze dostawców, z macierzą odpowiedzialności podlinkowaną jako dowód
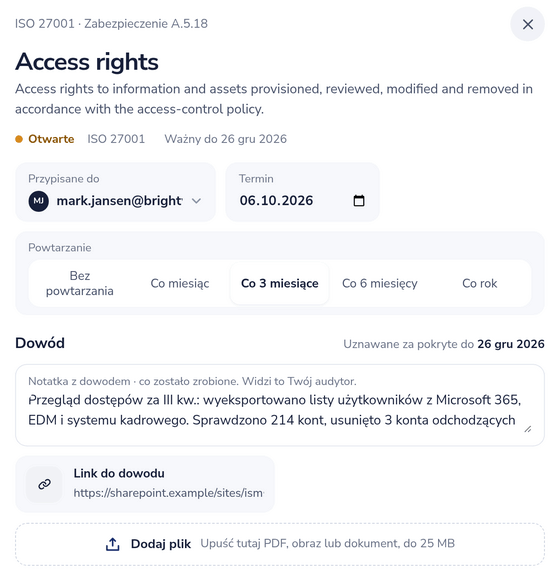
- Przeglądy dostępu w ustalonym cyklu, z uwzględnieniem ról i komponentów CDE
- Przekazanie QSA widoku tylko do odczytu na potrzeby próbkowania do RoC lub ścieżki audytowej w jednym pliku PDF
Wróć do pełnego przeglądu Dazr Compliance › | Zarejestruj się za darmo ›