Czym jest NIS2?
Dyrektywa UE NIS2 (dyrektywa (UE) 2022/2555). Podmioty kluczowe i ważne w rozumieniu NIS2: energetyka, transport, bankowość, infrastruktura rynków finansowych, ochrona zdrowia, woda pitna, ścieki, infrastruktura cyfrowa, zarządzanie usługami ICT, administracja publiczna, usługi pocztowe i kurierskie, żywność, chemikalia, produkcja, badania naukowe.
Kto musi spełniać wymogi
To, czy jesteś podmiotem kluczowym czy ważnym, zależy od sektora z załącznika I lub II dyrektywy i od wielkości. Narzędzie do sprawdzania zakresu NIS2 stosuje te same zasady.
- Sektory z załącznika I (energetyka, transport, bankowość, infrastruktura rynków finansowych, ochrona zdrowia, woda pitna, ścieki, infrastruktura cyfrowa, zarządzanie usługami ICT, administracja publiczna i przestrzeń kosmiczna): podmiot kluczowy, jeśli duży, ważny, jeśli średni.
- Zarządzanie usługami ICT obejmuje dostawców usług zarządzanych (MSP) i dostawców zarządzanych usług bezpieczeństwa (MSSP) obsługujących klientów biznesowych. MSP ze 150 pracownikami jest zwykle średnim przedsiębiorstwem, a więc podmiotem ważnym; powyżej progów dla średnich przedsiębiorstw jest podmiotem kluczowym.
- Sektory z załącznika II (usługi pocztowe i kurierskie, gospodarowanie odpadami, chemikalia, żywność, produkcja, dostawcy usług cyfrowych i badania naukowe): podmiot ważny, jeśli średni lub duży.
- Niezależnie od wielkości: kwalifikowani dostawcy usług zaufania, rejestry nazw TLD, dostawcy usług DNS i administracja centralna są podmiotami kluczowymi; dostawcy publicznych sieci lub usług łączności elektronicznej i niekwalifikowani dostawcy usług zaufania są kluczowi, jeśli są duzi lub, w przypadku łączności elektronicznej, średni, a w pozostałych przypadkach ważni.
- Poniżej progu: mikro- i małe przedsiębiorstwa z sektorów z załączników I i II są poza zakresem, chyba że mają zastosowanie powyższe zasady niezależne od wielkości albo organ je wyznaczy.
Średnie przedsiębiorstwo to 50-249 pracowników i roczny obrót do 50 mln € lub suma bilansowa do 43 mln € (zalecenie Komisji 2003/361/WE); duże przekracza te progi. Prawo krajowe może dodawać sektory lub wskazywać mniejsze podmioty; Włochy na przykład dodają własne załączniki.
Kluczowe zabezpieczenia NIS2 obsługiwane przez Dazr
Wdrożenie w prawie krajowym
Stan na 19 października 2026 r. NIS2 to dyrektywa, więc obowiązki, które faktycznie Cię dotyczą, wynikają z prawa krajowego i decyzji krajowego organu. Dla Polski: NIS2 w Polsce: ustawa o KSC.
Gotowe frameworki krajowe. Obok unijnej NIS2 Dazr zawiera jako osobne frameworki włoskie podstawowe środki ACN (ACN) i czeskie środki NÚKIB z rozporządzeń 409/2025 i 410/2025 (NÚKIB), z krajowymi terminami zgłoszeń.
Więcej przewodników po krajach, w języku lokalnym. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Rozporządzenie wykonawcze (UE) 2024/2690. Dla dostawców usług DNS, rejestrów nazw domen najwyższego poziomu, dostawców usług chmurowych i centrów danych, sieci dostarczania treści, dostawców usług zarządzanych (w tym usług bezpieczeństwa), internetowych platform handlowych, wyszukiwarek, sieci społecznościowych i dostawców usług zaufania to rozporządzenie Komisji precyzuje wymagania techniczne i metodyczne dla środków z art. 21 oraz to, kiedy incydent uznaje się za znaczący. Zobacz listę kontrolną 2024/2690 i kalkulator poważnych incydentów.
Źródła: dyrektywa (UE) 2022/2555, rozporządzenie wykonawcze (UE) 2024/2690, Forvis Mazars o Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 w Polsce (biznes.gov.pl).
Czego szukają audytorzy
NIS2 wprost wymaga dowodów zatwierdzenia przez kierownictwo, ocen ryzyka w łańcuchu dostaw oraz cyklu zgłaszania incydentów: wczesne ostrzeżenie w ciągu 24 godzin, raport okresowy w ciągu 72 godzin i raport końcowy w ciągu miesiąca. Dazr przechowuje dowody dla wszystkich trzech.
Jak Dazr pomaga w NIS2
Z Dazr Compliance możecie:
- Prowadzenie środków zarządzania ryzykiem w cyberbezpieczeństwie z art. 21 jako cyklicznych zabezpieczeń
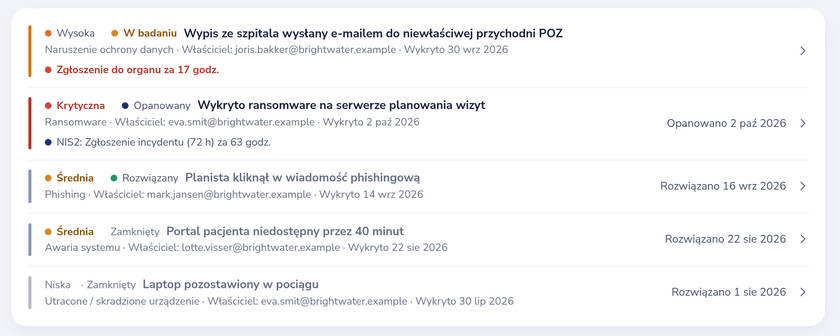
- Obsługę rejestru incydentów ze znacznikami czasu zgłoszeń po 24 h / 72 h / miesiącu i numerami spraw w organie
- Przeglądy dostawców w rejestrze dostawców z linkami do umów powierzenia i certyfikatów oraz datami przeglądu i wygaśnięcia (Pro i Enterprise)
- Przechowywanie daty zatwierdzenia przez kierownictwo w profilu zgodności, odświeżanej co roku
- Przekazanie właściwemu organowi ścieżki audytowej w jednym pliku PDF lub widoku tylko do odczytu
Wróć do pełnego przeglądu Dazr Compliance › | Zarejestruj się za darmo ›