Strona główna › Ramy › DORA

Zgodność z DORA, od ryzyka ICT po rejestr podmiotów trzecich.

Artykuły DORA stają się 27 cyklicznymi zadaniami z właścicielami i dowodami. Klasyfikacja incydentów, testy odporności i rejestr ustaleń umownych pozostają aktualne, hostowane w UE. W pakiecie Enterprise, 499 € miesięcznie.

Kiedy nastąpiło wykrycie?

Orientacyjnie. Zegar liczy się od uzyskania wiedzy; sprawdź przepisy krajowe i pełny kalkulator pod kątem opcji, takich jak dostawcy usług zaufania lub stała data.

Artykuły 5-15Ramy zarządzania ryzykiem ICT: nadzór, identyfikacja, ochrona, wykrywanie, reagowanie i odtwarzanie, uczenie się i rozwój, komunikacja.
Artykuły 17-23Zarządzanie incydentami związanymi z ICT, klasyfikacja (art. 18) i zgłaszanie.
Artykuły 26-27Testy penetracyjne oparte na zagrożeniach (TLPT) w cyklu co najmniej 3-letnim dla istotnych podmiotów.
Artykuły 28-44Ryzyko związane z dostawcami ICT: rejestr uzgodnień umownych (art. 28), analiza koncentracji, strategia wyjścia, zabezpieczenia dotyczące podwykonawstwa.

Czym jest DORA?

Unijne rozporządzenie o cyfrowej odporności operacyjnej (rozporządzenie (UE) 2022/2554). Banki, firmy inwestycyjne, instytucje płatnicze, zakłady ubezpieczeń i reasekuracji, dostawcy usług w zakresie kryptoaktywów, kontrahenci centralni, repozytoria transakcji oraz obsługujący je dostawcy usług ICT.

Sprzedajesz oprogramowanie podmiotom finansowym, a nie sam nim jesteś? Przeczytaj DORA dla dostawców SaaS.

Kto musi spełniać wymogi

  • Banki i instytucje kredytowe
  • Firmy inwestycyjne, instytucje płatnicze i instytucje pieniądza elektronicznego
  • Zakłady ubezpieczeń i reasekuracji
  • Dostawcy usług w zakresie kryptoaktywów na podstawie MiCA
  • Krytyczni dostawcy usług ICT obsługujący którykolwiek z powyższych podmiotów

Kluczowe zabezpieczenia DORA obsługiwane przez Dazr

Artykuły 5-15Ramy zarządzania ryzykiem ICT: nadzór, identyfikacja, ochrona, wykrywanie, reagowanie i odtwarzanie, uczenie się i rozwój, komunikacja.
Artykuły 17-23Zarządzanie incydentami związanymi z ICT, klasyfikacja (art. 18) i zgłaszanie.
Artykuły 26-27Testy penetracyjne oparte na zagrożeniach (TLPT) w cyklu co najmniej 3-letnim dla istotnych podmiotów.
Artykuły 28-44Ryzyko związane z dostawcami ICT: rejestr uzgodnień umownych (art. 28), analiza koncentracji, strategia wyjścia, zabezpieczenia dotyczące podwykonawstwa.

Czego szukają audytorzy

Organy nadzoru DORA szukają ram ryzyka ICT zatwierdzonych przez organ zarządzający, rejestru dostawców zewnętrznych z analizą koncentracji, niedawnych dowodów TLPT i ścieżki klasyfikacji poważnych incydentów. Dazr przechowuje zabezpieczenia i dowody dla każdego z tych czterech obszarów.

Jak Dazr pomaga w DORA

Z Dazr Compliance możecie:

  • Prowadź ramy ryzyka ICT jako cykliczne zabezpieczenia przeglądane przez organ zarządzający
  • Trzymaj dostawców usług ICT w rejestrze dostawców i prowadź ocenę ryzyka koncentracji (art. 29) jako zabezpieczenie
  • Śledź planowanie, przeprowadzenie i naprawę po TLPT jako zabezpieczenia cykliczne (co najmniej co 3 lata dla istotnych podmiotów)
  • Rejestruj incydenty związane z ICT z dotkliwością, znacznikami czasu i odniesieniami do organów, z klasyfikacją z art. 18 i zgłaszaniem z art. 19 jako zabezpieczeniami
  • Przekaż organowi nadzoru ścieżkę audytu w jednym pliku PDF lub widok audytu tylko do odczytu
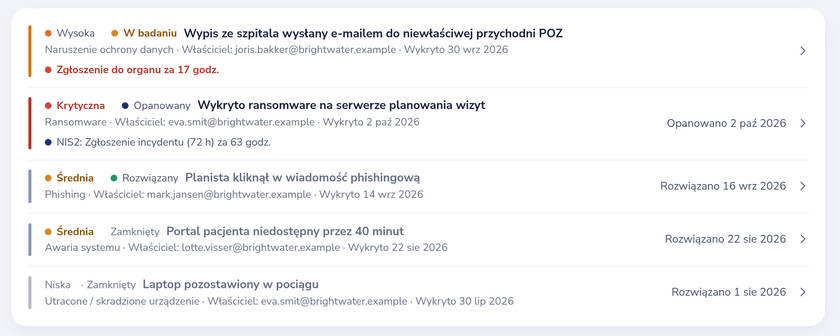
Rejestr incydentów z odliczaniem zgłoszenia RODO i kamieniem milowym zgłoszenia incydentu NIS2
Rejestr z odliczaniem zgłoszenia RODO i następnym kamieniem milowym NIS2.

Wróć do pełnego przeglądu Dazr Compliance › | Zarejestruj się za darmo ›

Pytania o DORA, z odpowiedziami.

Jaka jest różnica między DORA a NIS2 na tej platformie?

NIS2 to dyrektywa transponowana przez państwa członkowskie; DORA to rozporządzenie stosowane bezpośrednio. Nakładają się w zakresie zgłaszania incydentów i ryzyka łańcucha dostaw / stron trzecich; różnią się częstotliwością TLPT (w DORA wyraźnie określoną) i rejestrem uzgodnień umownych (specyficznym dla DORA). Dazr pozwala włączyć oba; zabezpieczenia pozostają odrębne.

Czy obsługujecie określanie zakresu TLPT?

Śledzimy cykl TLPT jako zestaw cyklicznych zabezpieczeń (określenie zakresu, przeprowadzenie testu red team, przegląd blue team, naprawa). Samo zlecenie TLPT realizuje zewnętrzny zespół red team, z którym zawierasz umowę; Dazr jest systemem ewidencji.

Czy mogę używać Dazr, jeśli jestem krytycznym dostawcą usług ICT z kategorii Tier-1?

Tak. Plan Custom obejmuje konfigurację wielopodmiotową, dedykowanego opiekuna klienta i przyjazne dla zakupów warunki umowne, których zwykle potrzebują dostawcy ICT z kategorii Tier-1.

Gdzie są hostowane dane?

Wyłącznie w Unii Europejskiej. Rekordy przestrzeni roboczej są szyfrowane w spoczynku algorytmem AES-256-GCM na warstwie aplikacji; przesłane pliki z dowodami korzystają z szyfrowania w spoczynku zapewnianego przez dostawcę magazynu. Podmiot włoski, jurysdykcja UE.

Rozpocznij program DORA.