Czym są podstawowe środki ACN?
Dekret legislacyjny 138/2024 transponuje NIS2 we Włoszech i powierza Krajowej Agencji Cyberbezpieczeństwa (ACN) ustalenie podstawowych obowiązków. Decyzja ACN 379907/2025 robi to w czterech załącznikach: środki bezpieczeństwa dla podmiotów ważnych (załącznik 1) i kluczowych (załącznik 2) oraz podstawowe poważne incydenty dla każdej z tych grup (załączniki 3 i 4). Środki opierają się na włoskich Krajowych Ramach Cyberbezpieczeństwa i Ochrony Danych, wydanie 2025, z funkcjami Govern, Identify, Protect, Detect, Respond i Recover.
Podmiot ważny czy kluczowy
- Podmioty ważne stosują załącznik 1: 37 środków i 87 wymagań.
- Podmioty kluczowe stosują załącznik 2: 43 środki i 116 wymagań. Sześć środków dotyczy tylko podmiotów kluczowych, w tym wykaz przepływów sieciowych, szkolenia dla ról specjalistycznych, bezpieczne konfiguracje i łączność awaryjna.
- Terminy: środki obowiązują po 18 miesiącach, a obowiązek zgłaszania podstawowych poważnych incydentów po dziewięciu miesiącach od komunikatu ACN o wpisie na listę podmiotów NIS.
- Istotne systemy: wiele wymagań dotyczy co najmniej systemów sieciowych i informatycznych, których naruszenie istotnie wpłynęłoby na usługi, z powodu których podlegacie dekretowi.
W Dazr zapisujecie kategorię w jednym zadaniu. Podmiot ważny oznacza w deklaracji stosowania środki dla podmiotów kluczowych jako niemające zastosowania i podaje powód.
Co dostajecie w Dazr
Każde zadanie podaje kod środka, na przykład GV.OC-04, jego punkt w załączniku 1 i załączniku 2 oraz liczbę wymagań dla każdej kategorii.
Zgłaszanie incydentów do CSIRT Italia
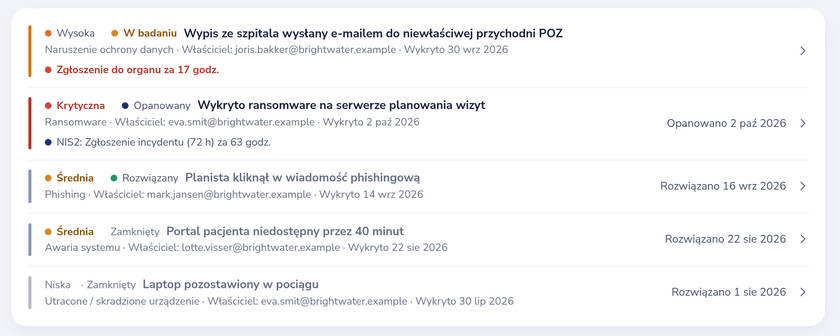
Zgodnie z art. 25 dekretu legislacyjnego 138/2024 poważny incydent zgłasza się do CSIRT Italia etapami: wstępne zgłoszenie bez zbędnej zwłoki i w ciągu 24 godzin od powzięcia o nim wiadomości, zgłoszenie w ciągu 72 godzin z pierwszą oceną, raport okresowy na żądanie i raport końcowy w ciągu miesiąca od zgłoszenia. Gdy framework ACN jest włączony, rejestr incydentów w Dazr odlicza każdy z tych terminów.
Jeden zestaw dowodów dla ACN, NIS2 i ISO 27001
Każdy środek ACN w Dazr wskazuje odpowiadające mu zabezpieczenia ISO 27001 i, jeśli istnieje, artykuł NIS2. Włączcie ACN obok NIS2 lub ISO 27001 i powiążcie te same dowody z każdym z nich.
| Funkcja | NIS2 | ISO 27001:2022 |
|---|---|---|
| Zarządzanie | Art. 20; art. 21 ust. 2 lit. a i d | Rozdziały 4 do 6 i 9.3; A.5.1 do A.5.4, A.5.19 do A.5.23 |
| Identyfikacja | Art. 21 ust. 2 lit. a, e i f | 6.1, 8.2, 10; A.5.9 do A.5.12, A.8.8 |
| Ochrona | Art. 21 ust. 2 lit. c, e, g, h, i oraz j | A.5.15 do A.5.18, A.6.3, A.8.5, A.8.13, A.8.24 |
| Wykrywanie | Art. 21 ust. 2 lit. b | A.5.25, A.8.15, A.8.16 |
| Reagowanie | Art. 21 ust. 2 lit. b; art. 23 | A.5.24 do A.5.28 |
| Odtwarzanie | Art. 21 ust. 2 lit. c | A.5.29, A.5.30 |
Jak Dazr pomaga w środkach ACN
Z Dazr Compliance możecie:
- Zapisać kategorię, datę komunikatu ACN oraz terminy 18 i dziewięciu miesięcy
- Realizować 43 środki według harmonogramu, z właścicielami, dowodami, przypomnieniami i cotygodniowym ponagleniem przy opóźnieniach
- Przechowywać zatwierdzenia organów zarządzających dla polityk, planów i postępowania z ryzykiem
- Zgłaszać poważne incydenty na czas: rejestr incydentów odlicza terminy 24 godzin, 72 godzin i jednego miesiąca wobec CSIRT Italia
- Dać audytorowi ograniczony czasowo dostęp tylko do odczytu albo przekazać ścieżkę audytu w PDF
Źródła: ACN, podstawowe zasady i specyfikacje, decyzja ACN 379907/2025, załącznik 1, załącznik 2, przewodnik ACN, ACN, proces obsługi incydentów, dekret legislacyjny 138/2024.