Dla organizacji każdej wielkości
Ta sama platforma obsługuje jedną osobę odpowiedzialną za zgodność w planie bezpłatnym i organizację z setkami użytkowników w Enterprise. Gdy rośniecie, nic nie trzeba budować od nowa: standardy, rejestry, dowody i historia zostają w przestrzeni roboczej, a plan zmienia tylko to, co jest odblokowane.
| Pro | Enterprise | |
|---|---|---|
| Użytkownicy | Do 5 | Do 999 |
| Frameworki | 5 | Wszystkie 15 |
| Dziennik aktywności | 25 000 zdarzeń | 50 000 zdarzeń |
| Ślad audytowy w PDF | Nazwa Twojej firmy | White-label: logo, podtytuł, stopka, osoba podpisująca |
| Gotowość | Podgląd luk | Przygotowanie do audytu z pełnym wskaźnikiem |
| Integracje | Eksport do Excela / CSV | Plus REST API, podpisane webhooki, import zbiorczy |
| Wsparcie | Priorytetowe, wyznaczony specjalista ds. wdrożenia, coroczny przegląd biznesowy |
Tożsamość, role i bezpieczeństwo
- Logowanie kontem Google lub Microsoft (konta służbowe Entra ID) z użyciem OpenID Connect z PKCE, state i nonce albo jednorazowego kodu z e-maila.
- Role: jeden właściciel, administratorzy zarządzający rejestrami i ustawieniami, członkowie pracujący nad przypisanymi zabezpieczeniami i czytający rejestry oraz zewnętrzni audytorzy z własnym, ograniczonym czasowo dostępem tylko do odczytu.
- Sesje: każde żądanie jest sprawdzane pod kątem aktualnego członkostwa i ograniczone do Twojej przestrzeni roboczej; „wylogowanie wszędzie” unieważnia wszystkie sesje.
- Hosting: dane aplikacji i kopie zapasowe w UE; rekordy przestrzeni roboczej szyfrowane w spoczynku algorytmem AES-256-GCM na poziomie aplikacji; odsłony stron liczone bez plików cookie, bez pikseli reklamowych i trackerów stron trzecich.
- Dziennik aktywności każdej czynności zmieniającej stan, w tym działań wsparcia Dazr, z wyszukiwaniem, filtrami i eksportem; 50 000 zdarzeń w planie Enterprise.
Audyt i pewność
- Zarządzanie audytorami: zapraszaj zewnętrznych audytorów na 1-60 dni z weryfikacją kodem z e-maila, cofaj dostęp w dowolnym momencie i pozwalaj im komentować zabezpieczenia.
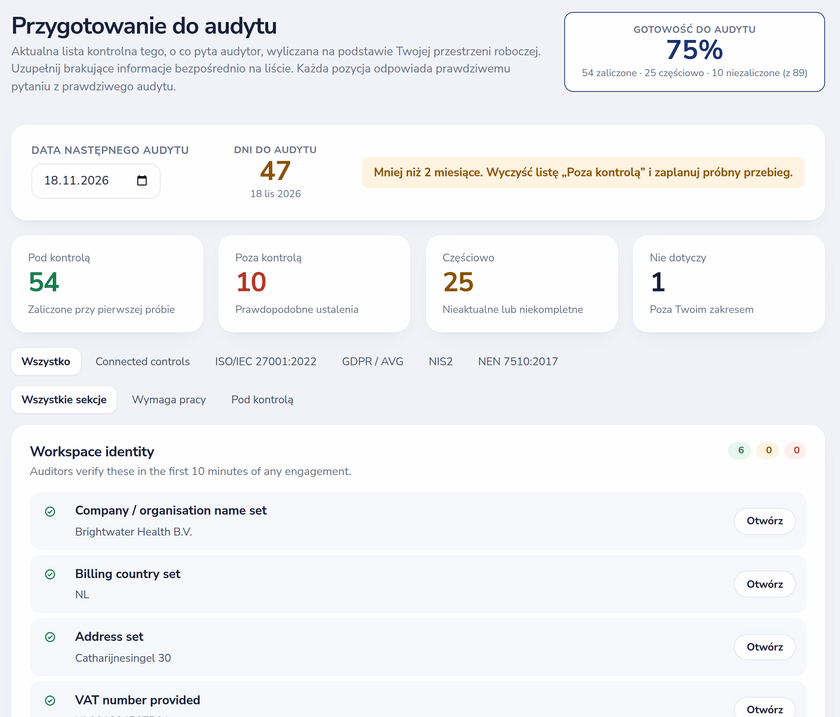
- Przygotowanie do audytu: 34 kontrole przestrzeni roboczej plus kontrole dla każdej ramy, ze wskaźnikiem gotowości na pulpicie.
- Ślad audytowy w PDF white-label z Twoim logo, podtytułem, tekstem stopki i osobą podpisującą.
- Rejestr ryzyk z mapą cieplną ryzyka nieodłącznego i szczątkowego, postępowaniem i podpisaną akceptacją.
- Strona zaufania z dostępem na wniosek: publikuj odpowiedzi dotyczące bezpieczeństwa i pozwalaj klientom prosić o dostęp do tych wrażliwych.
- Publiczny portal zgłaszania naruszeń dla pracowników i stron trzecich, z kolejką zatwierdzania do rejestru incydentów.
15 ram w jednej przestrzeni roboczej
ISO 27001:2022, RODO, NIS2, NEN 7510, DORA, unijny AI Act, ISO 27701, ISO 22301, SOC 2, BIO, PCI DSS, Cyber Resilience Act, CyFun, ACN i NÚKIB działają obok siebie, każdy jako własny zestaw cyklicznych zadań. Deklaracja stosowania wyłącza z zadań i pokrycia zabezpieczenia, które nie mają zastosowania. Polityki można powiązać z zadaniami kilku standardów naraz, na przykład politykę reagowania na incydenty z ISO 27001 A.5.24-A.5.26 i art. 23 NIS2. Dazr nie mapuje automatycznie zabezpieczeń między standardami.
Integracja i dane
- REST API (tylko do odczytu, klucze Bearer): przestrzeń robocza, gotowość, zabezpieczenia, ryzyka, incydenty, dostawcy, zasoby i aktywność; 240 żądań na minutę i 60 000 dziennie na klucz.
- Webhooki: do 10 endpointów, podpisane HMAC-SHA256, dla zdarzeń zabezpieczeń, ryzyk, incydentów, zgłoszeń i dostawców.
- Import zbiorczy dostawców, zasobów i incydentów z Excela, ODS lub CSV, z mapowaniem kolumn i podglądem.
- Niestandardowa cykliczność: ustaw własny interwał przeglądu dla każdego zabezpieczenia.
- Eksport każdego rejestru do Excela lub CSV w dowolnym momencie.
Custom: budowane dla Ciebie na zamówienie
Custom jest wyceniany na zapytanie, oparty na umowie, i dodaje, na zamówienie, pracę zespołu Dazr: pulpity i raporty wokół Twoich własnych wskaźników KPI, integracje z systemami takimi jak ticketing, HR czy BI oraz własne szablony ram obok 15 wbudowanych. Zakres i cena są ustalane dla każdego zapytania. sales@dazr.eu
Umów rozmowę
Zobacz Dazr Compliance z Twoimi ramami i pytaniami, podczas rozmowy w dogodnym dla Ciebie terminie.
Albo napisz na sales@dazr.eu, podając imię i nazwisko, organizację, wielkość zespołu i ramy, z którymi pracujesz.