Rejestr dostawców i podmiotów przetwarzających
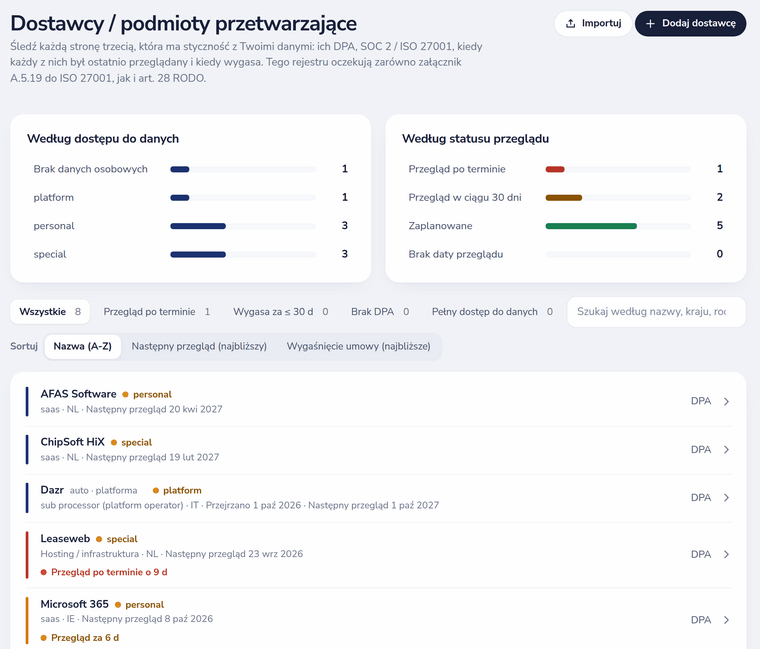
Zabezpieczenie A.5.19 z załącznika A do ISO 27001 i art. 28 RODO oczekują rejestru stron trzecich, na których polegasz. Każdy dostawca ma zapisany rodzaj (SaaS, hosting, płatności i inne), kraj, dane, do których ma dostęp (brak, osobowe lub szczególnych kategorii), link do umowy powierzenia i certyfikatów, takich jak ISO 27001 czy SOC 2, notatki, datę następnego przeglądu i datę wygaśnięcia umowy.
- Dwa wykresy pokazują dostawców według dostępu do danych i według statusu przeglądu: po terminie, w ciągu 30 dni, zaplanowany lub bez daty.
- Filtruj według przeglądu po terminie, umowy wygasającej w ciągu 30 dni, braku umowy powierzenia lub pełnego dostępu do danych; sortuj według nazwy, następnego przeglądu lub wygaśnięcia umowy.
- Zbliżające się przeglądy dostawców trafiają do tego samego codziennego podsumowania co wygasające dowody.
Inwentarz zasobów
Jeden inwentarz sprzętu, aplikacji, baz danych i innych zasobów, każdy z właścicielem, krytycznością i klasyfikacją. Zasoby łączą się z czynnościami przetwarzania, ryzykami, procesami i zabezpieczeniami, więc widać, co od czego zależy.
Import, eksport i strona zaufania
- Pobieraj rejestry dostawców i zasobów jako Excel i CSV od planu Basic.
- W planie Enterprise importuj istniejące rejestry z Excela lub CSV z mapowaniem kolumn i podglądem.
- Wybierz, którzy dostawcy pojawiają się jako podmioty przetwarzające na Twojej publicznej stronie zaufania.
- Audytorzy czytają oba rejestry w swoim portalu; zdarzenia dotyczące dostawców są wysyłane jako webhooki w planie Enterprise.