Rejestr czynności przetwarzania
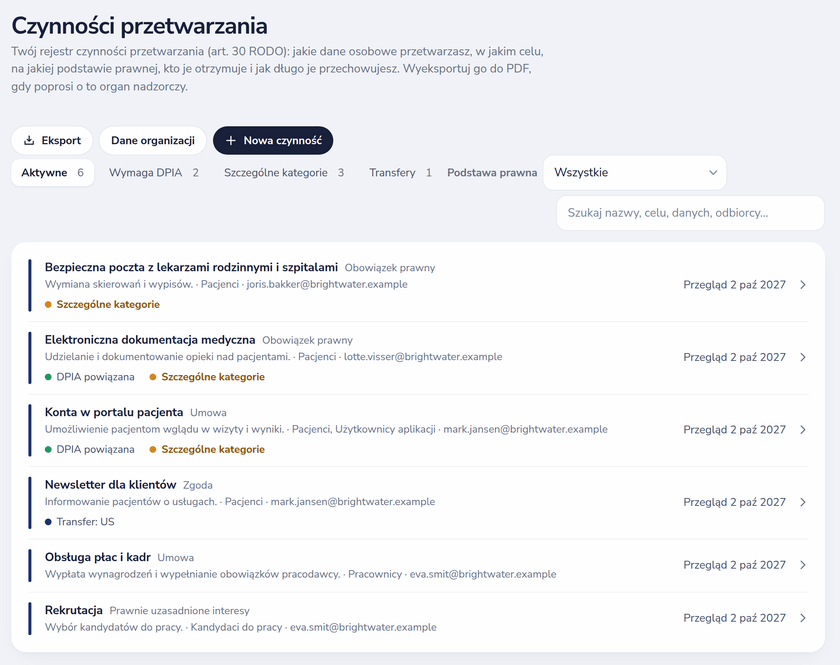
Każda czynność przetwarzania zapisuje to, czego RODO wymaga w art. 30: rolę (administrator lub podmiot przetwarzający), cele, podstawę prawną z art. 6, osoby, których dane dotyczą, kategorie danych, odbiorców wewnętrznych i zewnętrznych, okres przechowywania, środki bezpieczeństwa i źródło danych. Dane organizacji, takie jak administrator, przedstawiciel i IOD, wypełnia się raz i wykorzystuje ponownie.
- Wybór prawnie uzasadnionego interesu wymaga krótkiej notatki o tym interesie przed zapisaniem.
- Dane szczególnych kategorii wymagają wskazania warunku z art. 9; dane o wyrokach skazujących i naruszeniach prawa są również oznaczane.
- Transfery wskazują kraj i zabezpieczenie: decyzję stwierdzającą odpowiedni stopień ochrony, standardowe klauzule umowne, wiążące reguły korporacyjne lub odstępstwo.
- Każda czynność ma datę ostatniego i następnego przeglądu i pokazuje, kiedy przypada jej coroczny przegląd.
- Filtruj według potrzeby DPIA, kategorii szczególnych, transferów lub podstawy prawnej i przeszukuj nazwy, cele, dane i odbiorców.
Wstępna ocena DPIA i rejestr DPIA
Wstępna ocena dla każdej czynności sprawdza dziewięć kryteriów stosowanych przez organy nadzorcze (ocena lub scoring, zautomatyzowane decyzje, systematyczne monitorowanie, dane wrażliwe, duża skala, łączenie zbiorów danych, osoby szczególnie wrażliwe, innowacyjna technologia, blokowanie prawa lub usługi) oraz trzy przypadki z art. 35 ust. 3. Gdy DPIA jest potrzebna, czynność o tym informuje.
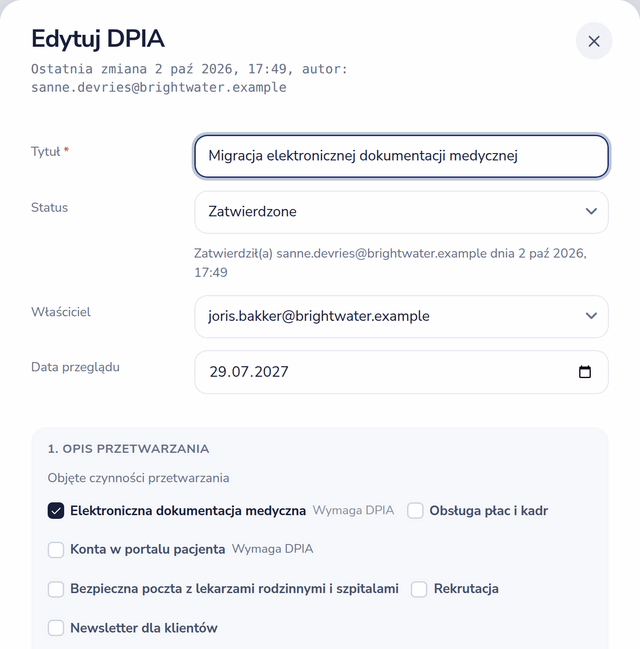
DPIA zapisuje objęte nią przetwarzanie, konieczność i proporcjonalność, ryzyka wraz z prawdopodobieństwem, dotkliwością i środkami, ryzyko szczątkowe, opinię IOD i to, czy zastosowano się do niej, oraz ewentualną konsultację uprzednią. Status przechodzi od szkicu przez w przeglądzie do zatwierdzonej; zatwierdzenie jest opatrywane pieczęcią z informacją kto i kiedy, a zatwierdzona DPIA przechodzi w stan przeglądu do wykonania, gdy minie jej data przeglądu.
Powiązania z dostawcami, ryzykami i zabezpieczeniami
- Czynności wskazują dostawców i zasoby, które przetwarzają dane, dzięki czemu rejestr i lista dostawców pozostają spójne.
- Ryzyka z DPIA mogą wskazywać na ryzyka z rejestru ryzyk, które następnie pokazują, które DPIA się do nich odwołują.
- Czynności łączą się z zabezpieczeniami i pojawiają na tym samym grafie powiązań co ryzyka, polityki i procesy.
- Audytorzy w planach Pro i Enterprise czytają rejestr i DPIA we własnym portalu.
Eksport na żądanie organu
Wyeksportuj rejestr czynności przetwarzania i poszczególne DPIA do PDF, a rejestry do Excela i CSV. Dziennik aktywności zapisuje każdą zmianę czynności lub DPIA wraz z informacją kto i kiedy.