Strona główna › Normy i regulacje › Cyber Resilience Act

Oprogramowanie do zgodności z Cyber Resilience Act dla producentów produktów połączonych z siecią.

Rejestr produktów z klasyfikacją według załączników III i IV, SBOM ze sprawdzeniem znanych podatności, terminy zgłoszeń z art. 14 z projektami tekstu, dokumentacja techniczna i deklaracja zgodności UE, wszystko w zapieczętowanym rejestrze dowodów. Obowiązek zgłaszania obowiązuje od 11 września 2026 r. W planie Pro, 99 € miesięcznie.

W skrócie

  • Artykuł 13: Ocena ryzyka, bezpieczny projekt, okres wsparcia co najmniej pięć lat, SBOM i obsługa podatności.
  • Artykuł 14: Zgłaszanie aktywnie wykorzystywanych podatności i poważnych incydentów: 24 godziny, 72 godziny, raport końcowy.
  • Artykuły 28–32: Ocena zgodności według klasy produktu, dokumentacja techniczna, deklaracja zgodności UE i oznakowanie CE.
  • Artykuły 19–24: Importerzy, dystrybutorzy i opiekunowie oprogramowania otwartoźródłowego.

Na tej stronie

  1. Czym jest Cyber Resilience Act?
  2. Od kiedy obowiązuje CRA
  3. Kto musi spełniać wymogi
  4. Klasy produktów i ocena zgodności
  5. Zgłoszenia z art. 14
  6. Jak Dazr pomaga w CRA
  7. Zapieczętowany rejestr dowodów
  8. Weryfikacja pieczęci

Czym jest Cyber Resilience Act?

Cyber Resilience Act (rozporządzenie (UE) 2024/2847) ustanawia zasady cyberbezpieczeństwa dla produktów z elementami cyfrowymi: sprzętu i oprogramowania, które łączą się z urządzeniem lub siecią, łącznie ze zdalnym przetwarzaniem danych. Producenci projektują produkty zgodnie z zasadniczymi wymaganiami z załącznika I, obsługują podatności przez cały okres wsparcia, zgłaszają poważne zdarzenia bezpieczeństwa i wykazują zgodność, zanim umieszczą oznakowanie CE.

Od kiedy obowiązuje CRA

  • 10 grudnia 2024 r.: rozporządzenie weszło w życie.
  • 11 czerwca 2026 r.: przepisy o jednostkach notyfikowanych (rozdział IV).
  • 11 września 2026 r.: zgłaszanie aktywnie wykorzystywanych podatności i poważnych incydentów (art. 14), także dla produktów wprowadzonych do obrotu przed 11 grudnia 2027 r.
  • 11 grudnia 2027 r.: wszystkie pozostałe obowiązki, w tym zasadnicze wymagania, ocena zgodności i oznakowanie CE.

ENISA uruchomiła jednolitą platformę zgłoszeniową 11 września 2026 r. Komisja opisała kategorie ważnych i krytycznych produktów w rozporządzeniu wykonawczym (UE) 2025/2392, a w lipcu 2026 r. opublikowała wytyczne dotyczące stosowania CRA. Źródło: rozporządzenie (UE) 2024/2847 w EUR-Lex.

Kto musi spełniać wymogi

  • Producenci sprzętu i oprogramowania udostępnianych na rynku UE, odpłatnie lub nieodpłatnie, w ramach działalności handlowej
  • Importerzy i dystrybutorzy, którzy przed sprzedażą sprawdzają oznakowanie CE, dokumentację i dane kontaktowe
  • Każdy, kto sprzedaje produkt pod własną nazwą lub istotnie go zmienia, staje się producentem
  • Opiekunowie oprogramowania otwartoźródłowego, z własnym, lżejszym reżimem (art. 24)

Klasy produktów i ocena zgodności

Kategoria domyślnaWiększość produktów. Kontrola wewnętrzna (moduł A): samodzielnie oceniasz zgodność i przechowujesz dokumentację techniczną.
Ważny, klasa IZałącznik III, na przykład menedżery haseł, VPN, routery, systemy operacyjne i produkty zabezpieczające inteligentny dom. Moduł A tylko wtedy, gdy w pełni stosuje się normy zharmonizowane, wspólne specyfikacje lub program certyfikacji; w przeciwnym razie jednostka notyfikowana.
Ważny, klasa IIHiperwizory i środowiska uruchomieniowe kontenerów, zapory sieciowe i wykrywanie włamań, układy odporne na manipulacje. Jednostka notyfikowana (moduły B i C lub H) albo europejski certyfikat cyberbezpieczeństwa.
KrytyczneZałącznik IV: sprzętowe moduły bezpieczeństwa, bramki inteligentnych liczników, karty inteligentne i bezpieczne elementy. Europejski certyfikat cyberbezpieczeństwa, gdy wymaga go akt delegowany, w przeciwnym razie procedury klasy II.

Decyduje podstawowa funkcjonalność produktu. Wolne i otwarte oprogramowanie z załącznika III może korzystać z kontroli wewnętrznej, jeśli jego dokumentacja techniczna jest publiczna.

Zgłoszenia z art. 14

  • Wczesne ostrzeżenie w ciągu 24 godzin od powzięcia wiedzy o aktywnie wykorzystywanej podatności lub poważnym incydencie.
  • Zgłoszenie w ciągu 72 godzin, z opisem charakteru wykorzystania lub incydentu i podjętych środków.
  • Raport końcowy najpóźniej 14 dni po udostępnieniu poprawki dla podatności lub miesiąc po zgłoszeniu incydentu.

Zgłoszenia trafiają przez jednolitą platformę zgłoszeniową ENISA do CSIRT wyznaczonego jako koordynator w państwie członkowskim Twojej głównej siedziby. Informujesz też osoby użytkujące, których to dotyczy.

Kluczowe kontrole CRA w Dazr

Artykuł 13Ocena ryzyka cyberbezpieczeństwa, należyta staranność wobec komponentów open source, okres wsparcia, identyfikacja produktu i informacje dla osób użytkujących.
Załącznik I, część IZasadnicze wymagania: brak znanych podatności możliwych do wykorzystania, bezpieczeństwo domyślne, aktualizacje zabezpieczeń, kontrola dostępu, ochrona danych, rejestrowanie zdarzeń, bezpieczne usuwanie.
Załącznik I, część IIObsługa podatności: SBOM, usuwanie bez zwłoki, testy bezpieczeństwa, komunikaty, skoordynowane ujawnianie podatności, bezpieczna dystrybucja aktualizacji.
Artykuł 14Zgłaszanie aktywnie wykorzystywanych podatności i poważnych incydentów oraz informowanie osób użytkujących.
Artykuły 28–32Deklaracja zgodności UE, oznakowanie CE, dokumentacja techniczna (załącznik VII) i procedura oceny zgodności.
Artykuły 19–24Importerzy, dystrybutorzy, istotna zmiana i opiekunowie oprogramowania otwartoźródłowego.

Jak Dazr pomaga w CRA

Dazr Compliance to hostowana w UE platforma do zarządzania zgodnością (oprogramowanie GRC) dla europejskich organizacji każdej wielkości, od pięcioosobowego zespołu po duże przedsiębiorstwo. Cyber Resilience Act to jedna z jej dwunastu norm i regulacji: 42 cykliczne kontrole i moduł produktów. W praktyce oznacza to:

  • Rejestr produktów z wersjami, okresem wsparcia, procedurą zgodności, oznakowaniem CE i statusem deklaracji
  • Prowadzona klasyfikacja według art. 2 oraz załączników III i IV, która pokazuje, jakie procedury oceny zgodności są dozwolone
  • Przesyłanie SBOM (CycloneDX lub SPDX w JSON) z komponentami, licencjami i sprawdzeniem znanych podatności w OSV.dev
  • Podatności z identyfikatorami CVE i GHSA, wersjami podatnymi i poprawionymi oraz statusem ujawnienia
  • Zgłoszenia z art. 14 z bieżącymi terminami 24 godzin, 72 godzin i raportu końcowego, projektem tekstu dla każdego etapu i przypomnieniami e-mailem
  • Dokumentacja techniczna (załącznik VII) i deklaracja zgodności UE (załącznik V) w PDF oraz polityka skoordynowanego ujawniania podatności do przyjęcia w sekcji Polityki
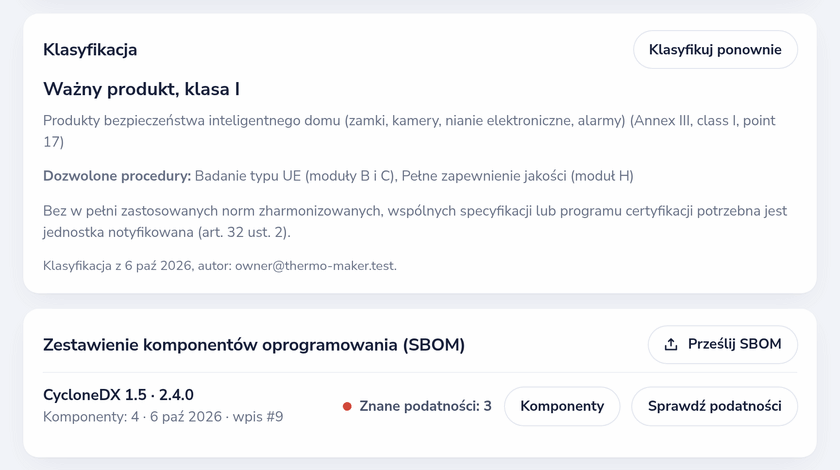
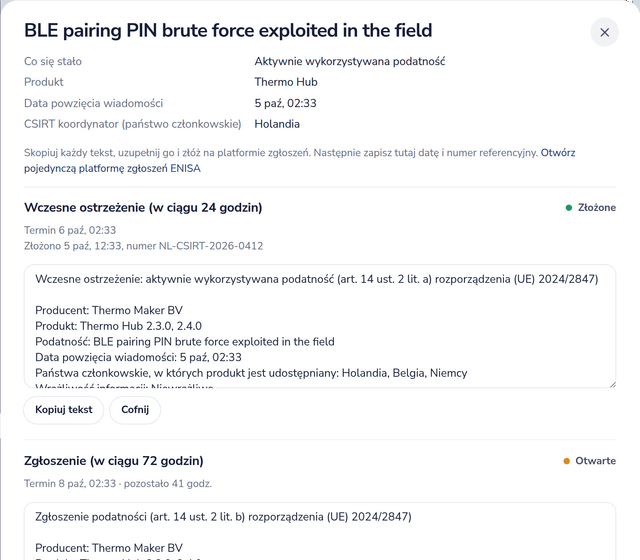
Produkt w rejestrze CRA: klasyfikacja jako klasa I z dozwolonymi procedurami oceny zgodności i jego SBOM ze znanymi podatnościami
Klasyfikacja, procedura zgodności i SBOM dla każdego produktu.
Zgłoszenie z art. 14 dotyczące aktywnie wykorzystywanej podatności, z wysłanym wczesnym ostrzeżeniem i biegnącym terminem zgłoszenia
Każdy etap z art. 14 z terminem i projektem do wysłania.

Zapieczętowany rejestr dowodów

Wszystko, co zapisujesz w module CRA, staje się wpisem w rejestrze dowodów: produkty, klasyfikacje, SBOM, wydania i poprawki, podatności, zgłoszenia i wygenerowane dokumenty. Każdy wpis ma skrót SHA-256, zawiera skrót poprzedniego wpisu i jest podpisany przez Dazr. Wpisów nigdy się nie edytuje; korekta to nowy wpis, który wskazuje na stary. Zmiana, usunięcie lub przestawienie wpisu powoduje, że weryfikacja się nie powiedzie.

  • Portal na żądanie weryfikuje cały łańcuch i każdy podpis
  • Pakiet dowodów zawiera wpisy, pliki, podpisy, klucze publiczne, czytelne podsumowanie PDF i mały program weryfikujący, który działa offline
  • Organy nadzoru rynku i jednostki notyfikowane mogą sprawdzić pakiet bez dostępu do Twojego obszaru roboczego

Pieczęć Dazr oznacza, że klucz podpisu Dazr potwierdza treść, kolejność i czas. Nie jest to kwalifikowana pieczęć elektroniczna ani kwalifikowany znacznik czasu w rozumieniu eIDAS.
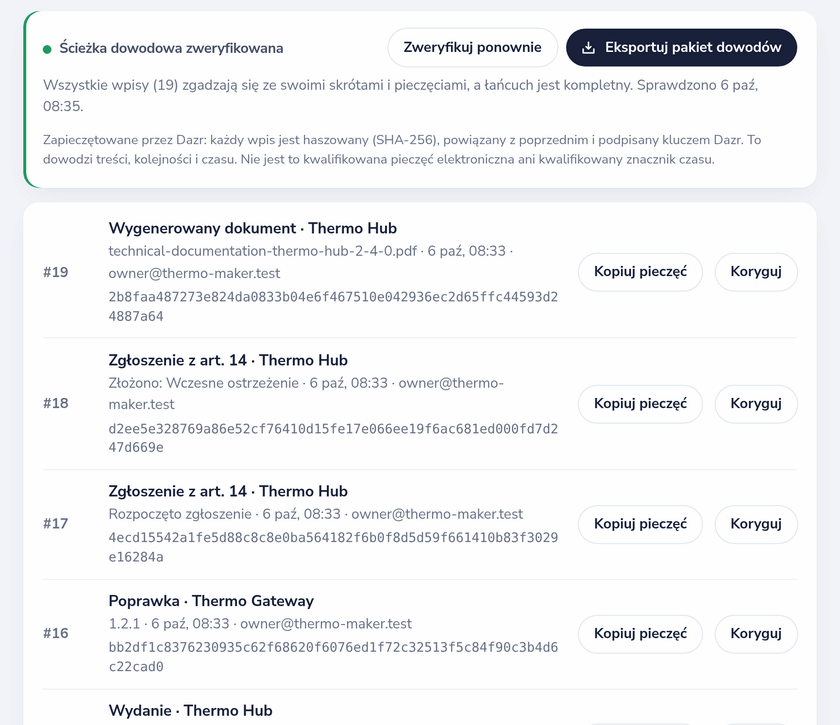
Zweryfikowany rejestr dowodów: każdy wpis z numerem, typem, produktem i skrótem SHA-256
Zweryfikowany łańcuch zapieczętowanych wpisów, gotowy do eksportu.

Weryfikacja pieczęci

Wklej pieczęć, plik manifest.jws z pakietu dowodów lub skrót wpisu. Dazr sprawdzi podpis i potwierdzi, czy go wydał. Nic więcej nie jest wysyłane ani wyświetlane.

Na co zwracają uwagę organy nadzoru rynku

Na uzasadniony wniosek organy żądają dokumentacji technicznej, deklaracji zgodności UE i w razie potrzeby SBOM. Sprawdzają, czy klasyfikacja i procedura zgodności pasują do produktu, czy podatności zostały obsłużone i zgłoszone na czas oraz czy dotrzymywany jest okres wsparcia. Dazr przechowuje wszystko w jednym miejscu, przez co najmniej dziesięć lat lub przez okres wsparcia.

Wróć do pełnego przeglądu Dazr Compliance › | Zarejestruj się za darmo ›

Pytania o Cyber Resilience Act, z odpowiedziami.

Od kiedy stosuje się Cyber Resilience Act?

Rozporządzenie weszło w życie 10 grudnia 2024 r. Przepisy o jednostkach notyfikowanych stosuje się od 11 czerwca 2026 r., obowiązki zgłoszeniowe z art. 14 od 11 września 2026 r. (także dla produktów wprowadzonych do obrotu wcześniej), a wszystkie pozostałe obowiązki od 11 grudnia 2027 r.

Czy CRA obejmuje oprogramowanie?

Tak. Produkt z elementami cyfrowymi to każdy produkt programowy lub sprzętowy wprowadzony do obrotu, łącznie z jego rozwiązaniami do zdalnego przetwarzania danych. Oprogramowanie oferowane wyłącznie jako usługa, bez produktu wprowadzonego do obrotu, zwykle nie podlega CRA, ale może podlegać NIS2.

Czy Dazr wysyła nasze zgłoszenia z art. 14?

Nie. Zgłoszenia trafiają przez jednolitą platformę zgłoszeniową ENISA do CSIRT wyznaczonego jako koordynator w państwie członkowskim Twojej głównej siedziby. Dazr pilnuje terminów 24 godzin, 72 godzin i raportu końcowego, przygotowuje projekt tekstu dla każdego etapu i zapisuje, kiedy i z jakim numerem referencyjnym wysłano zgłoszenie.

Jakie formaty SBOM możemy przesłać?

CycloneDX od 1.2 do 1.6 oraz SPDX 2.2, 2.3 i 3.0 w formacie JSON. Dazr sprawdza plik, wyświetla komponenty i licencje oraz może wyszukać znane podatności w OSV.dev. Wysyłane są tylko nazwy i wersje pakietów, a wyszukiwanie można wyłączyć.

Co potwierdza pieczęć Dazr?

Że wpis o dokładnie tej treści został zapisany w tym miejscu Twojego rejestru dowodów we wskazanym czasie. Każdy wpis ma skrót, jest powiązany z poprzednim i podpisany przez Dazr. Nie jest to kwalifikowana pieczęć elektroniczna ani kwalifikowany znacznik czasu w rozumieniu eIDAS.

Który plan obejmuje moduł CRA?

Pro (99 € miesięcznie, do 5 osób) i Enterprise (499 € miesięcznie). Ceny netto, miesięcznie, z możliwością rezygnacji w dowolnym momencie.

Czas przygotować się na Cyber Resilience Act

Moduł CRA jest w planach Pro (99 €/mies.) i Enterprise (499 €/mies.), samoobsługa przez Mollie, bez VAT, rezygnacja w dowolnym momencie. Free i Basic obejmują ISO 27001, RODO i NIS2. Custom to jedyny plan oparty na umowie, wyceniany na zapytanie.