Czym jest EU AI Act?
EU AI Act (rozporządzenie (UE) 2024/1689). Dostawcy i podmioty stosujące systemy AI wprowadzane na rynek UE: twórcy AI ogólnego przeznaczenia, dostawcy AI wysokiego ryzyka w obszarach bezpieczeństwa, rekrutacji, edukacji, oceny zdolności kredytowej, identyfikacji biometrycznej, egzekwowania prawa, migracji i wymiaru sprawiedliwości oraz każdy podmiot stosujący AI wysokiego ryzyka w tych sektorach.
Od kiedy obowiązuje AI Act
Stan na 1 października 2026 r. Digital Omnibus on AI, rozporządzenie (UE) 2026/1744, został opublikowany w Dzienniku Urzędowym 24 lipca 2026 r. i wszedł w życie 27 lipca 2026 r. Przesunął terminy dla wysokiego ryzyka; wcześniejsze kamienie milowe pozostały bez zmian.
- 2 lutego 2025 r.: zakazane praktyki (art. 5).
- 2 sierpnia 2025 r.: obowiązki dotyczące modeli AI ogólnego przeznaczenia.
- 2 sierpnia 2026 r.: większość obowiązków przejrzystości (art. 50), nadzór i kary.
- 2 grudnia 2027 r.: systemy AI wysokiego ryzyka wymienione w załączniku III (zatrudnienie, edukacja, kredyty, usługi podstawowe, biometria, infrastruktura krytyczna, egzekwowanie prawa, migracja, wymiar sprawiedliwości). Wcześniej 2 sierpnia 2026 r.
- 2 sierpnia 2028 r.: AI wysokiego ryzyka będąca produktem lub elementem bezpieczeństwa w ramach prawodawstwa harmonizacyjnego z załącznika I. Wcześniej 2 sierpnia 2027 r.
Źródła: rozporządzenie (UE) 2024/1689 w EUR-Lex i rozporządzenie (UE) 2026/1744 w EUR-Lex. Przeczytaj harmonogram AI Act po Digital Omnibus, aby dowiedzieć się, co się przesunęło i dlaczego.
Kto musi spełniać wymogi
- Dostawcy systemów AI wysokiego ryzyka wymienionych w załączniku III (zatrudnienie, edukacja, kredyty, identyfikacja biometryczna, infrastruktura krytyczna, wymiar sprawiedliwości, migracja)
- Dostawcy modeli AI ogólnego przeznaczenia, w tym tych z ryzykiem systemowym
- Dostawcy systemów AI z obowiązkami przejrzystości z art. 50, takich jak chatboty i generatory tekstu, obrazów, dźwięku lub wideo, również funkcji AI w zwykłych aplikacjach i urządzeniach
- Każda organizacja, która używa AI w pracy, w zakresie kompetencji w dziedzinie AI (art. 4)
- Podmioty stosujące systemy AI wysokiego ryzyka we własnej działalności
- Importerzy i dystrybutorzy systemów AI na rynku UE
- Organy publiczne stosujące AI w regulowanych kontekstach
Twoja rola, Twoje ryzyko, Twój plan
AI Act przypisuje obowiązki według Twojej roli (dostawca lub podmiot stosujący) i ryzyka systemu. Znajdź swój wiersz:
| Twoja rola i ryzyko | Co obowiązuje | Plan Dazr |
|---|---|---|
| Podmiot stosujący AI minimalnego lub ograniczonego ryzyka: używasz narzędzi AI innych firm, np. asystenta AI lub AI w systemie CRM | Kompetencje w zakresie AI dla pracowników (art. 4), brak zakazanych praktyk (art. 5) oraz ujawnienie, gdy publikujesz deepfake lub tekst napisany przez AI w sprawach interesu publicznego (art. 50) | Każdy plan, także Free |
| Dostawca funkcji ograniczonego ryzyka (art. 50): chatbot, asystent albo generator tekstu, obrazów, dźwięku lub wideo we własnej aplikacji lub urządzeniu | Art. 4 i 5 oraz art. 50: informuj ludzi, że mają do czynienia z AI, i oznaczaj wygenerowane treści w formacie czytelnym maszynowo. Bez oceny zgodności i bez oznakowania CE na podstawie AI Act | Każdy plan, także Free |
| Podmiot stosujący AI wysokiego ryzyka (załącznik III), np. selekcja CV lub ocena zdolności kredytowej | Art. 26: używanie zgodnie z instrukcją, nadzór człowieka, przechowywanie logów, informowanie pracowników i osób, których to dotyczy; ocena skutków dla praw podstawowych (art. 27) dla podmiotów publicznych i niektórych prywatnych podmiotów stosujących | Art. 26 w każdym planie; ocena skutków w planie Enterprise |
| Dostawca AI wysokiego ryzyka (załącznik III lub element bezpieczeństwa produktu objętego załącznikiem I) | Art. 9-20: zarządzanie ryzykiem, zarządzanie danymi, dokumentacja techniczna, logi, nadzór człowieka, zarządzanie jakością, ocena zgodności, oznakowanie CE, rejestracja w unijnej bazie danych, monitorowanie po wprowadzeniu do obrotu i zgłaszanie poważnych incydentów | Enterprise |
| Dostawca modelu AI ogólnego przeznaczenia (GPAI) | Art. 53: dokumentacja techniczna, informacje dla dostawców niższego szczebla, polityka praw autorskich i streszczenie treści użytych do trenowania; dodatkowo art. 55 dla modeli z ryzykiem systemowym | Enterprise |
Gdzie pasuje funkcja AI w zwykłym produkcie. Większość producentów oprogramowania i urządzeń, którzy dodają AI, na przykład chatbota wsparcia lub asystenta pisania opartego na hostowanym modelu językowym, jest dostawcą systemu AI ograniczonego ryzyka. Dotyczy ich art. 50, a nie przepisy o wysokim ryzyku, chyba że funkcja służy celowi z załącznika III lub jest elementem bezpieczeństwa regulowanego produktu. Korzystanie z cudzego modelu nie czyni Cię dostawcą modelu GPAI. To mieści się w każdym planie, także Free.
Kluczowe zabezpieczenia EU AI Act obsługiwane przez Dazr
Czego szukają audytorzy
Organy nadzoru rynku sprawdzają trzy rzeczy: czy poprawnie sklasyfikowano system (zakazany / wysokiego ryzyka / ograniczonego / minimalnego), czy dokumentacja techniczna z załącznika IV istnieje i jest aktualna oraz czy monitorowanie po wprowadzeniu do obrotu i zgłaszanie poważnych incydentów (art. 73) faktycznie działa. Dazr przechowuje dowody.
Jak Dazr pomaga w EU AI Act
Z Dazr Compliance możecie:
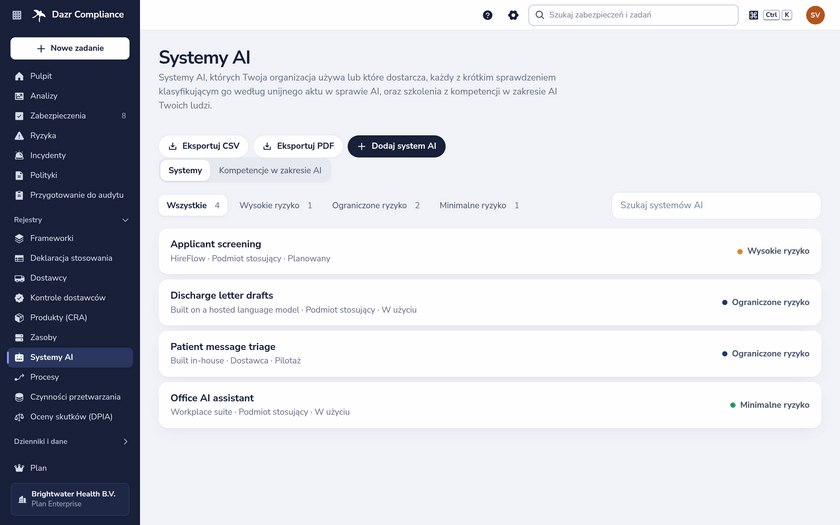
- Prowadź rejestr systemów AI, które dostarczasz lub stosujesz, z rolą, użytkownikami i danymi, i klasyfikuj każdy z nich krótkim prowadzonym sprawdzeniem, które pokazuje uzasadnienie i mające zastosowanie środki
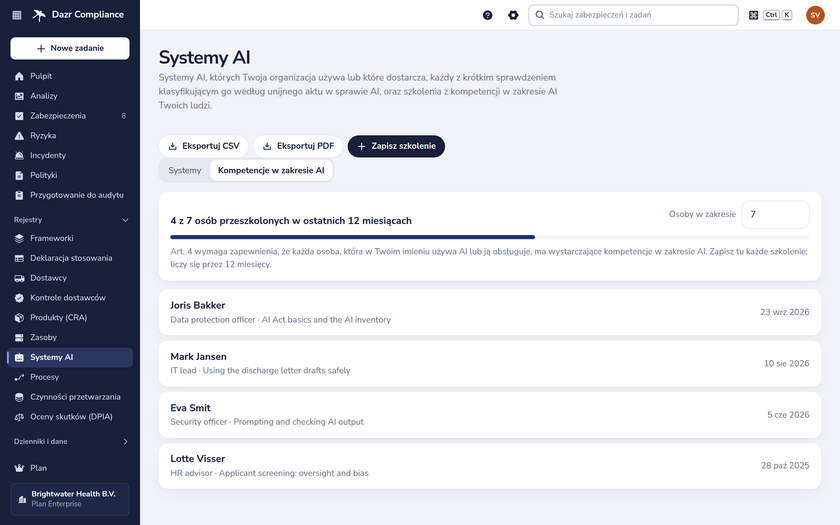
- Zapisuj, kto przeszedł szkolenie z kompetencji w zakresie AI, kiedy i z jakiego tematu, z certyfikatem, i sprawdzaj pokrycie w ostatnich 12 miesiącach (art. 4)
- Eksportuj rejestr AI i zapisy szkoleń do CSV lub PDF
- Przechowuj linki do dokumentacji technicznej z załącznika IV i odświeżaj je cyklicznie
- Prowadź system zarządzania ryzykiem jako cykliczne zabezpieczenia zgodnie z art. 9
- Śledź wskaźniki i przeglądy monitorowania po wprowadzeniu do obrotu zgodnie z art. 72
- Rejestruj poważne incydenty w rejestrze incydentów ze znacznikami czasu i sygnaturami spraw w organach, względem terminów z art. 73
- Przekaż organowi nadzoru rynku ścieżkę audytu w jednym pliku PDF lub widok tylko do odczytu
Wróć do pełnego przeglądu Dazr Compliance › | Zarejestruj się za darmo ›