Jedenaście frameworków, gotowych do pracy
Włącz framework, a jego zabezpieczenia pojawią się jako cykliczna praca. Każde ma opis, rekomendację i domyślny cykl przeglądu, więc nikt nie zaczyna od pustej kartki. Frameworki działają obok siebie w jednej przestrzeni roboczej: dodaj najpierw ISO 27001, potem RODO, potem NIS2, niczego nie budując od nowa.
| Framework | Zabezpieczenia w Dazr | Plan |
|---|---|---|
| ISO 27001:2022 | 118 (93 zabezpieczenia z załącznika A plus klauzule 4-10) | Wszystkie plany |
| RODO | 36 | Wszystkie plany |
| NIS2 | 21 | Wszystkie plany |
| NEN 7510, ISO 27701, ISO 22301, SOC 2 | 20, 36, 25 i 51 | Pro i Enterprise |
| DORA, EU AI Act, BIO, PCI DSS | 27, 27, 15 i 35 | Enterprise |
Plan Free obejmuje jeden z frameworków ISO 27001, RODO lub NIS2, Basic dwa, Pro pięć, a Enterprise wszystkie jedenaście.
Cykliczne zabezpieczenia z właścicielami
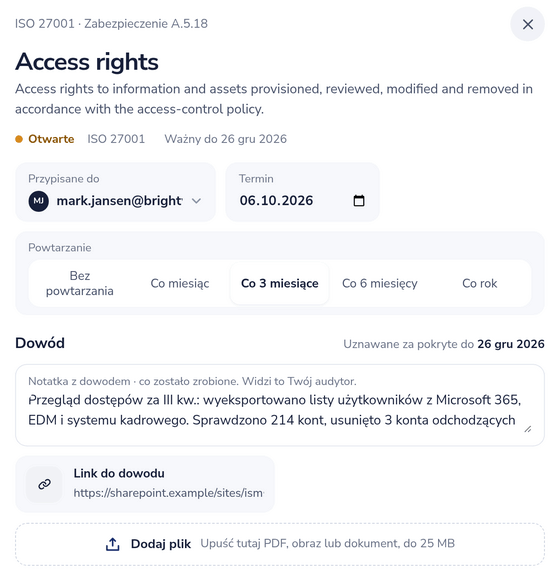
- Przypisz właściciela i termin. Właściciel dostaje e-mail, gdy zabezpieczenie zostanie przypisane, 7 dni przed terminem i co tydzień, gdy jest po terminie.
- Wybierz cykl: jednorazowo, co miesiąc, co 3 miesiące, co 6 miesięcy lub co rok. Plan Enterprise pozwala ustawić własny interwał dla każdego zabezpieczenia.
- Ukończenie zabezpieczenia blokuje jego dowody i planuje następny cykl, więc historia każdego przeglądu pozostaje nienaruszona.
- Komentarze przy każdym zabezpieczeniu trzymają dyskusję obok dowodów; komentować mogą też zewnętrzni audytorzy.
- Dodawaj własne zadania obok zabezpieczeń frameworku od planu Basic, na pracę, której żaden standard nie przewiduje.
Dowody, które nie wygasają po cichu
Dołącz dowód jako notatkę, link lub plik do 25 MB i nadaj mu datę ważności. Zabezpieczenie liczy się jako pokryte tylko, dopóki jego dowód jest ważny. Zanim dowód straci ważność, właściciel dowiaduje się o tym z jednego codziennego e-maila z podsumowaniem, razem z przeglądami dostawców, których termin się zbliża. Ważność dowodów i alerty o wygaśnięciu wchodzą w skład planu Basic.
Deklaracja stosowania
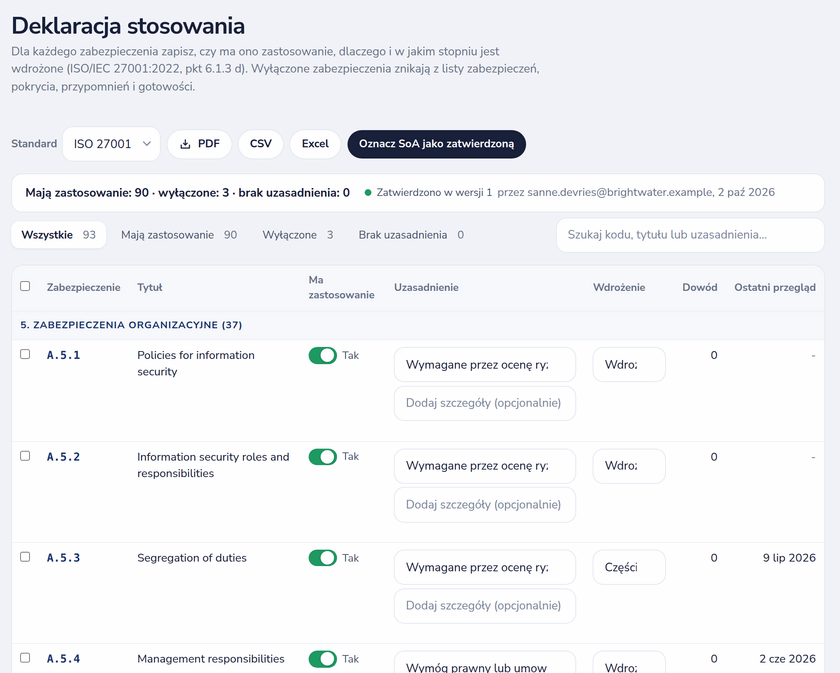
Oznacz każde zabezpieczenie ISO 27001 jako mające zastosowanie lub nie, podaj powód (ocena ryzyka, wymóg prawny lub umowny, wymóg biznesowy lub dobra praktyka) i zapisz status wdrożenia: wdrożone, częściowo, planowane lub niewdrożone. Wyłączenie zabezpieczenia wymaga uzasadnienia, tak jak oczekuje tego klauzula 6.1.3 d. Wyłączone zabezpieczenia znikają z listy zabezpieczeń i z pokrycia.
Zatwierdź wersję, gdy deklaracja stosowania jest gotowa: Dazr zachowuje każdą zatwierdzoną wersję z informacją, kto ją zatwierdził i kiedy, i eksportuje ją jako PDF lub XLSX. W planie Basic i wyższych.
Zabezpieczenia, ryzyka, polityki i procesy, powiązane
Wszystko w przestrzeni roboczej może wskazywać na wszystko inne: zabezpieczenia, ryzyka, polityki, procesy, aktywa, dostawców i czynności przetwarzania. Ryzyko pokazuje zabezpieczenia, które je ograniczają, polityka pokazuje zabezpieczenia, które wspiera, a proces pokazuje zabezpieczenia, ryzyka i aktywa, od których zależy. Powiązania widzą także audytorzy, tylko do odczytu.
Rejestr procesów (Pro i Enterprise) wymienia Twoje procesy biznesowe z opisem, krytycznością i właścicielem, do 500 na przestrzeń roboczą, aby praca nad ciągłością i ryzykiem opierała się na procesach, które się liczą.
Pulpit, który pokazuje trend
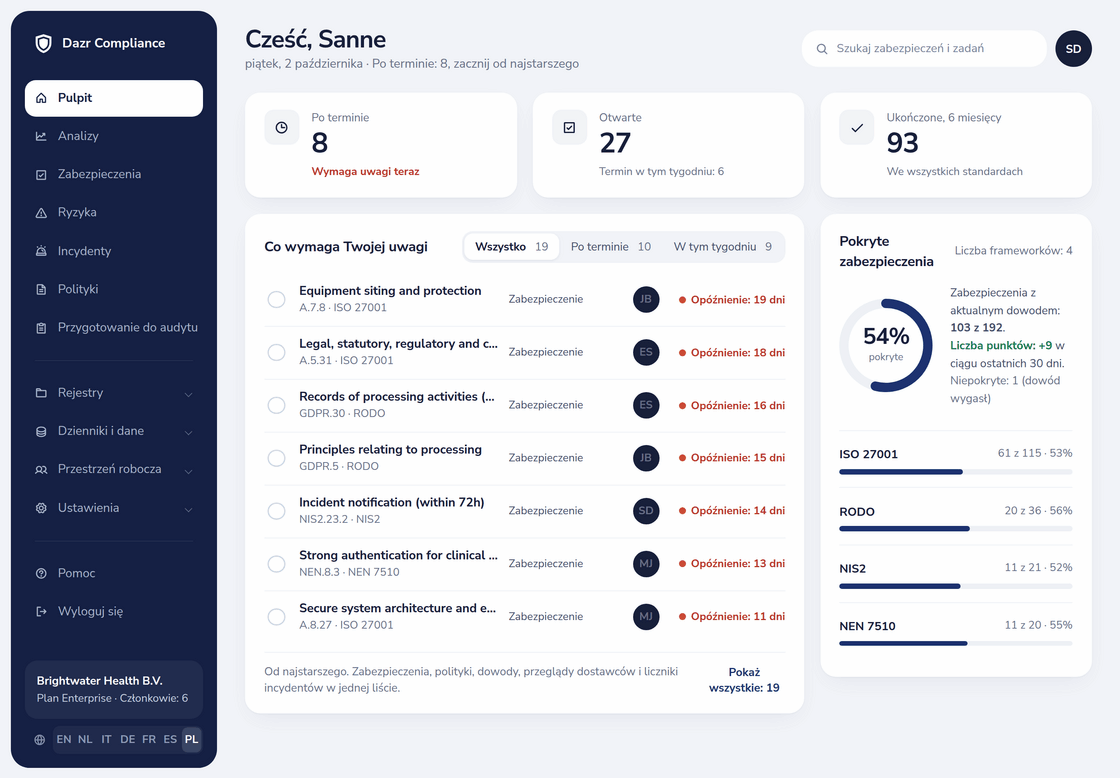
- Pokryte zabezpieczenia według frameworku: ile zabezpieczeń ma ważny dowód, ze zmianą w ostatnich 30 dniach.
- Co wymaga Twojej uwagi teraz: zabezpieczenia po terminie i z bliskim terminem, polityki, dowody i przeglądy dostawców na jednej liście, od najstarszych.
- Codzienne zrzuty pokrycia rysują trend, więc widzisz, czy program się poprawia, czy dryfuje.
- W planie Enterprise obok znajduje się karta gotowości do audytu z Przygotowania do audytu.