Europeisk compliance-programvare.
Hver kontroll har en eier, hver frist telles ned, hver revisjon er forberedt. 15 rammeverk, fra ISO 27001, GDPR og NIS2 til CyFun og Cyber Resilience Act, i ett arbeidsområde driftet i EU.
Gratis for én bruker. Du trenger ikke betalingskort.
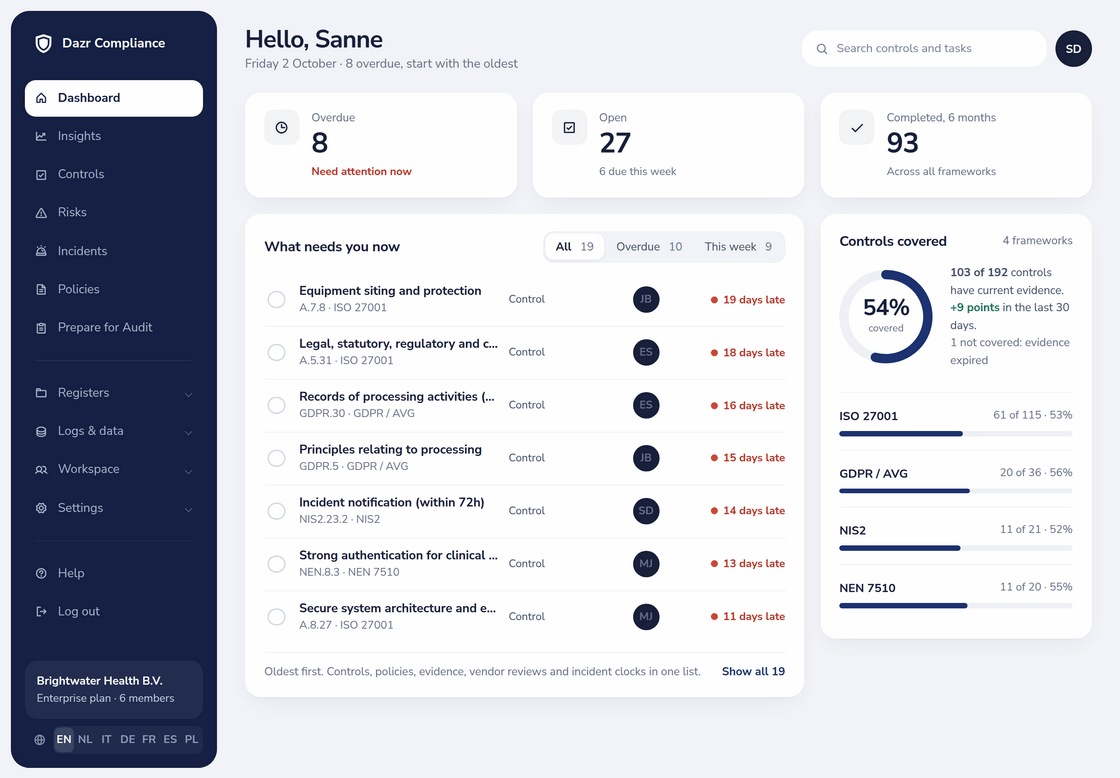
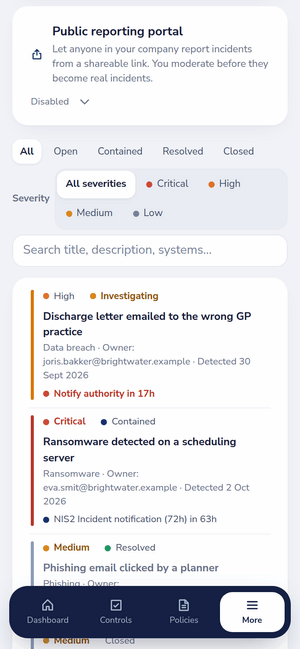
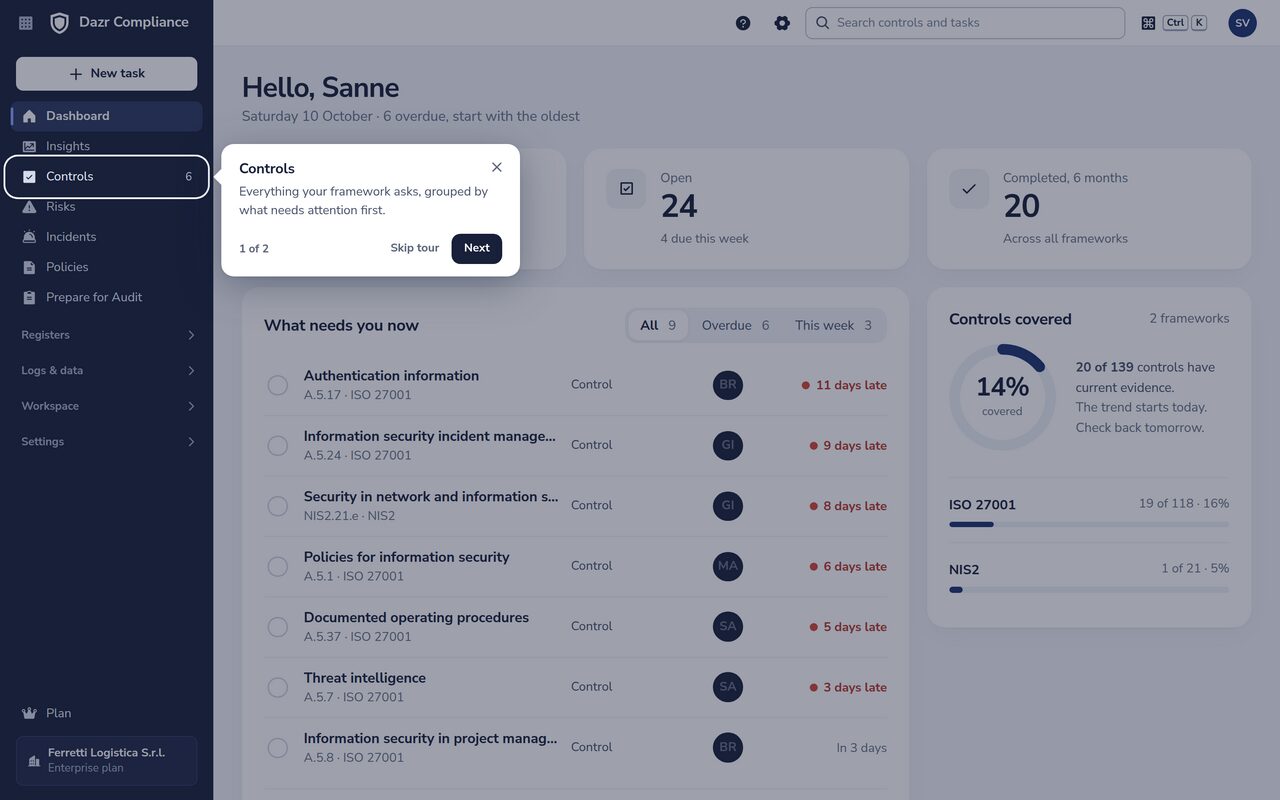
Dashbordet: forfalt arbeid, denne uken og dekning per rammeverk. Til høyre hendelsesregisteret på en telefon.
Legg til rammeverk uten å bygge om. ISO 27001:2022 omfatter alle 93 kontroller i Annex A og punkt 4-10. For NIS2 i Italia og Tsjekkia er også ACNs grunnleggende tiltak og NÚKIBs tiltak etter forskrift 409/2025 og 410/2025 ferdige rammeverk.
Ekte skjermbilder.
Fra et demo-arbeidsområde. Klikk på en fane for å bytte.
Hver kontroll har en eier og følger planen.
Hver kontroll har en beskrivelse, en anbefaling og et intervall for gjennomgang. Tildel en eier, legg ved dokumentasjon og angi hvor lenge den er gyldig, og koble den deretter til risikoene, retningslinjene og prosessene den dekker. Påminnelser, ukentlige purringer ved forsinkelse og en daglig oppsummering av utløp holder arbeidet i gang, med eller uten konsulent.
ISMS og kontroller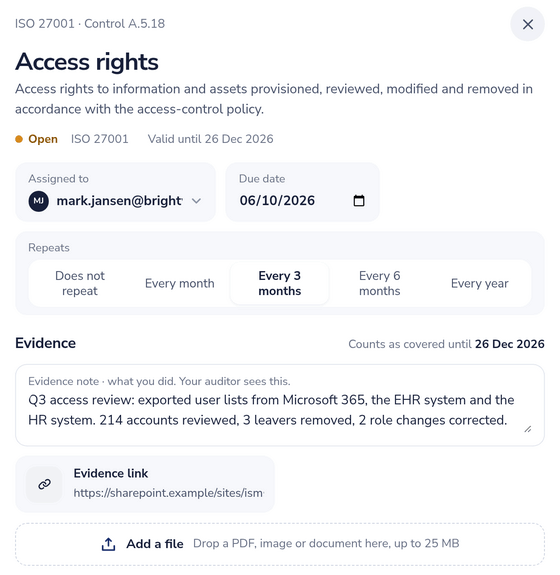
Se risikoen før og etter kontrollene.
Vurder sannsynlighet og konsekvens på skalaer med 5 trinn, iboende og gjenværende side om side. Velg en behandling, en eier og en frist. Når en risiko aksepteres, registreres begrunnelsen og en godkjenner med tidsstempel fra serveren.
Risikostyring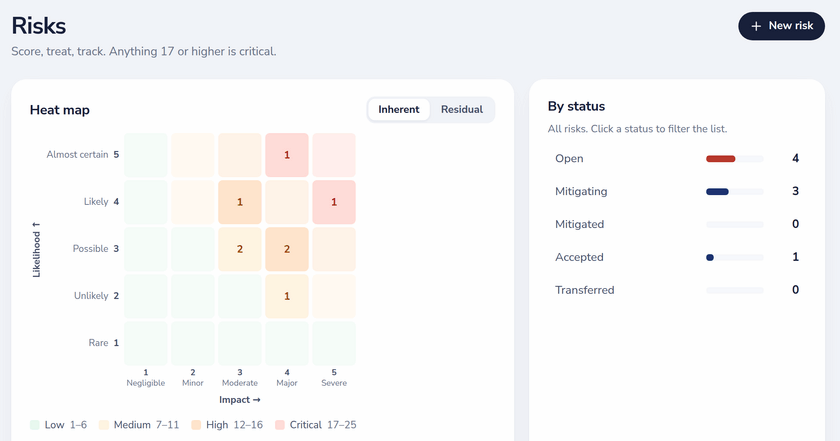
Hver frist, telt ned.
Registrer en hendelse, og klokkene starter: 72 timer for GDPR art. 33; 24 timer, 72 timer og én måned for NIS2. En sjekk basert på forordning (EU) 2024/2690 markerer vesentlige hendelser. På Enterprise sender en offentlig rapporteringsside saker til køen din.
Hendelseshåndtering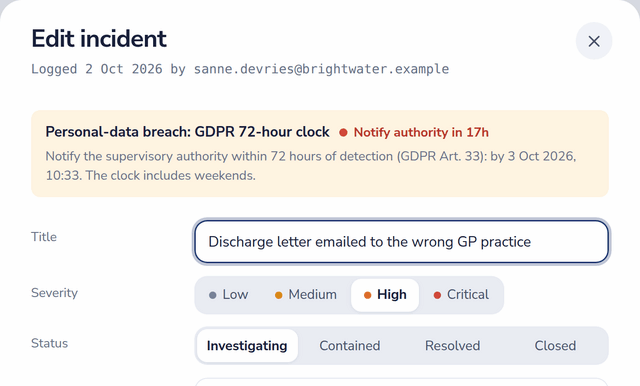
Gi revisoren din en innlogging.
Inviter en revisor for 1 til 60 dager. Revisoren logger inn med en engangskode og leser alle registre, med mulighet for å kommentere. Eksporter den godkjente anvendelseserklæringen og et revisjonsspor i PDF; på Enterprise gir Revisjonsforberedelse en poengsum for beredskapen din.
Revisjonsstyring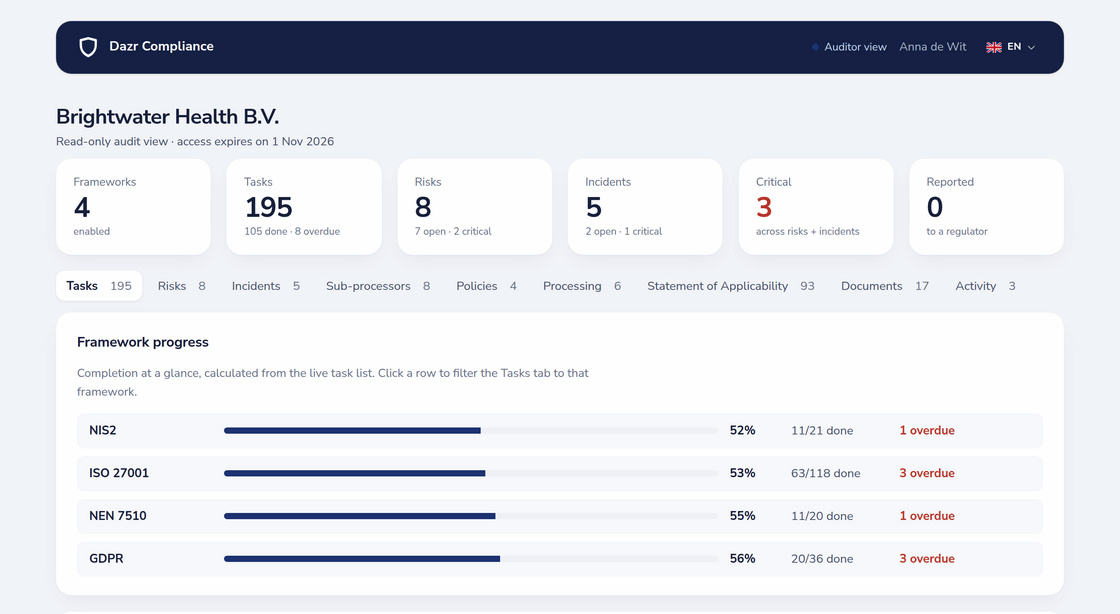
Personvernprotokoller som holdes oppdatert.
Hold protokollen over behandlingsaktiviteter etter art. 30 og DPIA-ene dine koblet til leverandørene og risikoene bak dem. Hver leverandør har sin databehandleravtale, sertifikater, datatilgang og en dato for gjennomgang som minner deg på det.
Personvern (protokoll og DPIA)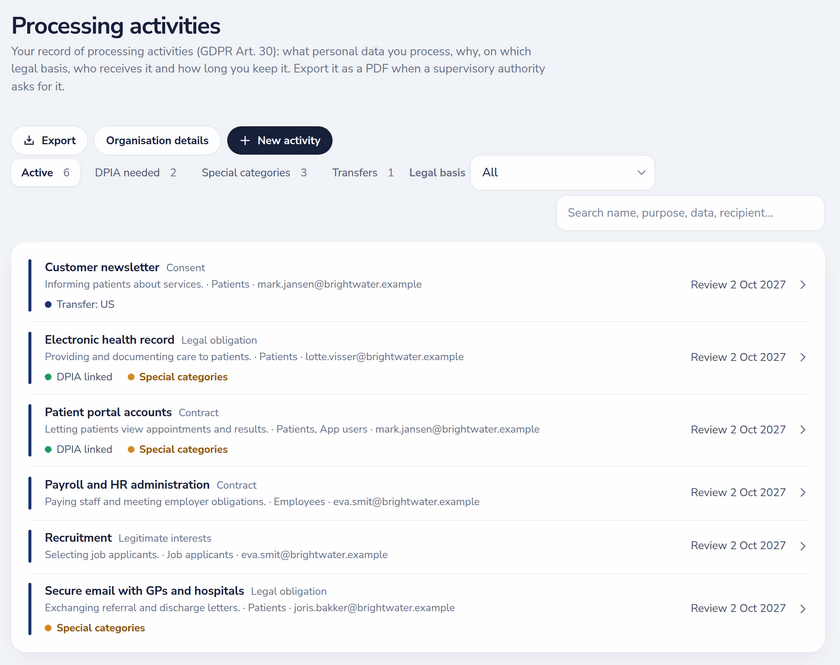
Retningslinjer folk faktisk leser.
Start fra en mal, godkjenn, publiser og se per versjon hvem som har bekreftet den. Svar på kundenes sikkerhetsspørreskjemaer én gang på en tillitsside og del én lenke; sensitive svar venter på godkjenningen din.
Styring av retningslinjer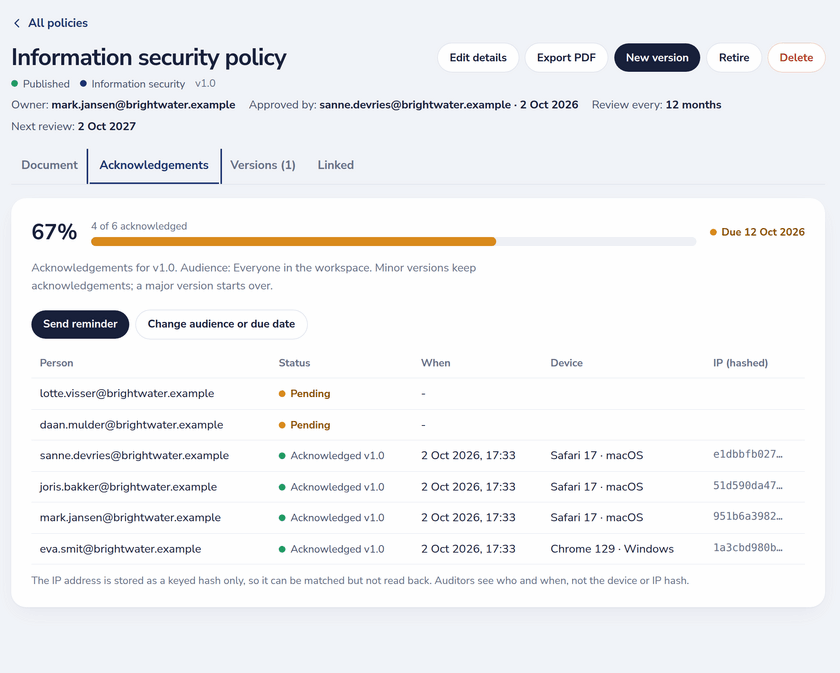
Én plattform, ni moduler.
Hver med egen side og faktaark.
Sikkerhet og innkjøp.
- Leverandør
- Dazr, Italia (mva.-nr. IT 02801250065)
- Bygget for
- Helseaktører, offentlige virksomheter, finansielle enheter, SaaS-leverandører, leverandører av administrerte tjenester og produsenter av enheter og produkter under Cyber Resilience Act
- Kom i gang
- Selvbetjent innlogging; veiledet implementering på Enterprise
Lær det på den ekte skjermen.
Ta ditt første kontrollpunkt, skriv din første policy eller øv på en hendelse: åpne Hjelp, ? øverst, og en guidet tur viser deg hvert steg på den ekte skjermen, på ditt språk.
For alt annet har hjelpesenteret en steg-for-steg-artikkel med ekte skjermbilder.
Offentlige priser.
Per måned, eks. mva. Faktureres månedlig, kan sies opp når som helst.
Flere enheter, tilpassede integrasjoner eller en dedikert kundeansvarlig? Custom prises på forespørsel. Sammenlign alle funksjoner
Hvem som står bak Dazr.
Et uavhengig europeisk programvareselskap.
Dazr er et programvareselskap registrert i Italia. Det er uavhengig og selvfinansiert, og Dazr Suite er hovedproduktet. Priser, planer, underdatabehandlere og sikkerhetstiltak er offentlige, slik at du kan sjekke hva du kjøper før du snakker med noen.
- Virksomhet
- Dazr, Arquata Scrivia, Italia
- Finansiering
- Uavhengig og selvfinansiert
Se det med dine rammeverk.
Logg inn med Google, Microsoft eller jobb-e-posten din, uten kort. Eller book en demo med teamet vårt.
Gratis verktøy og veiledninger: en kalkulator for frister ved melding om brudd på personopplysningssikkerheten, NIS2-sjekker for vesentlige hendelser og virkeområde, et anslag over revisjonsdager for ISO 27001, veiledninger om NIS2, DORA, AI Act og CRA og landsider for Nederland, Italia, Polen og Belgia (Nederlands, français).