Hva er EU AI Act?
EU AI Act (forordning (EU) 2024/1689). Tilbydere og idriftsettere av KI-systemer som bringes i omsetning på EU-markedet: utviklere av KI for allmenne formål, tilbydere av høyrisiko-KI innen sikkerhet, rekruttering, utdanning, kredittvurdering, biometrisk identifisering, rettshåndhevelse, migrasjon, rettspleie, og alle idriftsettere som bruker høyrisiko-KI i disse sektorene.
Når AI Act gjelder
Per 1. oktober 2026. Digital Omnibus om KI, forordning (EU) 2026/1744, ble publisert i EU-tidende 24. juli 2026 og trådte i kraft 27. juli 2026. Den flyttet fristene for høy risiko; de tidligere milepælene er uendret.
- 2. februar 2025: forbudt praksis (artikkel 5).
- 2. august 2025: forpliktelser for KI-modeller for allmenne formål.
- 2. august 2026: de fleste åpenhetspliktene (artikkel 50), styring og sanksjoner.
- 2. desember 2027: høyrisiko-KI-systemer i vedlegg III (arbeid, utdanning, kreditt, grunnleggende tjenester, biometri, kritisk infrastruktur, rettshåndhevelse, migrasjon, rettspleie). Tidligere 2. august 2026.
- 2. august 2028: høyrisiko-KI som er et produkt eller en sikkerhetskomponent under harmoniseringsregelverket i vedlegg I. Tidligere 2. august 2027.
Kilder: forordning (EU) 2024/1689 på EUR-Lex og forordning (EU) 2026/1744 på EUR-Lex. Les tidslinjen for AI Act etter Digital Omnibus for hva som ble flyttet og hvorfor.
Hvem som må etterleve
- Tilbydere av høyrisiko-KI-systemer i vedlegg III (arbeid, utdanning, kreditt, biometrisk identifisering, kritisk infrastruktur, rettspleie, migrasjon)
- Tilbydere av KI-modeller for allmenne formål, inkludert modeller med systemisk risiko
- Tilbydere av KI-systemer med åpenhetskrav etter artikkel 50, som chatboter og generatorer av tekst, bilder, lyd eller video, inkludert KI-funksjoner i vanlige apper og enheter
- Alle organisasjoner som bruker KI i arbeidet, for KI-kompetanse (artikkel 4)
- Idriftsettere av høyrisiko-KI-systemer i egen virksomhet
- Importører og distributører av KI-systemer på EU-markedet
- Offentlige myndigheter som tar i bruk KI i regulerte sammenhenger
Din rolle, din risiko, din plan
AI Act ordner forpliktelsene etter rolle (tilbyder eller bruker) og etter systemets risiko. Finn din rad:
| Din rolle og risiko | Hva som gjelder | Dazr-plan |
|---|---|---|
| Bruker av KI med minimal eller begrenset risiko: du bruker andres KI-verktøy, for eksempel en KI-assistent eller KI i CRM-systemet ditt | KI-kompetanse hos de ansatte (artikkel 4), ingen forbudt praksis (artikkel 5) og åpenhet når du publiserer deepfakes eller KI-generert tekst om saker av allmenn interesse (artikkel 50) | Alle planer, også Free |
| Tilbyder av en funksjon med begrenset risiko (artikkel 50): en chatbot, assistent eller generator av tekst, bilder, lyd eller video i appen eller enheten din | Artikkel 4 og 5 pluss artikkel 50: fortell folk at de samhandler med KI, og merk generert innhold i et maskinlesbart format. Ingen samsvarsvurdering og ingen CE-merking etter AI Act | Alle planer, også Free |
| Bruker av høyrisiko-KI (vedlegg III), for eksempel sortering av CV-er eller kredittvurdering | Artikkel 26: bruk i samsvar med bruksanvisningen, menneskelig tilsyn, lagring av logger, informasjon til arbeidstakere og berørte personer; en konsekvensvurdering for grunnleggende rettigheter (artikkel 27) for offentlige organer og enkelte private brukere | Artikkel 26 i alle planer; konsekvensvurderingen i Enterprise |
| Tilbyder av høyrisiko-KI (vedlegg III, eller sikkerhetskomponent i et produkt under vedlegg I) | Artikkel 9-20: risikostyring, datastyring, teknisk dokumentasjon, logger, menneskelig tilsyn, kvalitetsstyring, samsvarsvurdering, CE-merking, registrering i EU-databasen, overvåking etter omsetning og rapportering av alvorlige hendelser | Enterprise |
| Tilbyder av en KI-modell for allmenne formål (GPAI) | Artikkel 53: teknisk dokumentasjon, informasjon til tilbydere lenger ned i verdikjeden, en opphavsrettspolicy og et sammendrag av treningsinnholdet; pluss artikkel 55 for modeller med systemisk risiko | Enterprise |
Hvor en KI-funksjon i et vanlig produkt hører hjemme. De fleste programvare- og enhetsprodusenter som legger til KI, for eksempel en supportchatbot eller en skriveassistent bygget på en driftet språkmodell, er tilbydere av et KI-system med begrenset risiko. For dem gjelder artikkel 50, ikke høyrisikoreglene, med mindre funksjonen tjener et formål i vedlegg III eller er en sikkerhetskomponent i et regulert produkt. Å bygge på et annet selskaps modell gjør deg ikke til GPAI-tilbyder. Dette er med i alle planer, også Free.
Viktige kontroller i EU AI Act som Dazr dekker
Hva revisorer ser etter
Markedstilsynsmyndigheter sjekker tre ting: at du har klassifisert systemet riktig (forbudt / høy risiko / begrenset / minimal), at den tekniske dokumentasjonen i vedlegg IV finnes og er oppdatert, og at overvåkingen etter omsetning og rapporteringen av alvorlige hendelser (artikkel 73) faktisk fungerer. Dazr har dokumentasjonen.
Slik hjelper Dazr med EU AI Act
Slik bruker dere Dazr Compliance:
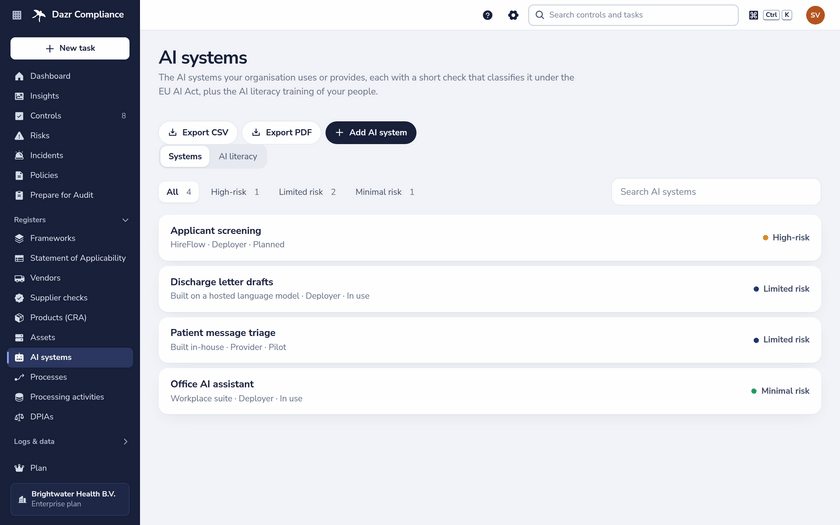
- Hold en oversikt over KI-systemene du tilbyr eller tar i bruk, med rolle, brukere og data, og klassifiser hvert av dem med en kort veiledet sjekk som viser begrunnelsene og kontrollene som gjelder
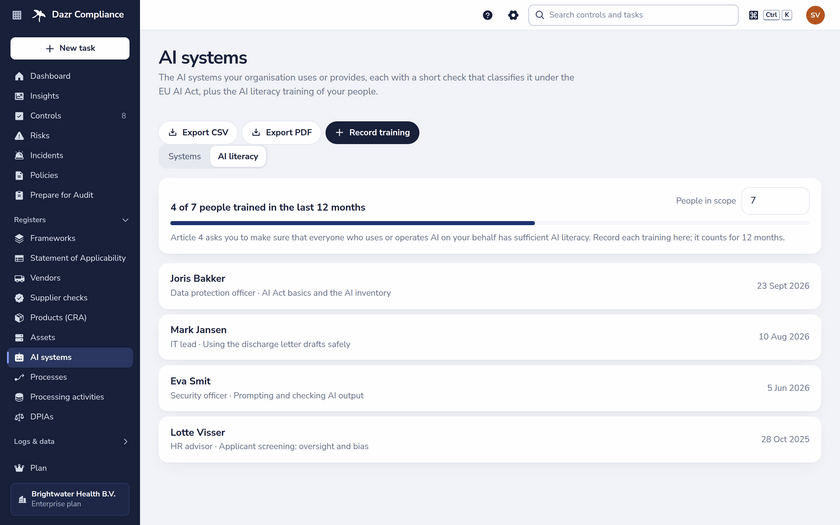
- Registrer hvem som har fått opplæring i KI-kompetanse, når og i hva, med sertifikatet, og se dekningen de siste 12 månedene (artikkel 4)
- Eksporter oversikten over KI-systemer og opplæringsregistreringene som CSV eller PDF
- Ha lenkene til den tekniske dokumentasjonen etter vedlegg IV og oppdater dem etter fast intervall
- Kjør risikostyringssystemet som gjentakende kontroller etter artikkel 9
- Følg opp måltall og gjennomganger for overvåking etter omsetning etter artikkel 72
- Registrer alvorlige hendelser i hendelsesregisteret med tidsstempler og myndighetenes saksnumre, mot fristene i artikkel 73
- Gi markedstilsynsmyndigheten ett revisjonsspor i PDF eller en skrivebeskyttet visning
Tilbake til hele oversikten over Dazr Compliance › | Registrer deg gratis ›