Hjem › Rammeverk › GDPR

GDPR-etterlevelse med dokumentasjon.

Gjentakende GDPR-kontroller og et avviksregister med nedtelling på 72 timer, gratis. Fra Pro ligger protokollene over behandlingsaktiviteter og DPIA-ene ved siden av leverandørene og risikoene de gjelder. Driftet i EU.

Når fikk du kjennskap til det?

Veiledende. Fristene løper fra kjennskap; sjekk nasjonal lovgivning og den fullstendige kalkulatoren for alternativer som tillitstjenesteytere eller en dato for retting.

Artikkel 6, 9Registrering av behandlingsgrunnlag og sjekk av særlige kategorier per behandlingsaktivitet.
Artikkel 28Register over leverandører og underdatabehandlere med URL-er til databehandleravtaler og datoer for gjennomgang (Pro og Enterprise).
Artikkel 30Protokoll over behandlingsaktiviteter som et register, koblet til leverandørene som er involvert.
Artikkel 32Tekniske og organisatoriske tiltak, med kontroller som deles med ISO 27001 hvis begge er aktivert.

Hva er GDPR?

EUs personvernforordning. Alle virksomheter som behandler personopplysninger om personer bosatt i EU: SaaS-leverandører, netthandel, helse, finans, offentlig sektor, utdanning.

Hvem som må etterleve

  • B2B SaaS-selskaper som betjener kunder i EU
  • Helseteknologi, fintech og utdanningsteknologi med sensitive personopplysninger
  • Netthandel og markedsføring som håndterer data om forbrukere i EU
  • Offentlig sektor og ideelle organisasjoner som omfattes av GDPR

Viktige GDPR-kontroller som Dazr dekker

Artikkel 6, 9Registrering av behandlingsgrunnlag og sjekk av særlige kategorier per behandlingsaktivitet.
Artikkel 28Register over leverandører og underdatabehandlere med URL-er til databehandleravtaler og datoer for gjennomgang (Pro og Enterprise).
Artikkel 30Protokoll over behandlingsaktiviteter som et register, koblet til leverandørene som er involvert.
Artikkel 32Tekniske og organisatoriske tiltak, med kontroller som deles med ISO 27001 hvis begge er aktivert.
Artikkel 33-34Register over brudd med felt for varsling av myndigheten og frist på 72 timer.
Artikkel 35DPIA-register koblet til behandlingsaktiviteter og risikoer, pluss en gjentakende gjennomgang.

Hva revisorer ser etter

Tilsynsmyndigheter tar stikkprøver av dokumentasjonen: protokollen er oppdatert, registeret over brudd finnes og er utfylt, endringer i underdatabehandlere følger varslingsplikten, DPIA-er finnes for behandlinger med høy risiko. Plattformen har hvert av dem.

Slik hjelper Dazr med GDPR

Slik bruker dere Dazr Compliance:

  • Hold protokollen over behandlinger i registeret etter artikkel 30, eller koble til den eksisterende protokollen din og gjennomgå den etter fast intervall
  • Kjør registeret over brudd med alvorlighetsgrad, tidsstempler, felt for varsling av myndigheten og rotårsak
  • Vedlikehold registeret over underdatabehandlere med URL-er til databehandleravtaler, datoer for gjennomgang og varsler om kontraktsutløp (Pro og Enterprise)
  • Følg opp DPIA-er som gjentakende kontroller per behandlingsaktivitet med høy risiko
  • Gi tilsynsmyndigheten et tydelig revisjonsspor når den tar stikkprøver
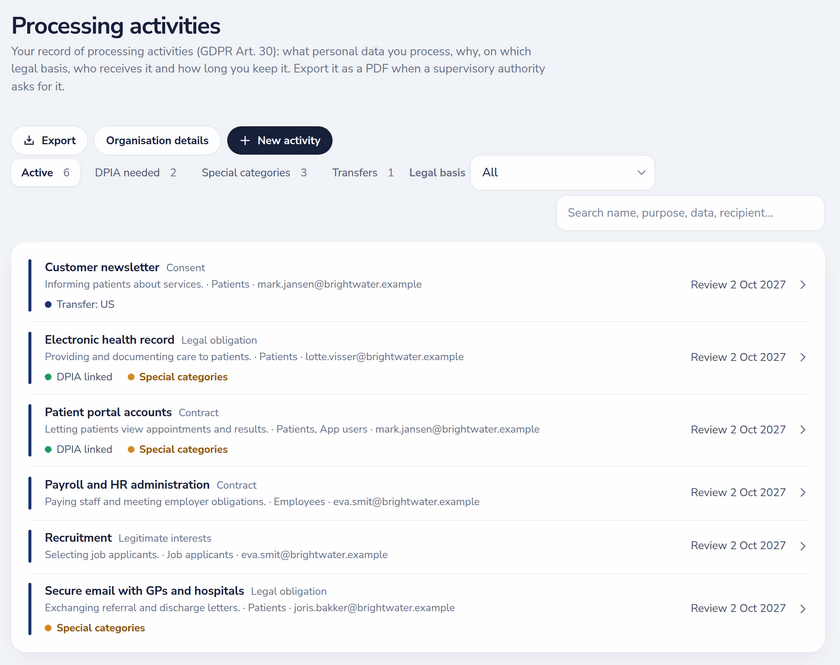
Protokoll over behandlingsaktiviteter etter GDPR artikkel 30 med behandlingsgrunnlag, registrerte, særlige kategorier, overføringer og koblede DPIA-er
Behandlingsaktiviteter med behandlingsgrunnlag, overføringer og DPIA-er.

Tilbake til hele oversikten over Dazr Compliance › | Registrer deg gratis ›

Spørsmål og svar om GDPR.

Sender Dazr inn varselet om brudd til tilsynsmyndigheten for meg?

Nei. Dazr lagrer meldingsfeltene etter artikkel 33, registrerer tidspunktet for hver statusendring og viser en nedtelling på 72 timer på hendelsen, men selve meldingen sendes via tilsynsmyndighetens portal. Regn ut en frist med den gratis kalkulatoren for meldefrister.

Kan jeg bruke Dazr sammen med et eksternt personvernombud?

Ja. Registrer navnet og e-posten til personvernombudet i compliance-profilen, og legg vedkommende til som medlem (eller som skrivebeskyttet revisor) slik at registrene er synlige og påminnelsene kommer fram.

Hvor lagres dataene?

Bare i Den europeiske union. Poster i arbeidsområdet krypteres i hvile med AES-256-GCM på applikasjonsnivå; opplastede dokumentasjonsfiler bruker lagringsleverandørens kryptering i hvile.

Er Dazr en underdatabehandler?

Ja. Vi er en italiensk underdatabehandler for deg etter GDPR artikkel 28; databehandleravtalen på /legal/dpa aktiveres automatisk når et arbeidsområde opprettes, og vi publiserer den gjeldende listen over underdatabehandlere på /legal/subprocessors.

Start GDPR-programmet ditt.