Hjem › Rammeverk › ISO 27001

Programvare for ISO 27001.

Alle de 93 kontrollene i vedlegg A og kapittel 4 til 10 går etter planen, med eiere, dokumentasjon og påminnelser. Når revisoren kommer, er anvendelseserklæringen, risikoregisteret og aktivitetsloggen klare. Gratis for ett rammeverk; betalte planer fra 99 € i måneden.

Kort oppsummert

  • A.5 Organisatoriske: 37 kontroller som dekker retningslinjer, roller, leverandørforhold, trusselinformasjon, hendelseshåndtering.
  • A.6 Personer: 8 kontroller om bakgrunnssjekk, ansettelsesvilkår, bevissthet, disiplinærprosess.
  • A.7 Fysiske: 14 kontroller om perimeter, utstyr, sikker avhending, ryddig skrivebord.
  • A.8 Teknologiske: 34 kontroller om tilgangskontroll, kryptografi, logging, sårbarhetshåndtering, IT-kontinuitet.

På denne siden

  1. Hva er ISO 27001?
  2. Hvem som må etterleve
  3. Viktige ISO 27001-kontroller som Dazr dekker
  4. Hva revisorer ser etter
  5. Slik hjelper Dazr med ISO 27001

Hva er ISO 27001?

ISO/IEC 27001:2022. B2B SaaS-selskaper, rådgivningsselskaper, finansielle tjenester, helse og alle virksomheter der kundene ber om et ISO 27001-sertifikat ved innkjøp.

Hvem som må etterleve

  • B2B SaaS-selskaper der kundene krever ISO 27001 ved innkjøp
  • Leverandører av administrerte tjenester (MSP-er) og rådgivningsselskaper
  • Finansielle tjenester og fintech som forbereder seg på DORA i tillegg til ISO 27001
  • Helsevirksomheter som legger NEN 7510 oppå ISO 27001

Viktige ISO 27001-kontroller som Dazr dekker

A.5 Organisatoriske37 kontroller som dekker retningslinjer, roller, leverandørforhold, trusselinformasjon, hendelseshåndtering.
A.6 Personer8 kontroller om bakgrunnssjekk, ansettelsesvilkår, bevissthet, disiplinærprosess.
A.7 Fysiske14 kontroller om perimeter, utstyr, sikker avhending, ryddig skrivebord.
A.8 Teknologiske34 kontroller om tilgangskontroll, kryptografi, logging, sårbarhetshåndtering, IT-kontinuitet.

Hva revisorer ser etter

En revisjon i trinn 1 er gjennomgang av dokumentasjon; trinn 2 er stikkprøver av dokumentasjon på drift. Dazr er bygget rundt trinn 2: hver kontroll gjentas med en eier, dokumentasjon og en post i aktivitetsloggen ved fullføring.

Slik hjelper Dazr med ISO 27001

Slik bruker dere Dazr Compliance:

  • Vedlikehold anvendelseserklæringen i portalen: anvendelighet og begrunnelse per kontroll, godkjente versjoner, eksport til PDF og XLSX
  • Kjør kvartalsvise tilgangsgjennomganger, årlige ledelsesgjennomganger og gjennomganger av risikobehandling etter fast intervall med påminnelser på e-post
  • Ha risikoregisteret med varmekart for iboende og gjenværende risiko, behandlingsalternativer og registrert risikoaksept (fra Pro)
  • Driv hendelsesregisteret med felt for varsling av myndigheten
  • Gi revisoren en skrivebeskyttet visning for stikkprøver i trinn 2, eller ett revisjonsspor i PDF
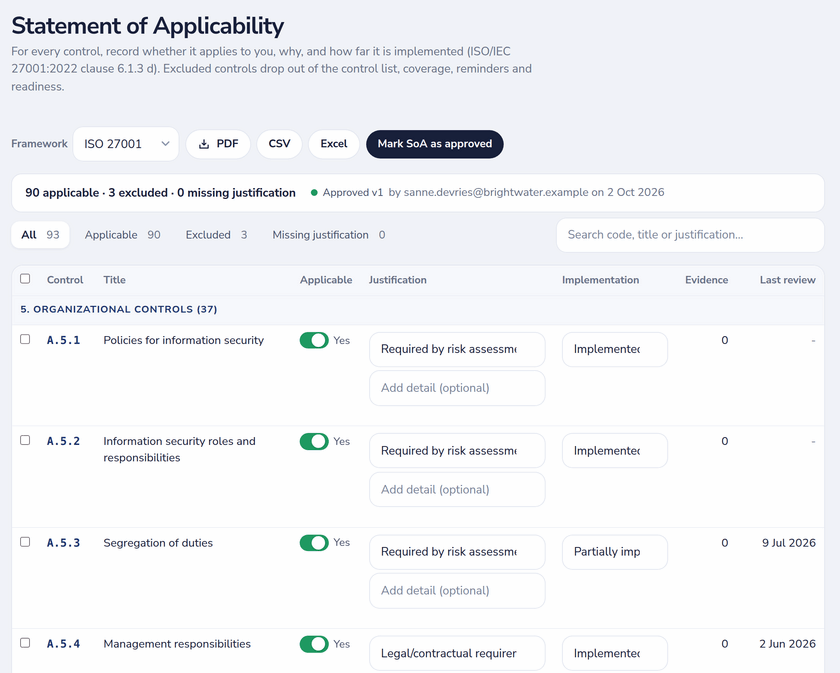
Anvendelseserklæring for ISO 27001 med anvendelighet, begrunnelse, implementeringsstatus og en godkjent versjon
Anvendelseserklæringen: anvendelighet, begrunnelse og implementering per kontroll, med den godkjente versjonen.

Tilbake til hele oversikten over Dazr Compliance › | Registrer deg gratis ›

Spørsmål og svar om ISO 27001.

Hvor mange kontroller dekker plattformen?

Alle 93 kontroller i Annex A til ISO 27001:2022, pluss kravene til styringssystemet i punkt 4-10 (omfang, lederskap, planlegging, støtte, drift, evaluering av ytelse, forbedring). Hver kontroll har en beskrivelse, en anbefaling og et standardintervall for gjennomgang.

Er dette for trinn 1 eller trinn 2?

Begge. Trinn 1 er gjennomgang av dokumentasjon; trinn 2 er stikkprøver av dokumentasjon på drift. Dazr har anvendelseserklæringen, risikoregisteret, hendelsesregisteret, dokumentasjon på kontroller og aktivitetsloggen på ett sted for begge.

Kan jeg ha anvendelseserklæringen min i Dazr?

Ja. Marker hver kontroll som relevant eller ikke med en begrunnelse og implementeringsstatus, godkjenn en versjon og eksporter den som PDF eller XLSX; utelatte kontroller forsvinner fra kontrollisten. Du kan også fortsette å lenke til et eksisterende dokument for anvendelseserklæringen.

Godtar den eksterne revisoren min dokumentasjon som lagres her?

Dazr gir revisorer det de vanligvis ber om: en aktivitetslogg med tidsstempel og ansvarlig person, dokumentasjon på hver kontroll, tidsbegrenset lesetilgang for revisorer og eksport. Om dokumentasjonen er tilstrekkelig, avgjør alltid revisoren.

Hvilken ISO 27001-programvare passer for små og mellomstore bedrifter i Nederland?

Se etter fire ting: hele settet med kontroller i ISO 27001:2022 med en anvendelseserklæring, et grensesnitt på språket til dem som gjør jobben, lagring i EU og en pris som ikke krever en anskaffelsesprosess. Dazr Compliance dekker alle fire: kontrollbiblioteket (alle de 93 kontrollene i vedlegg A pluss kapittel 4-10) er med i gratisplanen, anvendelseserklæringen, risikoregisteret, revisortilgang og opptil fem brukere kommer med Pro for 99 € i måneden, portalen finnes på nederlandsk og på alle de andre språkene på dette nettstedet, og dataene blir i EU.

Start ISO 27001-programmet ditt.