Hjem › Rammeverk › DORA

DORA-etterlevelse, fra IKT-risiko til registeret over tredjeparter.

DORA-artiklene blir 27 gjentakende kontroller med eiere og dokumentasjon. Klassifisering av hendelser, robusthetstesting og registeret over kontraktsmessige avtaler holdes oppdatert, driftet i EU. Inkludert i Enterprise, 499 € i måneden.

Når fikk du kjennskap til det?

Veiledende. Fristene løper fra kjennskap; sjekk nasjonal lovgivning og den fullstendige kalkulatoren for alternativer som tillitstjenesteytere eller en dato for retting.

Artikkel 5-15Rammeverk for IKT-risikostyring: styring, identifisering, beskyttelse, deteksjon, respons og gjenoppretting, læring og utvikling, kommunikasjon.
Artikkel 17-23Håndtering, klassifisering (artikkel 18) og rapportering av IKT-relaterte hendelser.
Artikkel 26-27Trusselbasert penetrasjonstesting (TLPT) minst hvert tredje år for vesentlige enheter.
Artikkel 28-44IKT-tredjepartsrisiko: register over kontraktsmessige avtaler (artikkel 28), konsentrasjonsanalyse, exit-strategi, kontroller for underleveranser.

Hva er DORA?

EUs forordning om digital operasjonell motstandsdyktighet (forordning (EU) 2022/2554). Banker, verdipapirforetak, betalingsforetak, forsikrings- og gjenforsikringsforetak, tilbydere av kryptoeiendelstjenester, sentrale motparter, transaksjonsregistre og IKT-tredjepartsleverandørene som betjener dem.

Selger du programvare til finansielle foretak i stedet for å være ett? Les DORA for SaaS-leverandører.

Hvem som må etterleve

  • Banker og kredittinstitusjoner
  • Verdipapirforetak, betalingsforetak og e-pengeforetak
  • Forsikrings- og gjenforsikringsforetak
  • Tilbydere av kryptoeiendelstjenester etter MiCA
  • Kritiske IKT-tredjepartsleverandører som betjener noen av de ovennevnte

Viktige DORA-kontroller som Dazr dekker

Artikkel 5-15Rammeverk for IKT-risikostyring: styring, identifisering, beskyttelse, deteksjon, respons og gjenoppretting, læring og utvikling, kommunikasjon.
Artikkel 17-23Håndtering, klassifisering (artikkel 18) og rapportering av IKT-relaterte hendelser.
Artikkel 26-27Trusselbasert penetrasjonstesting (TLPT) minst hvert tredje år for vesentlige enheter.
Artikkel 28-44IKT-tredjepartsrisiko: register over kontraktsmessige avtaler (artikkel 28), konsentrasjonsanalyse, exit-strategi, kontroller for underleveranser.

Hva revisorer ser etter

DORA-tilsynsmyndigheter ser etter et IKT-risikorammeverk godkjent av ledelsesorganet, et tredjepartsregister med konsentrasjonsanalyse, nylig dokumentasjon fra TLPT og et spor for klassifisering av større hendelser. Dazr har kontrollene og dokumentasjonen for hvert av disse fire områdene.

Slik hjelper Dazr med DORA

Slik bruker dere Dazr Compliance:

  • Vedlikehold IKT-risikorammeverket som gjentakende kontroller som gjennomgås av ledelsesorganet
  • Hold IKT-tredjepartsleverandører i leverandørregisteret og kjør vurderingen av konsentrasjonsrisiko (artikkel 29) som en kontroll
  • Følg opp planlegging, gjennomføring og utbedring av TLPT som sykliske kontroller (minst hvert tredje år for vesentlige enheter)
  • Registrer IKT-relaterte hendelser med alvorlighetsgrad, tidsstempler og myndighetsreferanser, med klassifisering etter artikkel 18 og rapportering etter artikkel 19 som kontroller
  • Gi tilsynsmyndigheten ett revisjonsspor i PDF eller en skrivebeskyttet revisjonsvisning
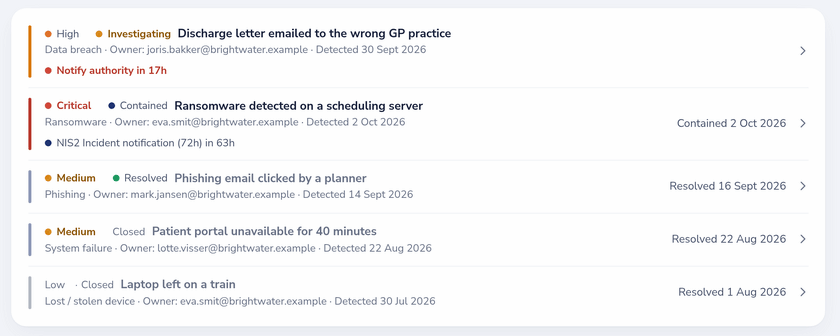
Hendelsesregister med nedtelling for GDPR-varsling og en NIS2-milepæl for hendelsesvarsel
Registeret med en nedtelling for GDPR-varsling og neste NIS2-milepæl.

Tilbake til hele oversikten over Dazr Compliance › | Registrer deg gratis ›

Spørsmål og svar om DORA.

Hva er forskjellen mellom DORA og NIS2 på denne plattformen?

NIS2 er et direktiv som gjennomføres av medlemsstatene; DORA er en forordning som gjelder direkte. De overlapper når det gjelder hendelsesrapportering og risiko i leverandørkjeden / tredjeparter; de skiller seg i intervallet for TLPT (eksplisitt i DORA) og i registeret over kontraktsmessige avtaler (særskilt for DORA). Dazr lar deg aktivere begge; kontrollene holdes atskilt.

Støtter dere avgrensning av TLPT?

Vi følger opp TLPT-syklusen som et gjentakende sett med kontroller (avgrensning, gjennomføring av red team, gjennomgang av blue team, utbedring). Selve TLPT-oppdraget leveres av et eksternt red team som dere inngår avtale med; Dazr er systemet der alt registreres.

Kan jeg bruke Dazr hvis jeg er en kritisk IKT-tredjepartsleverandør på nivå 1?

Ja. Custom-nivået dekker oppsett med flere enheter, en dedikert kundeansvarlig og den innkjøpsvennlige kontraktsformen som IKT-leverandører på nivå 1 vanligvis trenger.

Hvor lagres dataene?

Bare i Den europeiske union. Poster i arbeidsområdet krypteres i hvile med AES-256-GCM på applikasjonsnivå; opplastede dokumentasjonsfiler bruker lagringsleverandørens kryptering i hvile. Italiensk selskap, EU-jurisdiksjon.

Start DORA-programmet ditt.