Hva er NIS2?
EUs NIS2-direktiv (direktiv (EU) 2022/2555). Vesentlige og viktige enheter etter NIS2: energi, transport, bank, infrastruktur for finansmarkedene, helse, drikkevann, avløpsvann, digital infrastruktur, forvaltning av IKT-tjenester, offentlig forvaltning, post og bud, mat, kjemikalier, industri, forskning.
Hvem som må etterleve
Om du er en vesentlig eller viktig enhet, avhenger av sektoren i direktivets vedlegg I eller II og av størrelsen. NIS2-sjekken av virkeområdet bruker de samme reglene.
- Sektorer i vedlegg I (energi, transport, bank, finansmarkedsinfrastruktur, helse, drikkevann, avløpsvann, digital infrastruktur, forvaltning av IKT-tjenester, offentlig forvaltning og verdensrommet): vesentlig hvis stor, viktig hvis mellomstor.
- Forvaltning av IKT-tjenester omfatter leverandører av administrerte tjenester (MSP) og administrerte sikkerhetstjenester (MSSP) som betjener bedriftskunder. En MSP med 150 ansatte er normalt et mellomstort foretak og dermed en viktig enhet; over tersklene for mellomstore foretak er den vesentlig.
- Sektorer i vedlegg II (post- og budtjenester, avfallshåndtering, kjemikalier, næringsmidler, produksjon, digitale tilbydere og forskning): viktig hvis mellomstor eller stor.
- Uansett størrelse: kvalifiserte tillitstjenesteytere, toppdomeneregistre, tilbydere av DNS-tjenester og sentralforvaltningen er vesentlige; tilbydere av offentlige elektroniske kommunikasjonsnett eller -tjenester og ikke-kvalifiserte tillitstjenesteytere er vesentlige hvis de er store eller, for elektronisk kommunikasjon, mellomstore, og ellers viktige.
- Under terskelen: svært små og små foretak i sektorene i vedlegg I og II er unntatt, med mindre de størrelsesuavhengige reglene ovenfor gjelder eller myndigheten utpeker dem.
Mellomstor betyr 50 til 249 ansatte og en årlig omsetning på høyst 50 millioner euro eller en balansesum på høyst 43 millioner euro (Kommisjonens rekommandasjon 2003/361/EF); over dette er foretaket stort. Nasjonal lov kan legge til sektorer eller utpeke mindre enheter; Italia legger for eksempel til egne vedlegg.
Viktige NIS2-kontroller som Dazr dekker
Nasjonal gjennomføring
Status per 19. oktober 2026. NIS2 er et direktiv, så forpliktelsene som faktisk gjelder deg, kommer fra nasjonal lov og nasjonal myndighet. For Norge: digitalsikkerhetsloven, som bygger på det første NIS-direktivet.
Ferdige nasjonale rammeverk. Ved siden av EUs NIS2 inneholder Dazr som egne rammeverk Italias grunnleggende ACN-tiltak (ACN) og Tsjekkias NÚKIB-tiltak etter forskrift 409/2025 og 410/2025 (NÚKIB), med de nasjonale varslingsfristene.
Flere landguider, på det lokale språket. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Gjennomføringsforordning (EU) 2024/2690. For tilbydere av DNS-tjenester, toppdomeneregistre, sky- og datasentertilbydere, innholdsleveringsnettverk, tilbydere av administrerte (sikkerhets)tjenester, nettbaserte markedsplasser, søkemotorer, sosiale nettverk og tillitstjenesteytere spesifiserer denne kommisjonsforordningen de tekniske og metodiske kravene bak tiltakene i artikkel 21 og når en hendelse regnes som vesentlig. Se sjekklisten for 2024/2690 og sjekken av vesentlige hendelser.
Kilder: direktiv (EU) 2022/2555, gjennomføringsforordning (EU) 2024/2690, Forvis Mazars om Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 i Polen (biznes.gov.pl).
Hva revisorer ser etter
NIS2 krever spesifikt dokumentasjon på ledelsesorganets godkjenning, risikovurderinger av leverandørkjeden og syklusen for hendelsesvarsling med tidlig varsel innen 24 timer / mellomrapport innen 72 timer / sluttrapport innen 1 måned. Dazr har dokumentasjonen for alle tre.
Slik hjelper Dazr med NIS2
Slik bruker dere Dazr Compliance:
- Vedlikehold tiltakene for styring av cybersikkerhetsrisiko i artikkel 21 som gjentakende kontroller
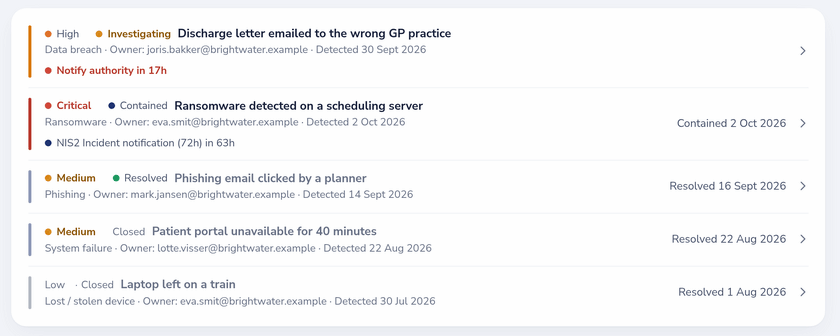
- Før hendelsesregisteret med tidsstempler for varsling etter 24 t / 72 t / én måned og myndighetens saksreferanser
- Gjennomgå leverandører i leverandørregisteret med lenker til databehandleravtaler og sertifikater, gjennomgangs- og utløpsdatoer (Pro og Enterprise)
- Ha datoen for ledelsesorganets godkjenning på etterlevelsesprofilen, fornyet årlig
- Gi den kompetente myndigheten et revisjonsspor i én PDF eller en skrivebeskyttet visning
Tilbake til hele oversikten over Dazr Compliance › | Registrer deg gratis ›