Hjem › Rammeverk › ISO 27701

ISO 27701-programvare for styring av personverninformasjon.

PIMS-kontroller ved siden av ISO 27001, med pliktene som behandlingsansvarlig og databehandler som separate kontroller (Annex A og B i 2019-utgaven), et DPIA-register og et leverandørregister. Inkludert fra Pro, 99 € i måneden.

Kort oppsummert

  • Punkt 5-8: PIMS-spesifikke utvidelser av ISO 27001 punkt 4-10: kontekst, lederskap, planlegging, støtte, drift, evaluering av ytelse, forbedring.
  • Annex A (behandlingsansvarlig): 31 kontroller for behandlingsansvarlige: behandlingsgrunnlag, de registrertes rettigheter, åpenhet, lagringstid, overføringer.
  • Annex B (databehandler): 18 kontroller for databehandlere: kontraktsmessig grunnlag, styring av underdatabehandlere, bistand til behandlingsansvarlig, overføringer.
  • Kobling til GDPR: PIMS-punkter koblet til GDPR artikkel 5-49 i Annex D for felles bruk.

På denne siden

  1. Hva er ISO 27701?
  2. Hvem som må etterleve
  3. Viktige ISO 27701-kontroller som Dazr dekker
  4. Hva revisorer ser etter
  5. Slik hjelper Dazr med ISO 27701

Hva er ISO 27701?

Per 1. oktober 2026. ISO/IEC 27701:2025 ble publisert 14. oktober 2025 og erstatter 2019-utgaven; den er nå en frittstående standard for styringssystemer i stedet for en utvidelse av ISO 27001 (Kiwa). Dazrs kontrollsett følger strukturen fra 2019 med behandlingsansvarlig/databehandler, som i hovedsak videreføres; sjekk tidsplanen for overgangen med sertifiseringsorganet ditt.

ISO/IEC 27701:2019 (styringssystem for personverninformasjon). Virksomheter som allerede har et ISMS etter ISO 27001 og trenger en personvernspesifikk utvidelse: behandlingsansvarlige, databehandlere og felles behandlingsansvarlige som vil ha ett sertifiserbart PIMS i tråd med GDPR.

Hvem som må etterleve

  • B2B SaaS som allerede er sertifisert etter ISO 27001 og vil ha et personverntillegg
  • Databehandlere (særlig plattformer som lagrer kunders personopplysninger)
  • Behandlingsansvarlige i regulerte sektorer (helse, finans, offentlig sektor)
  • Internasjonale konsern som etterlever GDPR ved siden av andre personvernregimer (CCPA, LGPD, PIPL)

Viktige ISO 27701-kontroller som Dazr dekker

Punkt 5-8PIMS-spesifikke utvidelser av ISO 27001 punkt 4-10: kontekst, lederskap, planlegging, støtte, drift, evaluering av ytelse, forbedring.
Annex A (behandlingsansvarlig)31 kontroller for behandlingsansvarlige: behandlingsgrunnlag, de registrertes rettigheter, åpenhet, lagringstid, overføringer.
Annex B (databehandler)18 kontroller for databehandlere: kontraktsmessig grunnlag, styring av underdatabehandlere, bistand til behandlingsansvarlig, overføringer.
Kobling til GDPRPIMS-punkter koblet til GDPR artikkel 5-49 i Annex D for felles bruk.

Hva revisorer ser etter

ISO 27701-revisjoner tar stikkprøver av den samme dokumentasjonen som ISO 27001, pluss de PIMS-spesifikke punktene: pliktene som behandlingsansvarlig i Annex A og som databehandler i Annex B, med et DPIA-register og en liste over underdatabehandlere som faste mål for stikkprøver.

Slik hjelper Dazr med ISO 27701

Dazr Compliance er en plattform for styring av etterlevelse med drift i EU (GRC-programvare) for europeiske virksomheter i alle størrelser, fra et team på fem personer til store konsern. ISO 27701 er ett av de tolv rammeverkene og er inkludert fra Pro, 99 € i måneden. I praksis betyr det:

  • Legg ISO 27701-kontroller oppå et eksisterende ISO 27001-program i ett arbeidsområde
  • Kjør skillet mellom behandlingsansvarlig og databehandler med separate kontrollsett
  • Ha DPIA-er og protokoller over behandlingsaktiviteter i egne registre, og underdatabehandlere i leverandørregisteret
  • Koble dokumentasjon for overføringer, standard personvernbestemmelser og vurderinger av overføringer til de relevante kontrollene
  • Gi revisoren en skrivebeskyttet visning som dekker ISMS og PIMS samlet
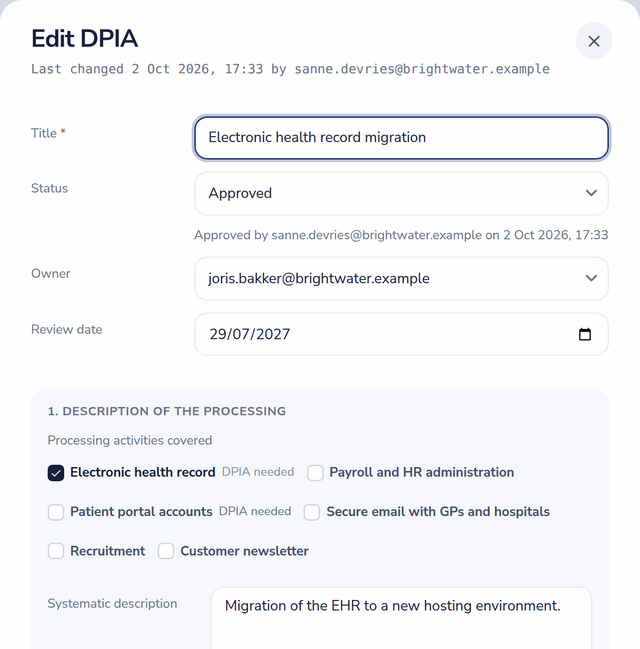
Personvernkonsekvensvurdering med status, godkjenningsstempel, eier, dato for gjennomgang og behandlingsaktivitetene den omfatter
En DPIA med godkjenningsstempel, eier, dato for gjennomgang og aktivitetene den omfatter.

Tilbake til hele oversikten over Dazr Compliance › | Registrer deg gratis ›

Spørsmål om ISO 27701, besvart.

Må vi ha ISO 27001 først?

Etter 2019-utgaven, ja: den utvider et ISMS etter ISO 27001. 2025-utgaven er frittstående, selv om de fleste virksomheter fortsatt kjører den ved siden av ISO 27001. Dazr lar deg aktivere begge rammeverkene; den samme dokumentasjonen dekker ofte begge.

Er vi behandlingsansvarlig, databehandler eller begge?

De fleste B2B SaaS-selskaper er databehandler for kundedata og behandlingsansvarlig for markedsførings- og HR-data. Dazr lar deg registrere begge rollene og kjører kontrollene i Annex A og Annex B parallelt der de gjelder.

Hvordan skiller dette seg fra GDPR?

GDPR er loven; ISO 27701 er et sertifiserbart styringssystem som hjelper deg å dokumentere etterlevelse. Plattformen følger opp begge: GDPR artikkel 30 og 33 ved siden av ISO 27701 Annex A og B.

Hvor lagres dataene?

Bare i Den europeiske union. Poster i arbeidsområdet krypteres i hvile med AES-256-GCM på applikasjonsnivå; opplastede dokumentasjonsfiler bruker lagringsleverandørens kryptering i hvile. Italiensk selskap, EU-jurisdiksjon.

Klar til å starte ISO 27701-programmet ditt?

ISO 27701 er inkludert i Pro (99 €/md., opptil fem rammeverk og fem brukere) og Enterprise (499 €/md.); selvbetjent via Mollie, eks. mva., kan sies opp når som helst. Free og Basic dekker ISO 27001, GDPR og NIS2. Custom er det eneste nivået med kontrakt, priset på forespørsel.