Hjem › Rammeverk › SOC 2

Klar for SOC 2-revisjon.

Trust Services Criteria blir 51 gjentakende kontroller med eiere og dokumentasjon. Tilgangsgjennomganger, endringshåndtering og leverandørgjennomganger går etter planen, driftet i EU. Inkludert fra Pro, 99 € i måneden.

Kort oppsummert

  • Common Criteria (sikkerhet): CC1-CC9: kontrollmiljø, kommunikasjon, risikovurdering, overvåking, kontrollaktiviteter, logisk og fysisk tilgang, systemdrift, endringsstyring, risikoreduksjon.
  • Tilgjengelighet: A1: overvåking, kapasitet, miljø, kontinuitet og gjenoppretting.
  • Behandlingsintegritet: PI1: fullstendig, korrekt, rettidig, autorisert behandling.
  • Konfidensialitet: C1: identifisering og beskyttelse av konfidensiell informasjon.

På denne siden

  1. Hva er SOC 2?
  2. Hvem som må etterleve
  3. Viktige SOC 2-kontroller som Dazr dekker
  4. Hva revisorer ser etter
  5. Slik hjelper Dazr med SOC 2

Hva er SOC 2?

SOC 2 (AICPA Trust Services Criteria). B2B SaaS i EU som selger til det amerikanske virksomhetsmarkedet, der SOC 2-rapporter rutinemessig kreves ved innkjøp sammen med ISO 27001.

Hvem som må etterleve

  • B2B SaaS i EU som utvider til det amerikanske markedet
  • Dataplattformer og selskaper med utviklerverktøy som betjener amerikanske virksomheter
  • KI/ML-plattformer der kundene ber om SOC 2 i tillegg til ISO 27001
  • Helserelatert SaaS rettet mot amerikanske helsetjenesteytere (ofte kombinert med HIPAA)

Viktige SOC 2-kontroller som Dazr dekker

Common Criteria (sikkerhet)CC1-CC9: kontrollmiljø, kommunikasjon, risikovurdering, overvåking, kontrollaktiviteter, logisk og fysisk tilgang, systemdrift, endringsstyring, risikoreduksjon.
TilgjengelighetA1: overvåking, kapasitet, miljø, kontinuitet og gjenoppretting.
BehandlingsintegritetPI1: fullstendig, korrekt, rettidig, autorisert behandling.
KonfidensialitetC1: identifisering og beskyttelse av konfidensiell informasjon.
PersonvernP1-P8: informasjon, valg, innsamling, bruk, lagring, utlevering, kvalitet, overvåking, håndheving (i tråd med GAPP).

Hva revisorer ser etter

SOC 2 Type 2-revisorer tar stikkprøver av dokumentasjon over revisjonsperioden (vanligvis 6 til 12 måneder): at tilgangsgjennomganger faktisk ble gjort, at endringer ble kollegagjennomgått, at hendelser ble loggført og at leverandører ble gjennomgått. Dazr er systemet for dokumentasjonen gjennom hele perioden.

Slik hjelper Dazr med SOC 2

Slik bruker dere Dazr Compliance:

  • Ha Trust Services Criteria med koblede kontroller og dokumentasjon
  • Kjør kvartalsvise tilgangsgjennomganger med fast frekvens og påminnelser på e-post
  • Følg opp godkjenninger i endringsstyringen og dokumentasjon på kollegagjennomgang
  • Ha leverandører i leverandørregisteret med lenker til databehandleravtale og SOC 2 / ISO og gjennomgangsdatoer
  • Gi revisoren en skrivebeskyttet visning for stikkprøver, eller et revisjonsspor i én PDF
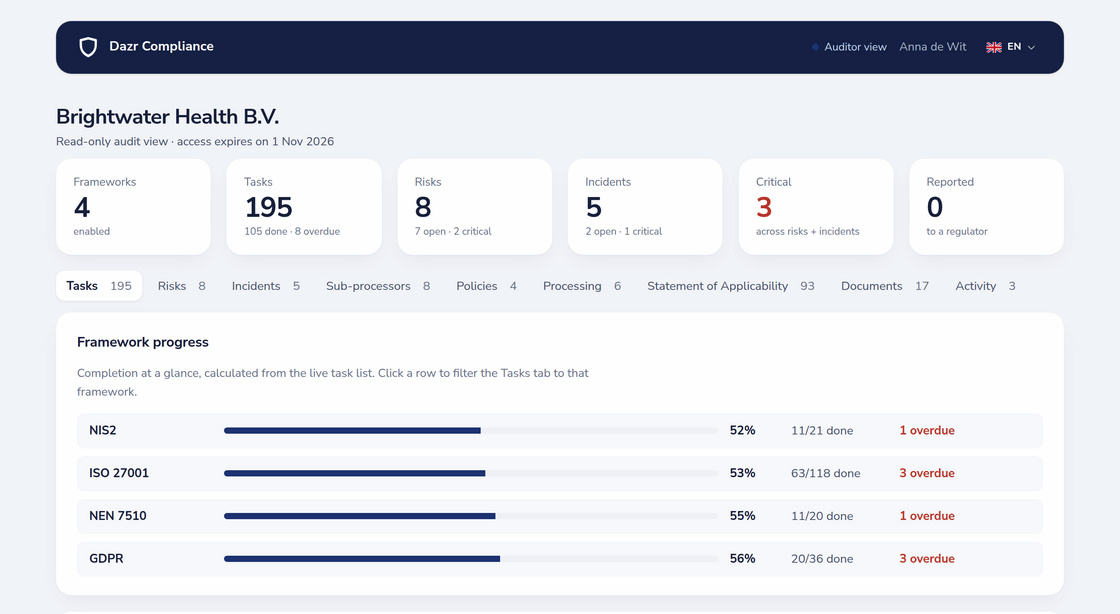
Skrivebeskyttet revisorvisning med tidsbegrenset tilgang, fremdrift per rammeverk og faner for kontroller, risikoer, hendelser, retningslinjer og aktivitetsloggen
Revisorvisningen: tidsbegrenset og skrivebeskyttet.

Tilbake til hele oversikten over Dazr Compliance › | Registrer deg gratis ›

Spørsmål og svar om SOC 2.

Gir Dazr oss en SOC 2-rapport?

Nei. SOC 2-rapporten utstedes av revisjonsselskapet ditt (CPA) etter revisjonen. Dazr er systemet de tar stikkprøver fra. Vi utfører ikke revisjonen.

Type 1 eller Type 2?

Type 1 bekrefter utformingen på et bestemt tidspunkt; Type 2 bekrefter at kontrollene virker over en periode. Dazr passer godt for Type 2: gjentakende kontroller med datert dokumentasjon og aktivitetsloggen viser hva som ble gjort gjennom revisjonsperioden.

Fungerer dette sammen med ISO 27001?

Ja. Common Criteria og Annex A overlapper mye; den samme dokumentasjonen dekker ofte begge. Aktiver begge rammeverkene i samme arbeidsområde.

Hvor lagres dataene?

Bare i Den europeiske union. Poster i arbeidsområdet krypteres i hvile med AES-256-GCM på applikasjonsnivå; opplastede dokumentasjonsfiler bruker lagringsleverandørens kryptering i hvile. Italiensk selskap, EU-jurisdiksjon. SOC 2 er et amerikansk rammeverk, men revisjonen og infrastrukturen kan ligge i EU, og mange amerikanske kunder foretrekker det.

Start SOC 2-programmet ditt.