Hva er PCI DSS?
PCI DSS v4.0 (Payment Card Industry Data Security Standard). Brukersteder, tjenesteytere, betalingsformidlere og alle virksomheter som lagrer, behandler eller overfører kortholderdata: netthandel, betalingsplattformer, fintech, hotell og restaurant, helsetjenester med kortbetaling på stedet.
Hvem som må etterleve
- Nettbutikker som tar imot kortbetaling på nett
- SaaS-plattformer med innebygde betalingsflyter (ofte nivå 4 eller omfang som tjenesteyter)
- Betalingstjenesteytere, ISV-er, betalingsfasilitatorer
- Hotell, restaurant og handel med betalingsterminaler på stedet
- Helsetjenesteytere med kortbetaling på stedet
Viktige PCI DSS-kontroller som Dazr dekker
Krav 1-2Nettverkssikkerhet: brannmurer, sikre konfigurasjoner, segmentering av miljøet for kortholderdata (CDE).
Krav 3-4Beskytt kortholderdata: minimal lagring, kryptering i hvile og under overføring.
Krav 5-6Sårbarhetshåndtering: skadevarevern, sikker utvikling, endringskontroll.
Krav 7-9Tilgangskontroll: tjenstlig behov, unike ID-er, MFA, fysisk tilgang.
Krav 10-11Overvåking og testing: logging og overvåking, ASV-skanninger (kvartalsvis), interne sårbarhetsskanninger, penetrasjonstester (årlig), overvåking av filintegritet.
Krav 12Retningslinje for informasjonssikkerhet, risikovurdering, hendelseshåndtering, styring av tredjeparter, opplæring i bevissthet.
Hva revisorer ser etter
PCI DSS-assessorer tar stikkprøver av dokumentasjon på tvers av de 12 kravene for revisjonsperioden: at kvartalsvise ASV-skanninger faktisk ble kjørt, at årlige penetrasjonstester ble gjennomført, at segmenteringen beviselig virker, at tilgangsgjennomganger ble utført og at endringsstyringen ble fulgt. Dazr er systemet for dokumentasjonen.
Slik hjelper Dazr med PCI DSS
Slik bruker dere Dazr Compliance:
- Hold omfanget av CDE og dataflytdiagrammet oppdatert, med CDE-systemene i eiendelsregisteret
- Følg opp kvartalsvise ASV-skanninger og årlige penetrasjonstester som gjentakende kontroller med dokumentasjon fra leverandøren
- Ha tredjeparts tjenesteytere i leverandørregisteret, med ansvarsmatrisen koblet som dokumentasjon
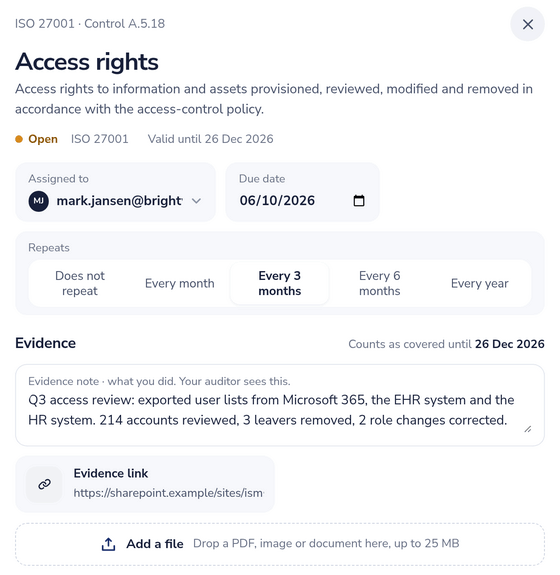
- Kjør tilgangsgjennomganger med fast frekvens, avgrenset til roller og CDE-komponenter
- Gi QSA-en en skrivebeskyttet visning for stikkprøvene til RoC, eller et revisjonsspor i én PDF
Tilbake til hele oversikten over Dazr Compliance › | Registrer deg gratis ›