Registeret over leverandører og underdatabehandlere
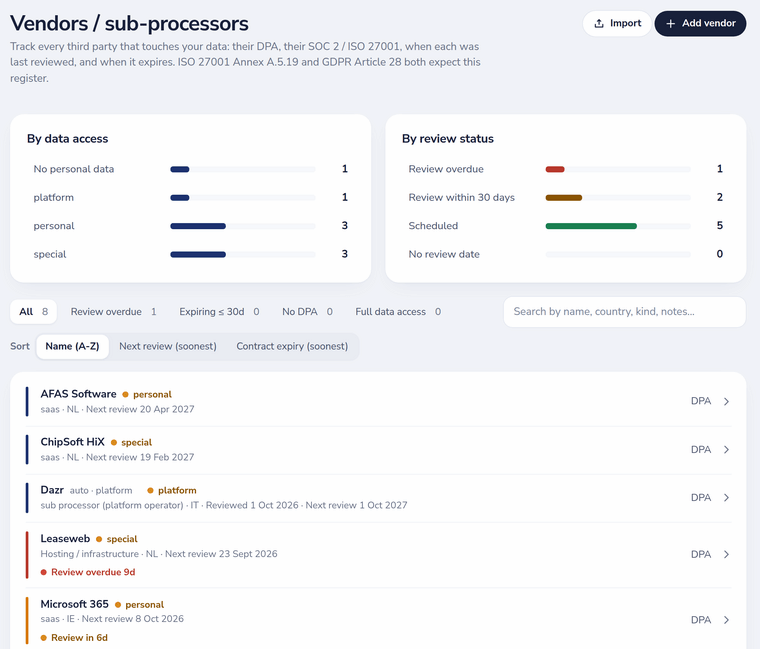
ISO 27001 Annex A.5.19 og GDPR artikkel 28 forventer begge et register over tredjepartene du er avhengig av. Hver leverandør registrerer type (SaaS, hosting, betaling og mer), land, dataene den kan nå (ingen, personopplysninger eller særlige kategorier), en lenke til databehandleravtalen og sertifikatene, som ISO 27001 eller SOC 2, notater, en dato for neste gjennomgang og en dato for kontraktsutløp.
- To diagrammer viser leverandører etter datatilgang og etter status for gjennomgang: forfalt, forfaller innen 30 dager, planlagt eller uten dato.
- Filtrer på forfalt gjennomgang, kontrakt som utløper innen 30 dager, ingen databehandleravtale eller full datatilgang; sorter etter navn, neste gjennomgang eller kontraktsutløp.
- Leverandørgjennomganger som forfaller kommer i samme daglige oppsummering som dokumentasjon som utløper.
Eiendelsregisteret
Ett register for maskinvare, applikasjoner, databaser og andre eiendeler, hver med en eier, en kritikalitet og en klassifisering. Eiendeler kobles til behandlingsaktiviteter, risikoer, prosesser og kontroller, så du ser hva som er avhengig av hva.
Import, eksport og tillitssiden
- Last ned leverandør- og eiendelsregistrene som Excel og CSV fra Basic og oppover.
- På Enterprise kan du importere eksisterende registre fra Excel eller CSV med kolonnekobling og forhåndsvisning.
- Velg hvilke leverandører som vises som underdatabehandlere på den offentlige tillitssiden din.
- Revisorer leser begge registrene i sin egen portal; leverandørhendelser sendes som webhooks på Enterprise.