Protokollen over behandlingsaktiviteter
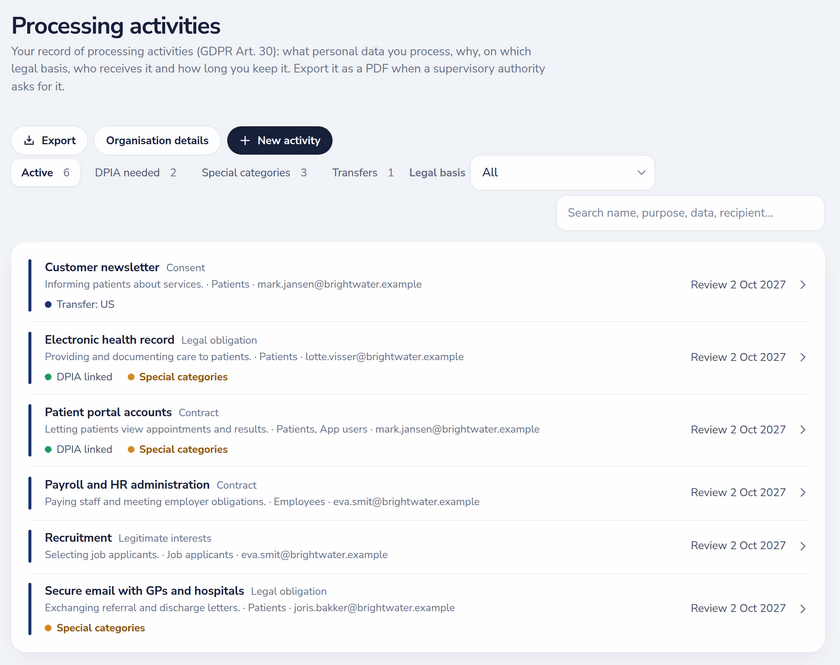
Hver behandlingsaktivitet registrerer det GDPR krever i artikkel 30: rollen (behandlingsansvarlig eller databehandler), formål, behandlingsgrunnlaget etter artikkel 6, registrerte, datakategorier, interne og eksterne mottakere, lagringstid, sikkerhetstiltak og datakilden. Virksomhetsopplysninger som behandlingsansvarlig, en representant og personvernombudet fylles inn én gang og gjenbrukes.
- Når du velger berettiget interesse, må du skrive et kort notat om interesseavveiingen før det lagres.
- Særlige kategorier av personopplysninger krever vilkåret etter artikkel 9; opplysninger om straffbare forhold markeres også.
- Overføringer angir landet og overføringsgrunnlaget: beslutning om tilstrekkelig beskyttelsesnivå, standard personvernbestemmelser, bindende virksomhetsregler eller et unntak.
- Hver aktivitet har en dato for siste og neste gjennomgang og viser når den årlige gjennomgangen forfaller.
- Filtrer på DPIA nødvendig, særlige kategorier, overføringer eller behandlingsgrunnlag, og søk på tvers av navn, formål, data og mottakere.
DPIA-vurdering og DPIA-registeret
Vurderingen per aktivitet sjekker de ni kriteriene som tilsynsmyndighetene bruker (evaluering eller poengsetting, automatiserte avgjørelser, systematisk overvåking, sensitive opplysninger, stor skala, sammenstilling av datasett, sårbare registrerte, innovativ teknologi, hindring av en rettighet eller tjeneste) og de tre tilfellene i artikkel 35 nr. 3. Når en DPIA er nødvendig, sier aktiviteten fra.
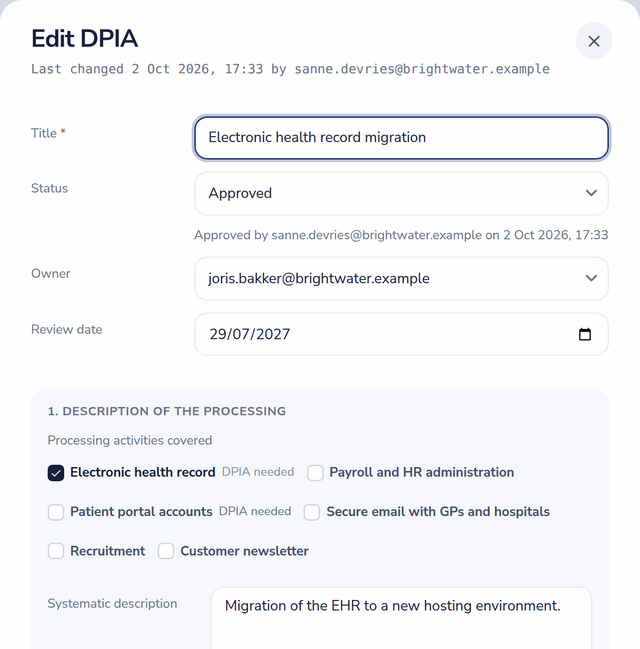
En DPIA registrerer behandlingen den omfatter, nødvendighet og forholdsmessighet, risikoene med sannsynlighet, alvorlighetsgrad og tiltak, den gjenværende risikoen, personvernombudets råd og om det ble fulgt, og eventuell forhåndsdrøfting. Statusen går fra utkast til under gjennomgang til godkjent; godkjenningen stemples med hvem og når, og en godkjent DPIA går over til «gjennomgang forfaller» når datoen for gjennomgang passeres.
Koblet til leverandører, risikoer og kontroller
- Aktiviteter peker på leverandørene og eiendelene som behandler dataene, slik at registeret og leverandørlisten holder seg samstemte.
- Risikoer i en DPIA kan peke på risikoer i risikoregisteret, som da viser hvilke DPIA-er som viser til dem.
- Aktiviteter kobles til kontroller og vises i samme koblingsgraf som risikoer, retningslinjer og prosesser.
- Revisorer på Pro og Enterprise leser registeret og DPIA-ene i sin egen portal.
Eksporter når myndigheten spør
Eksporter protokollen over behandlingsaktiviteter og enkelte DPIA-er som PDF, eller registrene som Excel og CSV. Aktivitetsloggen registrerer hver endring i en aktivitet eller DPIA med hvem og når.