Elleve rammeverk, klare til bruk
Slå på et rammeverk, og kontrollene kommer som gjentakende arbeid. Hver har en beskrivelse, en anbefaling og et standardintervall for gjennomgang, så ingen begynner med blanke ark. Rammeverkene ligger side om side i ett arbeidsområde: legg til ISO 27001 først, deretter GDPR, deretter NIS2, uten å bygge om noe.
| Rammeverk | Kontroller i Dazr | Plan |
|---|---|---|
| ISO 27001:2022 | 118 (93 kontroller i Annex A pluss punkt 4-10) | Alle planer |
| GDPR | 36 | Alle planer |
| NIS2 | 21 | Alle planer |
| NEN 7510, ISO 27701, ISO 22301, SOC 2 | 20, 36, 25 og 51 | Pro og Enterprise |
| DORA, EU AI Act, BIO, PCI DSS | 27, 28, 15 og 35 | Enterprise; EU AI Act-profilen for idriftsettere på alle planer |
Free omfatter ett av ISO 27001, GDPR eller NIS2, Basic to, Pro fem og Enterprise alle tolv.
Gjentakende kontroller med eiere
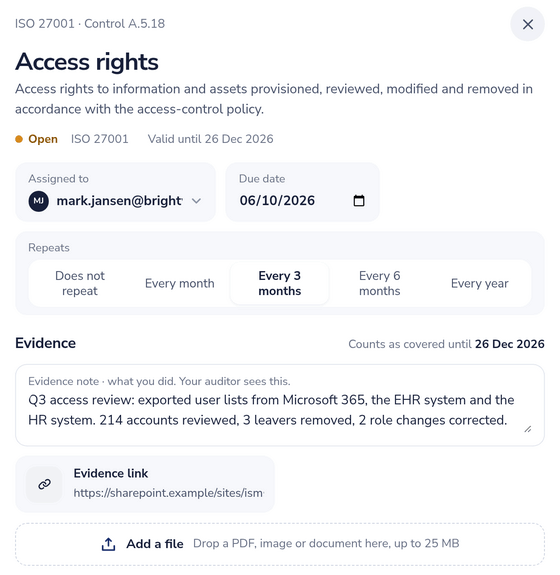
- Tildel en eier og en forfallsdato. Eieren får en e-post når kontrollen tildeles, 7 dager før den forfaller og ukentlig så lenge den er forfalt.
- Velg et intervall: én gang, hver måned, hver 3. måned, hver 6. måned eller hvert år. Enterprise setter sitt eget intervall per kontroll.
- Når en kontroll fullføres, låses dokumentasjonen og neste syklus planlegges, slik at historikken for hver gjennomgang forblir intakt.
- Kommentarer per kontroll holder diskusjonen ved siden av dokumentasjonen; eksterne revisorer kan også kommentere.
- Legg til egne oppgaver ved siden av rammeverkets kontroller fra Basic, for arbeid som ingen standard foreskriver.
Dokumentasjon som ikke utløper i det stille
Legg ved dokumentasjon som et notat, en lenke eller en fil på opptil 25 MB, og gi den en gyldig til-dato. En kontroll regnes bare som dekket så lenge dokumentasjonen er gyldig. Før dokumentasjonen utløper, får eieren beskjed i én daglig oppsummering på e-post, sammen med leverandørgjennomganger som forfaller. Gyldighet for dokumentasjon og varsler om utløp er inkludert fra Basic.
Anvendelseserklæring
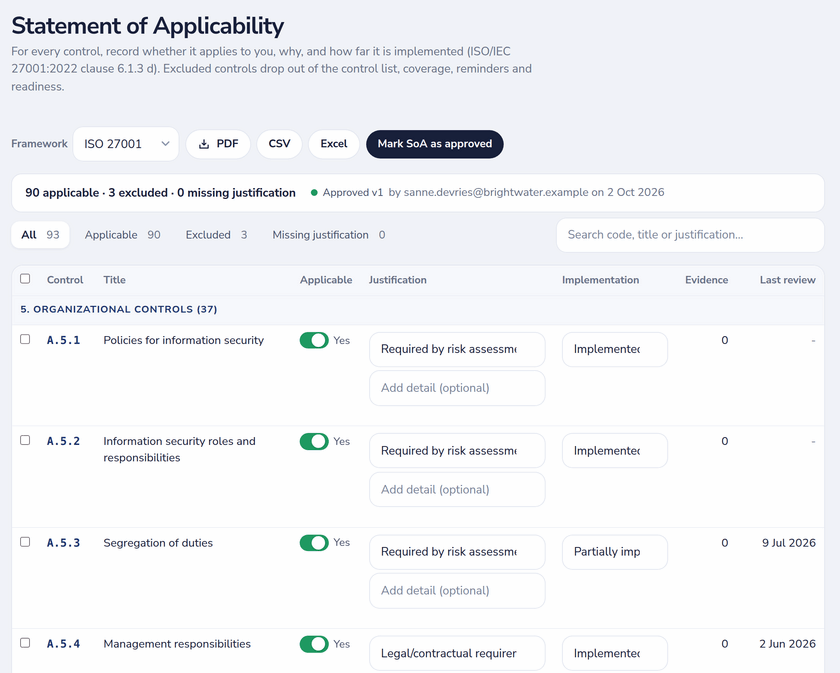
Marker hver ISO 27001-kontroll som relevant eller ikke, oppgi årsaken (risikovurdering, lovkrav eller kontraktskrav, forretningskrav eller beste praksis) og registrer implementeringsstatusen: implementert, delvis, planlagt eller ikke implementert. Å utelate en kontroll krever en begrunnelse, slik punkt 6.1.3 d forventer. Utelatte kontroller forsvinner fra kontrollisten og dekningen.
Godkjenn en versjon når anvendelseserklæringen er klar: Dazr beholder hver godkjente versjon med hvem som godkjente den og når, og eksporterer den som PDF eller XLSX. Inkludert fra Basic.
Kontroller, risikoer, retningslinjer og prosesser, koblet sammen
Alt i arbeidsområdet kan peke på alt annet: kontroller, risikoer, retningslinjer, prosesser, eiendeler, leverandører og behandlingsaktiviteter. En risiko viser kontrollene som behandler den, en retningslinje viser kontrollene den støtter, og en prosess viser kontrollene, risikoene og eiendelene den er avhengig av. Koblingene vises også for revisorer, skrivebeskyttet.
Prosessregisteret (Pro og Enterprise) viser virksomhetsprosessene dine med en beskrivelse, en kritikalitet og en eier, opptil 500 per arbeidsområde, slik at kontinuitets- og risikoarbeidet henger på prosessene som betyr noe.
Et dashbord som viser trenden
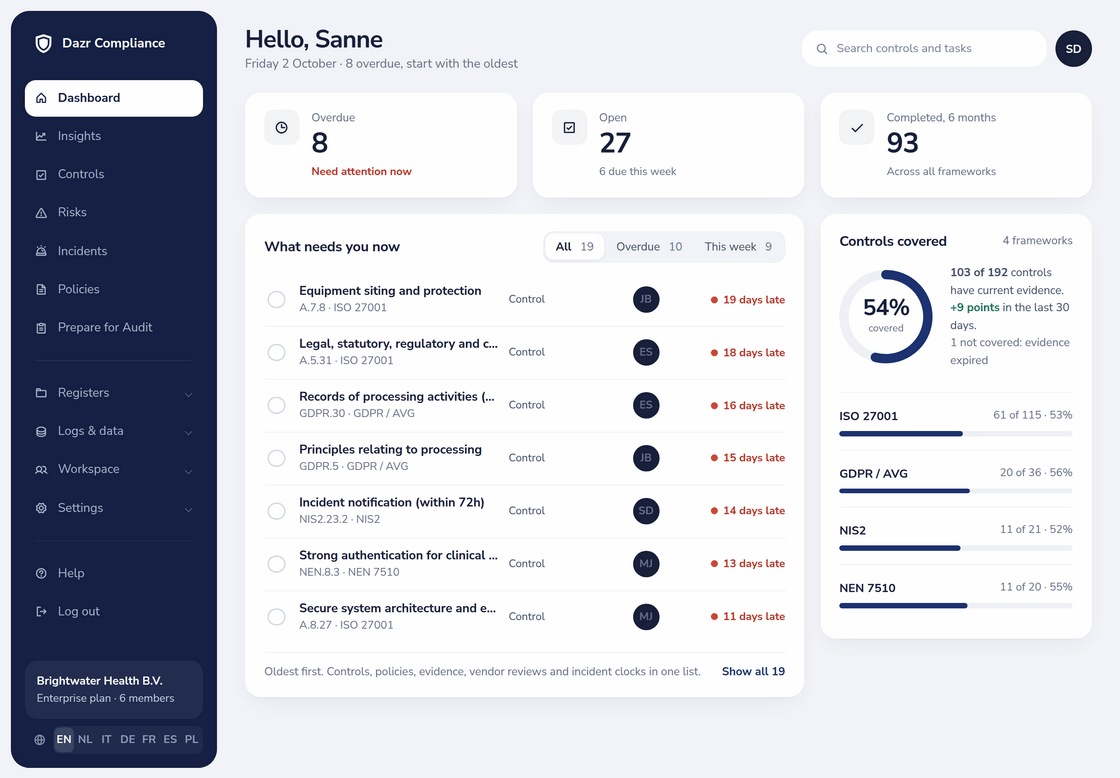
- Dekkede kontroller per rammeverk: hvor mange kontroller som har gyldig dokumentasjon, med endringen de siste 30 dagene.
- Dette trenger deg nå: forfalte kontroller og kontroller som snart forfaller, retningslinjer, dokumentasjon og leverandørgjennomganger i én liste, eldste først.
- Daglige øyeblikksbilder av dekningen tegner trenden, så du ser om programmet blir bedre eller sklir ut.
- På Enterprise ligger et kort for revisjonsberedskap fra Revisjonsforberedelse ved siden av.