Revisorinnloggingen
Revisorer deler ikke en medlemskonto og får ikke et fast passord. En administrator inviterer dem med navn og e-post og velger hvor lenge tilgangen varer: fra 1 til 60 dager, 30 som standard.
- To faktorer fra starten av: invitasjons-e-posten inneholder en personlig lenke, og det er ikke nok å åpne den. Revisoren ber om en sekssifret kode som sendes til den inviterte adressen, og bare den koden åpner en signert revisorøkt.
- Grenser mot misbruk: høyst 5 kodeforespørsler i timen, 5 forsøk per kode og 10 mislykkede forsøk i timen.
- Tidsbegrenset: tilgangen slutter på den valgte datoen. En økt varer aldri lenger enn tilgangsperioden.
- Kan tilbakekalles: tilbakekall en revisor, og økten slutter å virke ved neste forespørsel. Når en ny lenke genereres, blir den gamle ugyldig, og sluttdatoen forblir den samme.
- Lagret som hasher: invitasjonslenker vises én gang og lagres bare som en hash.
- Logget: invitasjoner, bekreftelser, tilbakekallinger og nye lenker vises i aktivitetsloggen som
auditor.invited,auditor.verified,auditor.revokedogauditor.link-regenerated. - Administratoroversikten viser hver revisor med navn, e-post, hvem som inviterte, sluttdato og om tilgangen er aktiv, utløpt eller tilbakekalt.
Hva revisorer ser
Revisorportalen på compliance.dazr.eu/auditor åpner med en oversikt over rammeverk med fullføring per rammeverk, etterfulgt av disse fanene:
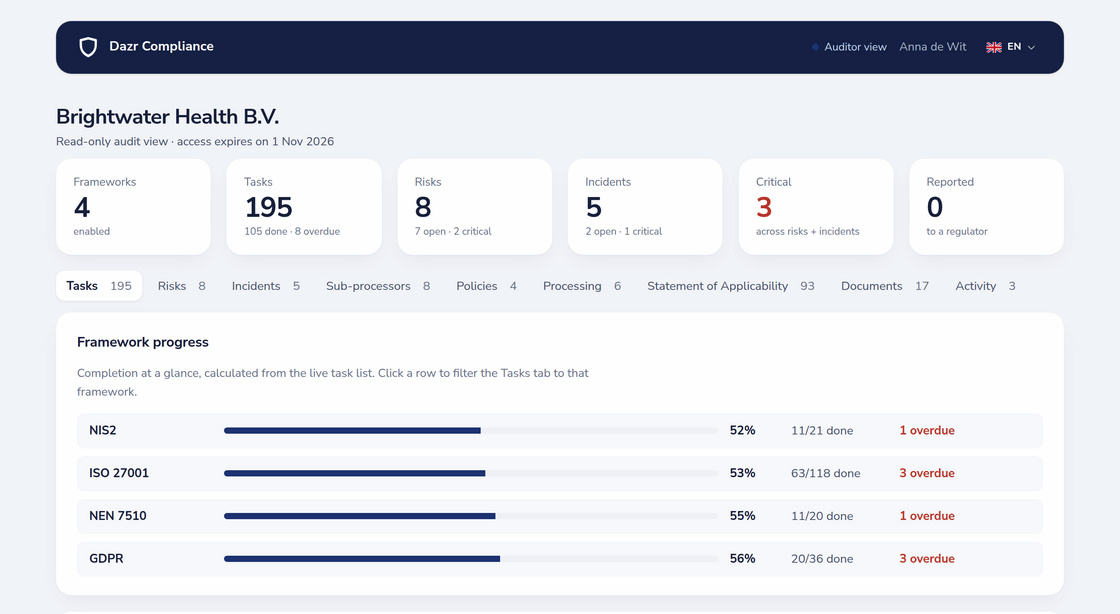
| Fane | Innhold |
|---|---|
| Kontroller | Hver kontroll med beskrivelse, anbefaling, dokumentasjon (notater, lenker og filer), kommentarer og full historikk; filtrer etter rammeverk og status |
| Risikoer | Risikoregisteret med iboende og gjenværende poeng, behandling og aksept |
| Hendelser | Hendelsesregisteret med tidslinje, varslingsfelt og frister |
| Underdatabehandlere | Leverandørregisteret |
| Retningslinjer | Retningslinjer og versjonene deres |
| Behandling | GDPR-protokoll over behandlingsaktiviteter og DPIA-er, med nedlasting av protokoll og DPIA i PDF |
| Anvendelseserklæring | Anvendelighet og begrunnelse per kontroll, med nedlasting i PDF |
| Dokumenter | Dokumentene som er koblet i compliance-profilen |
| Aktivitet | Aktivitetsloggen siden revisorens tilgang startet, uten fritekstdetaljer |
Dokumentasjonsfiler lastes ned gjennom en autentisert proxy, aldri via en rå lagringslenke. Alt er skrivebeskyttet: ethvert forsøk på å endre data avvises.
Kommentarer, notater og oppfølging
- Revisorkommentarer på enhver kontroll, merket som revisorkommentarer i kontrollens tråd, ved siden av kommentarer fra ditt eget team.
- Revisornotater på hendelser, lagt til i tidslinjen for hendelsen som en egen posttype.
- Oppfølging skjer med oppgaver: gjør hver observasjon om til en egen oppgave med eier og forfallsdato (fra Basic). Påminnelsene om snarlig forfall og forsinkelse purrer deretter på den som på enhver kontroll, og ISO 22301 og ISO 27001 har egne kontroller for avvik og korrigerende tiltak.
- Korrigerende tiltak fra hendelser: en hendelse kan kobles til oppgaven for korrigerende tiltak den førte til, slik at lærdommen avsluttes i en oppgave som følges opp.
Dazr har ikke et eget register for funn med egen arbeidsflyt; funn lever som kommentarer og oppgaver.
Revisjonsforberedelse og beredskapspoengsummen
Revisjonsforberedelse kjører spørsmålene en revisor stiller de første dagene av et oppdrag mot det levende arbeidsområdet ditt. Hver sjekk er bestått, advarsel, ikke bestått eller ikke relevant, med detaljene bak og en lenke eller et felt direkte på siden for å rette det.
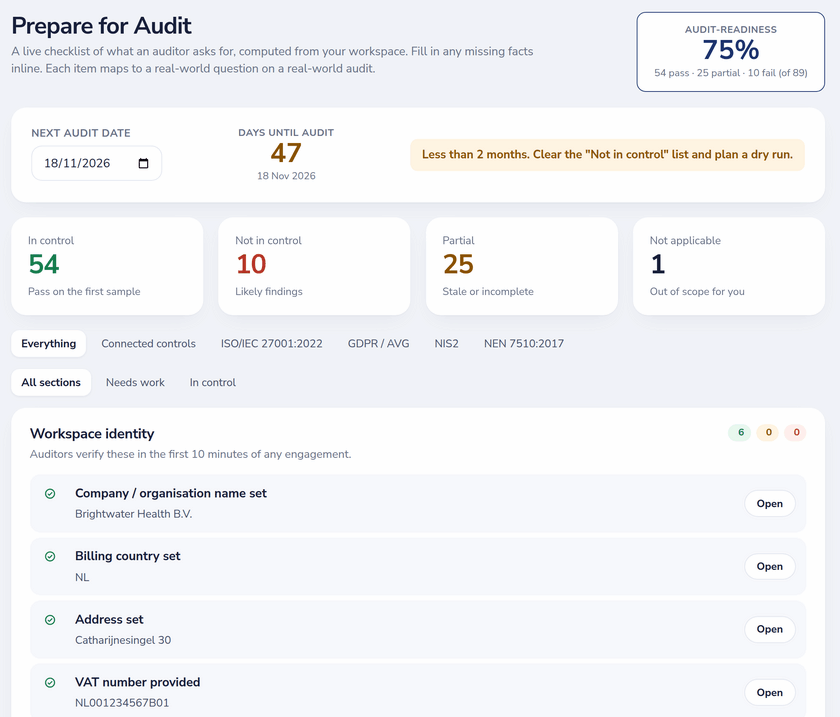
| Del | Sjekker | Eksempler |
|---|---|---|
| Arbeidsområdets identitet | 6 | Virksomhetens navn, land, adresse, mva.-nummer, sikkerhetsansvarlig, kontakt til personvernombud |
| Grunnleggende retningslinjer | 11 | Informasjonssikkerhet, akseptabel bruk, tilgangskontroll, kryptografi, rutine for hendelseshåndtering, kontinuitets- og gjenopprettingsplan, eiendelsregister, leverandørregister, nettverksdiagram |
| Dokumentasjon på drift | 17 | Kontrolleiere, ingenting forfalt mer enn 90 dager, risikoregister utfylt, kritiske risikoer redusert, ledelsens gjennomgang, internrevisjon, opplæring i sikkerhetsbevissthet, phishing-test, kontinuitetstest, test av gjenoppretting fra sikkerhetskopi, penetrasjonstest, sårbarhetsskanning, tilgangsgjennomgang |
| Per rammeverk | 2 + spesifikke | Alle kontroller har eier, kontroller gjennomgått de siste 12 månedene, pluss rammeverkssjekker som konsekvensanalysen og øvelsesprogrammet i ISO 22301 |
Poengsummen er (bestått + 0.5 × advarsel) / relevante sjekker, vist som et kort på dashbordet og registrert i trenden. Revisjonsforberedelse er inkludert i Enterprise; på andre planer viser en forhåndsvisning hvor mange mangler det er, med de to første i sin helhet.
Revisjonssporet i PDF og andre overleveringsfiler
- Revisjonsspor i PDF: forside, sammendrag med totalt antall, fullførte, åpne og forfalte kontroller, fullføring per rammeverk, utestående punkter, en del per rammeverk gruppert etter tema, fullføringsloggen og en side for godkjenning. Med Dazr-merkevare på Basic, med virksomhetens navn på Pro, helt white label på Enterprise: din logo, undertittel, bunntekst og signerende ansvarlig.
- Anvendelseserklæring som PDF eller XLSX, inkludert godkjente versjoner.
- GDPR: protokoll over behandlingsaktiviteter etter art. 30 og DPIA-rapporter som PDF.
- Excel og CSV for leverandører, eiendeler, hendelser, risikoer, behandlingsaktiviteter, DPIA-er, kontroller, medlemmer, aktivitetsloggen, retningslinjer, svar på tillitssiden og anvendelseserklæringen (fra Basic).
Integritet i dokumentasjonen og aktivitetsloggen
- Når en kontroll er fullført, låses dokumentasjonsnotatet og lenken. Bare gyldighetsdatoen kan fortsatt endres.
- Hver handling som endrer noe havner i aktivitetsloggen med hvem og når, inkludert handlinger utført av Dazr-kundestøtten. Søk, filtrer etter type og dato, og eksporter den.
- Loggen beholder de siste 2 000 hendelsene på Free, 5 000 på Basic, 25 000 på Pro og 50 000 på Enterprise.