Hva er Cyber Resilience Act?
Cyber Resilience Act (forordning (EU) 2024/2847) fastsetter cybersikkerhetsregler for produkter med digitale elementer: maskinvare og programvare som kobles til en enhet eller et nettverk, inkludert fjerndatabehandlingen deres. Produsenter utformer produktene etter de grunnleggende kravene i vedlegg I, håndterer sårbarheter gjennom hele støtteperioden, rapporterer alvorlige sikkerhetshendelser og dokumenterer samsvar før CE-merkingen settes på.
Når CRA gjelder
- 10. desember 2024: forordningen trådte i kraft.
- 11. juni 2026: regler for meldte organer (kapittel IV).
- 11. september 2026: rapportering av aktivt utnyttede sårbarheter og alvorlige hendelser (artikkel 14), også for produkter som er brakt i omsetning før 11. desember 2027.
- 11. desember 2027: alle andre forpliktelser, inkludert de grunnleggende kravene, samsvarsvurdering og CE-merking.
ENISA åpnet den felles rapporteringsplattformen 11. september 2026. Kommisjonen beskrev kategoriene av viktige og kritiske produkter i gjennomføringsforordning (EU) 2025/2392 og publiserte veiledning om anvendelsen av CRA i juli 2026. Kilde: forordning (EU) 2024/2847 på EUR-Lex.
Hvem som må etterleve
- Produsenter av maskinvare og programvare som bringes i omsetning på EU-markedet, mot betaling eller gratis, som ledd i en kommersiell virksomhet
- Importører og distributører, som sjekker CE-merkingen, dokumentasjonen og kontaktopplysningene før de selger
- Alle som selger et produkt under eget navn eller endrer et produkt vesentlig, og dermed blir produsent
- Forvaltere av programvare med åpen kildekode, med en egen, lettere ordning (artikkel 24)
Produktklasser og samsvarsvurdering
Det avgjørende er produktets kjernefunksjon. Fri programvare med åpen kildekode i vedlegg III kan bruke intern kontroll når den tekniske dokumentasjonen er offentlig.
Rapportering etter artikkel 14
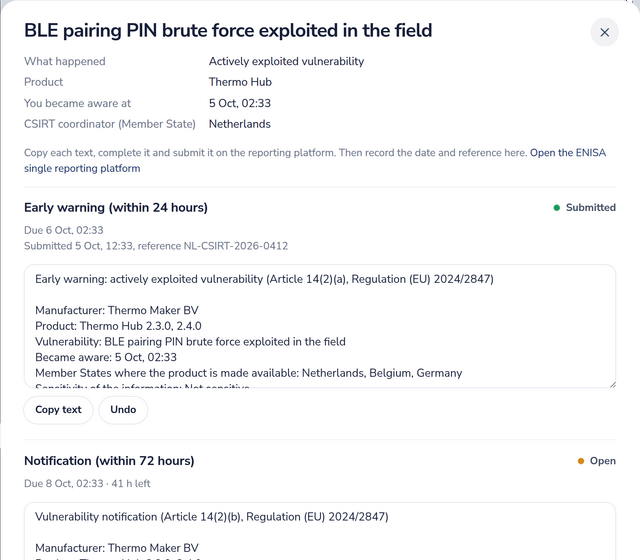
- Tidlig varsel innen 24 timer etter at du fikk kjennskap til en aktivt utnyttet sårbarhet eller en alvorlig hendelse.
- Varsel innen 72 timer, med arten av utnyttelsen eller hendelsen og tiltakene som er iverksatt.
- Sluttrapport senest 14 dager etter at en retting er tilgjengelig for en sårbarhet, eller én måned etter varselet for en hendelse.
Rapporter går gjennom ENISAs felles rapporteringsplattform til CSIRT-en som er utpekt som koordinator i medlemsstaten der dere har hovedvirksomheten. Du informerer også brukerne som berøres.
Viktige CRA-kontroller som Dazr dekker
Slik hjelper Dazr med CRA
Dazr Compliance er en plattform for styring av etterlevelse med drift i EU (GRC-programvare) for europeiske virksomheter i alle størrelser, fra et team på fem personer til store konsern. Cyber Resilience Act er ett av de tolv rammeverkene: 42 gjentakende kontroller pluss en produktmodul. I praksis betyr det:
- Et produktregister med versjoner, støtteperiode, samsvarsvei, CE-merking og status for erklæringen
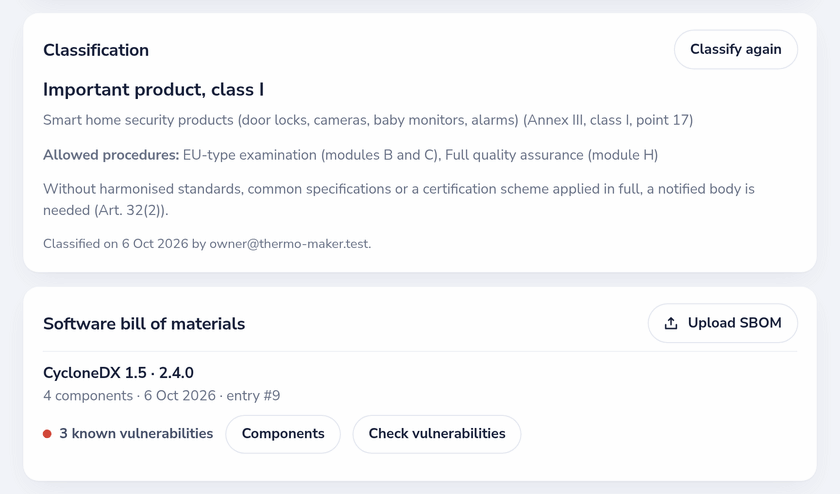
- En veiledet klassifisering mot artikkel 2 og vedlegg III og IV som viser hvilke samsvarsprosedyrer som er tillatt
- Opplasting av SBOM (CycloneDX eller SPDX JSON) med komponenter, lisenser og en sjekk av kjente sårbarheter på OSV.dev
- Sårbarheter med CVE- og GHSA-identifikatorer, berørte og rettede versjoner og status for offentliggjøring
- Rapporter etter artikkel 14 med løpende frister for 24 timer, 72 timer og sluttrapport, et tekstutkast for hvert trinn og påminnelser på e-post
- Teknisk dokumentasjon (vedlegg VII) og EU-samsvarserklæringen (vedlegg V) som PDF, pluss en retningslinje for koordinert offentliggjøring av sårbarheter å vedta under Retningslinjer
Et forseglet dokumentasjonsspor
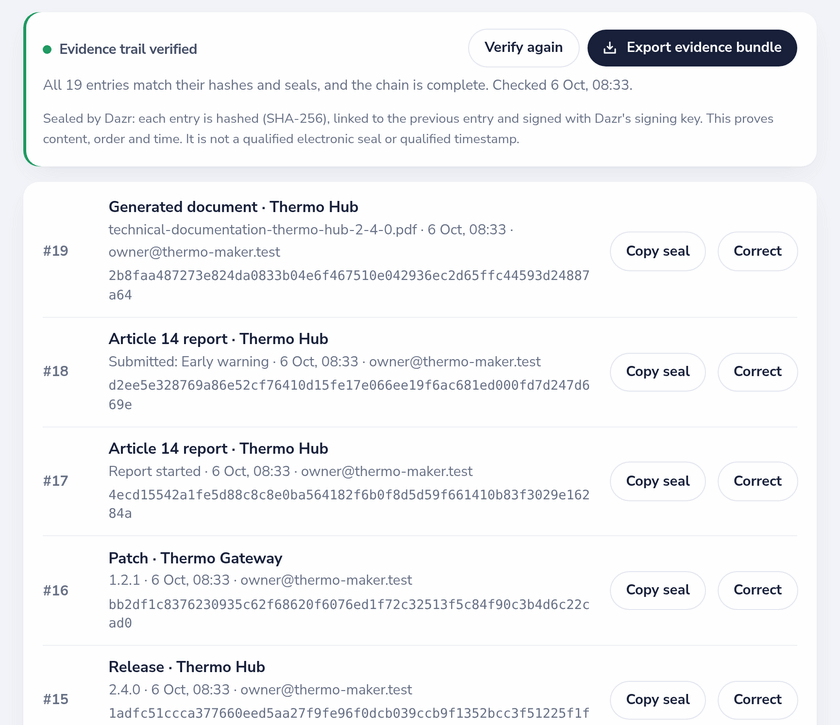
Alt du registrerer i CRA-modulen blir en post i dokumentasjonssporet ditt: produkter, klassifiseringer, SBOM-er, versjoner og oppdateringer, sårbarheter, rapporter og genererte dokumenter. Hver post hashes med SHA-256, bærer hashen til posten før og signeres av Dazr. Poster redigeres aldri; en rettelse er en ny post som peker på den gamle. Endre, fjern eller omorganiser en post, så feiler verifiseringen.
- Portalen verifiserer hele kjeden og hver signatur på forespørsel
- En dokumentasjonspakke inneholder postene, filene, signaturene, de offentlige nøklene, et lesbart sammendrag i PDF og et lite verifiseringsverktøy som kjører uten nett
- Markedstilsynsmyndigheter og meldte organer kan sjekke pakken uten tilgang til arbeidsområdet ditt
Forseglet av Dazr betyr at Dazrs signeringsnøkkel bekrefter innhold, rekkefølge og tidspunkt. Det er ikke et kvalifisert elektronisk segl eller et kvalifisert tidsstempel etter eIDAS.
Verifiser et segl
Lim inn et segl, manifest.jws fra en dokumentasjonspakke eller en posts hash. Dazr sjekker signaturen og bekrefter om den er utstedt av Dazr. Ingenting annet sendes eller vises.
Hva markedstilsynsmyndigheter ser etter
Etter en begrunnet anmodning ber myndighetene om den tekniske dokumentasjonen, EU-samsvarserklæringen og, ved behov, SBOM-en. De sjekker at klassifiseringen og samsvarsveien passer til produktet, at sårbarheter ble håndtert og rapportert i tide, og at støtteperioden overholdes. Dazr har alt på ett sted, i minst ti år eller i støtteperioden.
Tilbake til hele oversikten over Dazr Compliance › | Registrer deg gratis ›