Un cumplimiento que no se detiene.
ISO 27001, RGPD, NIS2 y ocho marcos más como controles recurrentes con responsables, evidencias y recordatorios. Relojes de incidentes, registros y acceso para auditores en un único espacio de trabajo alojado en la UE, para equipos de cualquier tamaño, hasta la gran empresa.
Gratis para un usuario. Sin tarjeta.
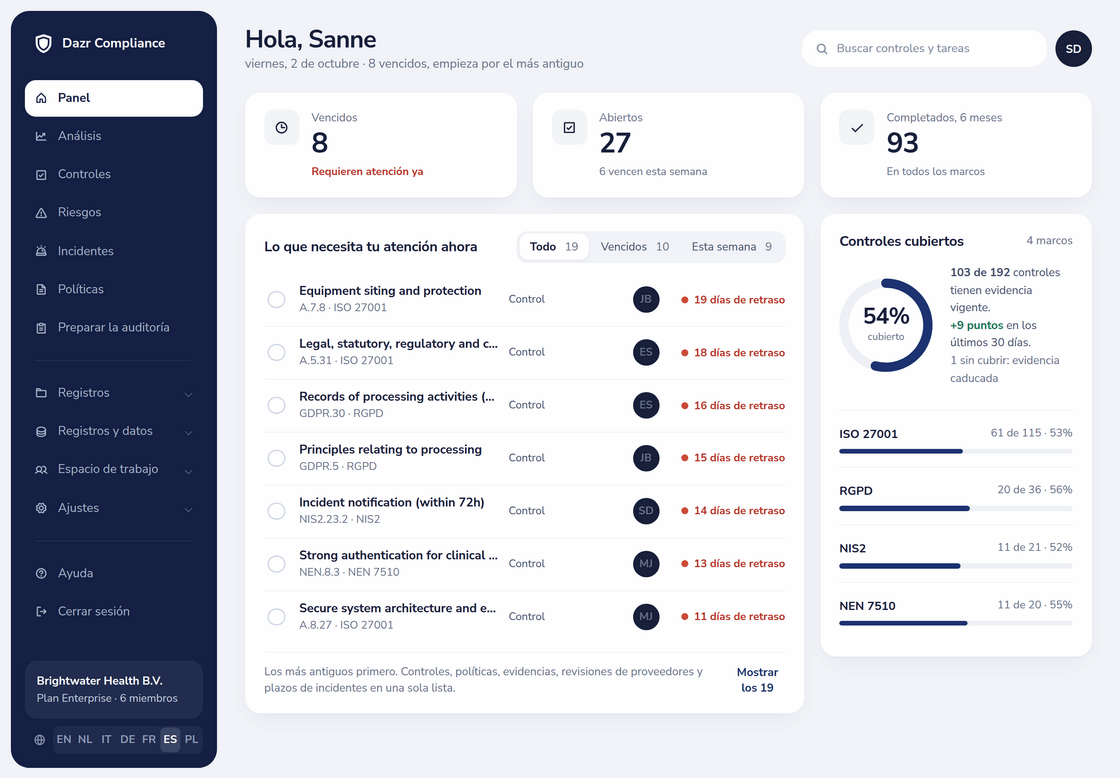
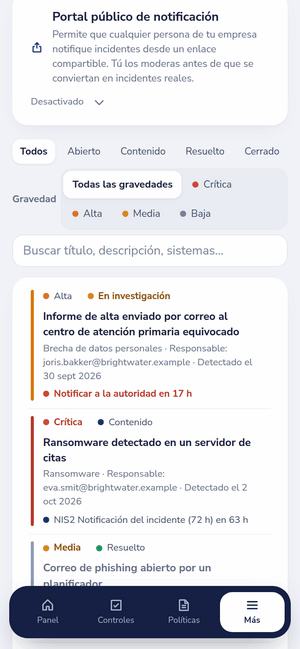
El panel: trabajo vencido, esta semana y cobertura por marco. A la derecha, el registro de incidentes en un móvil.
Añade marcos sin empezar de cero. ISO 27001:2022 incluye los 93 controles del Anexo A y las cláusulas 4-10.
Elige un módulo y mira la pantalla.
Pantallas reales de un espacio de trabajo de demostración. Haz clic en una pestaña para cambiar.
Cada control, con responsable y al día.
Cada control incluye una descripción, una recomendación y una periodicidad de revisión. Asigna un responsable, adjunta evidencias y define cuánto tiempo siguen siendo válidas; después vincúlalo a los riesgos, políticas y procesos que cubre. Los recordatorios, los avisos semanales de retraso y un resumen diario de caducidades lo mantienen en marcha, con o sin consultor.
SGSI y controles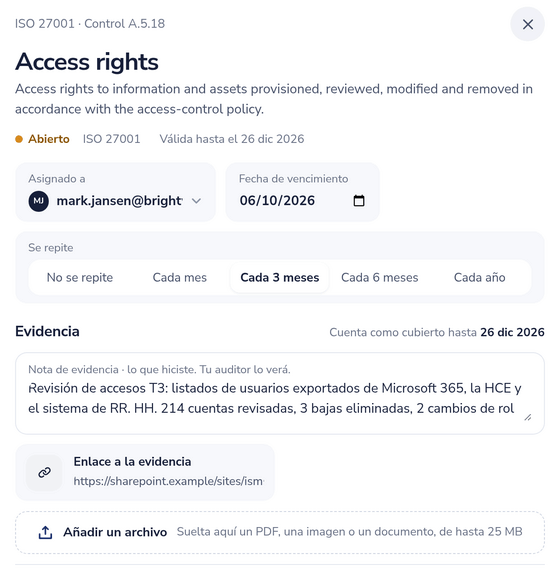
Ve el riesgo antes y después de los controles.
Puntúa probabilidad e impacto en escalas de 5 puntos, con el riesgo inherente y el residual lado a lado. Elige un tratamiento, un responsable y un plazo. Al aceptar un riesgo se registran la justificación y un aprobador con sello del servidor.
Gestión de riesgos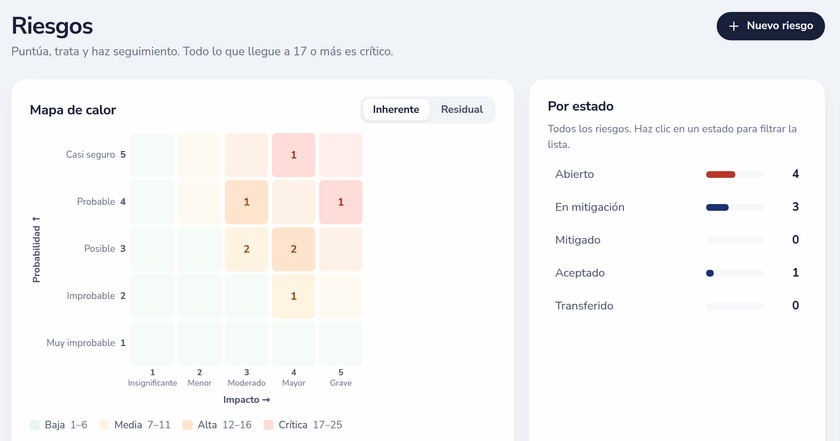
Cada plazo, con cuenta atrás.
Registra un incidente y los relojes se ponen en marcha: 72 horas para el art. 33 del RGPD; 24 horas, 72 horas y un mes para NIS2. Un verificador basado en el Reglamento (UE) 2024/2690 señala los incidentes significativos. En Enterprise, una página pública de notificación alimenta tu cola.
Gestión de incidentes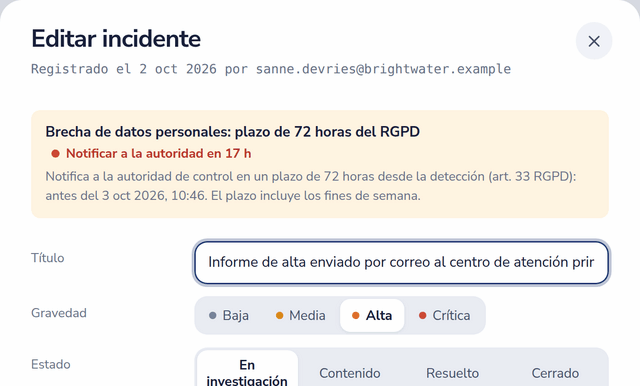
Da a tu auditor un acceso propio.
Invita a un auditor de 1 a 60 días. Inicia sesión con un código de un solo uso y lee todos los registros, con espacio para comentar. Exporta la declaración de aplicabilidad aprobada y un PDF de pista de auditoría; en Enterprise, Prepare for Audit puntúa tu preparación.
Gestión de auditorías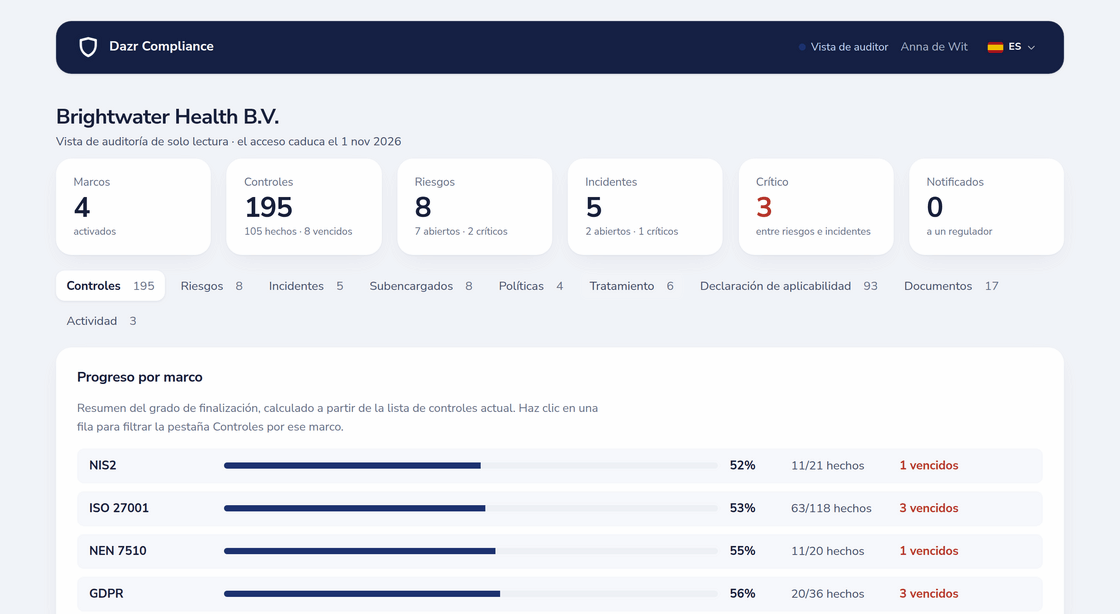
Registros de privacidad que se mantienen al día.
Mantén el registro de actividades de tratamiento del art. 30 y tus EIPD vinculados a los proveedores y riesgos que hay detrás. Cada proveedor lleva su contrato de encargado, certificados, acceso a datos y una fecha de revisión que te la recuerda.
Privacidad (RAT y EIPD)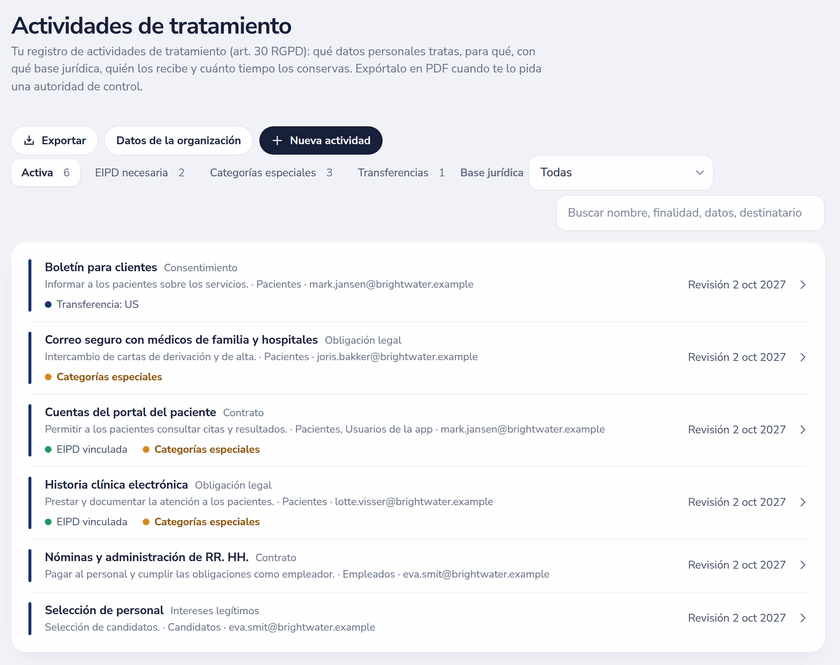
Políticas que la gente de verdad lee.
Parte de una plantilla, aprueba, publica y consulta por versión quién la ha confirmado. Responde una sola vez a los cuestionarios de seguridad de tus clientes en una página de confianza y comparte un único enlace; las respuestas sensibles esperan tu aprobación.
Gestión de políticas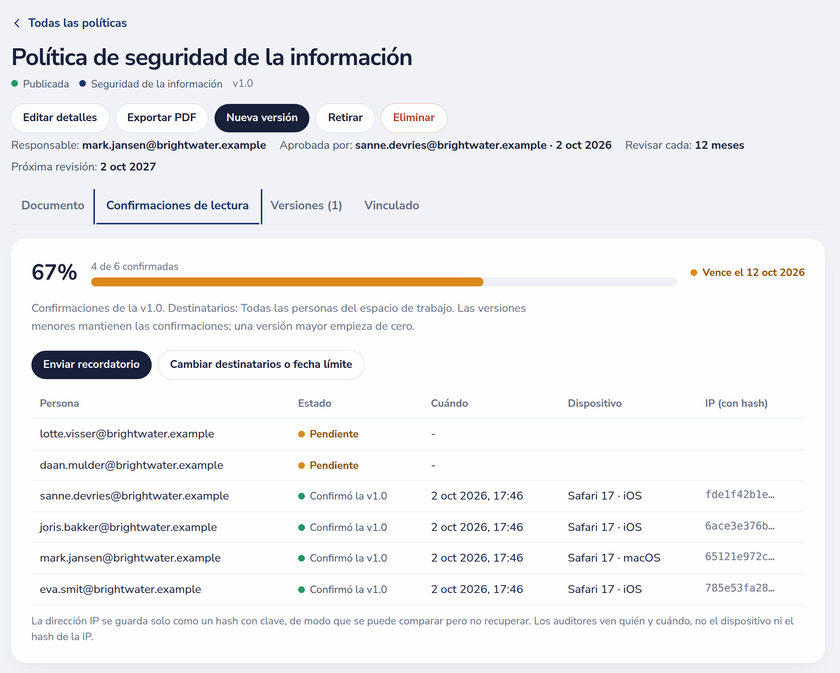
Una plataforma, nueve módulos.
Cada uno con su propia página y ficha técnica.
Pensado para el escrutinio de la gran empresa.
Lo que preguntarán seguridad y compras, respondido.
- Proveedor
- Dazr, Italia (NIF-IVA IT 02801250065)
- Pensado para
- Prestadores de servicios sanitarios, organismos públicos, entidades financieras y proveedores de SaaS
- Primeros pasos
- Inicio de sesión de autoservicio; implantación guiada en Enterprise
Precios públicos.
Al mes, sin IVA. Facturación mensual, cancela cuando quieras.
¿Varias entidades, integraciones a medida o un responsable de éxito del cliente dedicado? Custom se presupuesta bajo petición. Compara todas las funciones
Velo con tus marcos.
Inicia sesión con Google, Microsoft o tu correo de trabajo, sin tarjeta. O reserva una demo con nuestro equipo.
Herramientas y guías gratuitas: una calculadora de plazos de notificación de brechas, verificaciones de incidentes significativos y de ámbito de NIS2, un estimador de auditoría ISO 27001, guías sobre NIS2, DORA, la AI Act y la CRA, y páginas por país para los Países Bajos e Italia.