Inicio › Marcos › SOC 2

Preparación para la auditoría SOC 2.

Los Trust Services Criteria se convierten en 51 controles periódicos con responsables y evidencias. Las revisiones de acceso, la gestión de cambios y las revisiones de proveedores siguen el calendario, alojadas en la UE. Incluido desde Pro, 99 € al mes.

De un vistazo

  • Common Criteria (Seguridad): CC1-CC9: entorno de control, comunicación, evaluación de riesgos, monitorización, actividades de control, acceso lógico y físico, operaciones del sistema, gestión de cambios, mitigación de riesgos.
  • Disponibilidad: A1: monitorización, capacidad, entorno, BCP y recuperación.
  • Integridad del procesamiento: PI1: procesamiento completo, exacto, oportuno y autorizado.
  • Confidencialidad: C1: identificación y protección de la información confidencial.

En esta página

  1. ¿Qué es SOC 2?
  2. Quién debe cumplir
  3. Principales controles de SOC 2 que cubre Dazr
  4. Qué buscan los auditores
  5. Cómo te ayuda Dazr con SOC 2

¿Qué es SOC 2?

SOC 2 (AICPA Trust Services Criteria). SaaS B2B con sede en la UE que vende al mercado empresarial de EE. UU., donde los informes SOC 2 se exigen de forma habitual en las compras, junto con ISO 27001.

Quién debe cumplir

  • SaaS B2B con sede en la UE que se expande al mercado de EE. UU.
  • Empresas de plataformas de datos y herramientas para desarrolladores que atienden a grandes empresas de EE. UU.
  • Plataformas de IA / ML cuyos clientes piden SOC 2 junto con ISO 27001
  • SaaS del entorno sanitario dirigido a proveedores de EE. UU. (a menudo combinado con HIPAA)

Principales controles de SOC 2 que cubre Dazr

Common Criteria (Seguridad)CC1-CC9: entorno de control, comunicación, evaluación de riesgos, monitorización, actividades de control, acceso lógico y físico, operaciones del sistema, gestión de cambios, mitigación de riesgos.
DisponibilidadA1: monitorización, capacidad, entorno, BCP y recuperación.
Integridad del procesamientoPI1: procesamiento completo, exacto, oportuno y autorizado.
ConfidencialidadC1: identificación y protección de la información confidencial.
PrivacidadP1-P8: aviso, elección, recogida, uso, conservación, divulgación, calidad, monitorización, cumplimiento (alineado con GAPP).

Qué buscan los auditores

Los auditores de SOC 2 Type 2 toman muestras de evidencias durante el periodo de auditoría (normalmente de 6 a 12 meses): que las revisiones de acceso se hicieron de verdad, que los cambios fueron revisados por pares, que los incidentes se registraron y que los proveedores se revisaron. Dazr es el sistema de registro durante todo el periodo.

Cómo te ayuda Dazr con SOC 2

Con Dazr Compliance puedes:

  • Guardar los Trust Services Criteria con controles y evidencias enlazados
  • Realizar revisiones de acceso trimestrales con su cadencia y recordatorios por correo electrónico
  • Hacer seguimiento de las aprobaciones de gestión de cambios y de las evidencias de revisión por pares
  • Mantener a los proveedores en el registro de proveedores con enlaces a DPA y SOC 2 / ISO y fechas de revisión
  • Entregar al auditor una vista de solo lectura para el muestreo, o una pista de auditoría en un único PDF
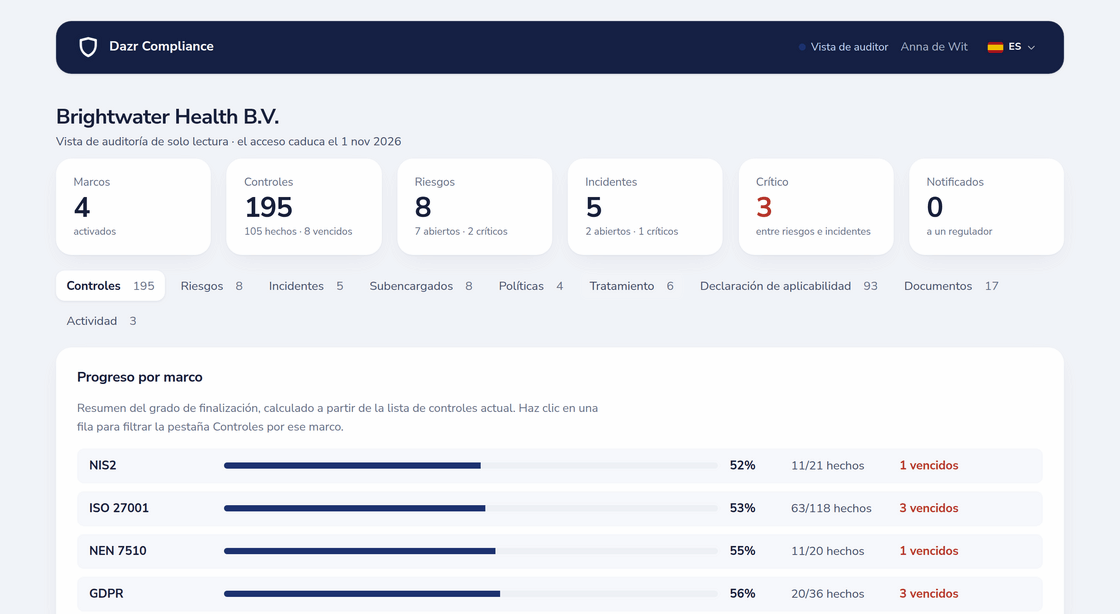
Vista de auditor de solo lectura con acceso limitado en el tiempo, progreso por marco y pestañas de controles, riesgos, incidentes, políticas y registro de actividad
La vista del auditor: limitada en el tiempo y de solo lectura.

Volver a la visión general de Dazr Compliance › | Regístrate gratis ›

Preguntas frecuentes sobre SOC 2.

¿Nos da Dazr un informe SOC 2?

No. El informe SOC 2 lo emite tu firma de auditores (CPA) tras su auditoría. Dazr es el sistema de registro del que tomarán las muestras. Nosotros no realizamos la auditoría.

¿Type 1 o Type 2?

Type 1 certifica el diseño en un momento dado; Type 2 certifica la eficacia operativa durante un periodo. Dazr encaja muy bien con Type 2: los controles recurrentes con evidencias fechadas y el registro de actividad muestran lo que se hizo a lo largo de la ventana de auditoría.

¿Funciona junto con ISO 27001?

Sí. Los Common Criteria y el Anexo A se solapan mucho; la misma evidencia suele servir para ambos. Activa los dos marcos en el mismo espacio de trabajo.

¿Dónde se alojan los datos?

Solo en la Unión Europea. Los registros del espacio de trabajo se cifran en reposo con AES-256-GCM en la capa de aplicación; los archivos de evidencia subidos se apoyan en el cifrado en reposo del proveedor de almacenamiento. Entidad italiana, jurisdicción de la UE. SOC 2 es un marco estadounidense, pero la auditoría y la infraestructura pueden estar en la UE, y muchos clientes de EE. UU. lo prefieren.

Empieza tu programa SOC 2.