Inicio › Marcos › ISO 27001

Software de cumplimiento ISO 27001.

Los 93 controles del anexo A y las cláusulas 4 a 10 avanzan según el calendario, con responsables, evidencias y recordatorios. Cuando llega el auditor, tu declaración de aplicabilidad, tu registro de riesgos y tu registro de actividad están listos. Gratis para un marco; planes de pago desde 99 € al mes. Ejemplo de declaración de aplicabilidad.

De un vistazo

  • A.5 Organizativos: 37 controles que abarcan políticas, roles, relaciones con proveedores, inteligencia de amenazas, respuesta a incidentes.
  • A.6 Personas: 8 controles sobre verificación de antecedentes, condiciones de empleo, concienciación, proceso disciplinario.
  • A.7 Físicos: 14 controles sobre perímetro, equipos, eliminación segura, escritorio limpio.
  • A.8 Tecnológicos: 34 controles sobre control de acceso, criptografía, registro de eventos, gestión de vulnerabilidades, BCP-TI.

En esta página

  1. ¿Qué es ISO 27001?
  2. Quién debe cumplir
  3. Controles ISO 27001 clave cubiertos por Dazr
  4. Qué buscan los auditores
  5. Cómo te ayuda Dazr con ISO 27001

¿Qué es ISO 27001?

ISO/IEC 27001:2022. Empresas SaaS B2B, consultoras, servicios financieros, sanidad y toda organización cuyos clientes piden un certificado ISO 27001 durante la contratación.

Quién debe cumplir

  • Empresas SaaS B2B cuyos clientes exigen ISO 27001 en la contratación
  • Proveedores de servicios gestionados (MSP) y consultoras
  • Servicios financieros y fintech que se preparan para DORA además de ISO 27001
  • Organizaciones sanitarias que superponen NEN 7510 a ISO 27001

Controles ISO 27001 clave cubiertos por Dazr

A.5 Organizativos37 controles que abarcan políticas, roles, relaciones con proveedores, inteligencia de amenazas, respuesta a incidentes.
A.6 Personas8 controles sobre verificación de antecedentes, condiciones de empleo, concienciación, proceso disciplinario.
A.7 Físicos14 controles sobre perímetro, equipos, eliminación segura, escritorio limpio.
A.8 Tecnológicos34 controles sobre control de acceso, criptografía, registro de eventos, gestión de vulnerabilidades, BCP-TI.

Qué buscan los auditores

Una auditoría de fase 1 es la revisión de la documentación; la fase 2 es el muestreo de evidencias. Dazr está pensado en torno a la fase 2: cada control se repite con un responsable, evidencias y una entrada en el registro de actividad al completarse.

Cómo te ayuda Dazr con ISO 27001

Con Dazr Compliance puedes:

  • Mantén la declaración de aplicabilidad en el portal: aplicabilidad y justificación por control, versiones aprobadas, exportación a PDF y XLSX
  • Gestiona revisiones trimestrales de acceso, revisiones anuales por la dirección y revisiones del tratamiento de riesgos con su periodicidad y recordatorios por correo
  • Lleva el registro de riesgos con mapas de calor inherente y residual, opciones de tratamiento y aceptación de riesgos registrada (desde Pro)
  • Gestiona el registro de incidentes con campos de notificación al regulador
  • Entrega al auditor una vista de solo lectura para el muestreo de la fase 2, o un registro de auditoría en un único PDF
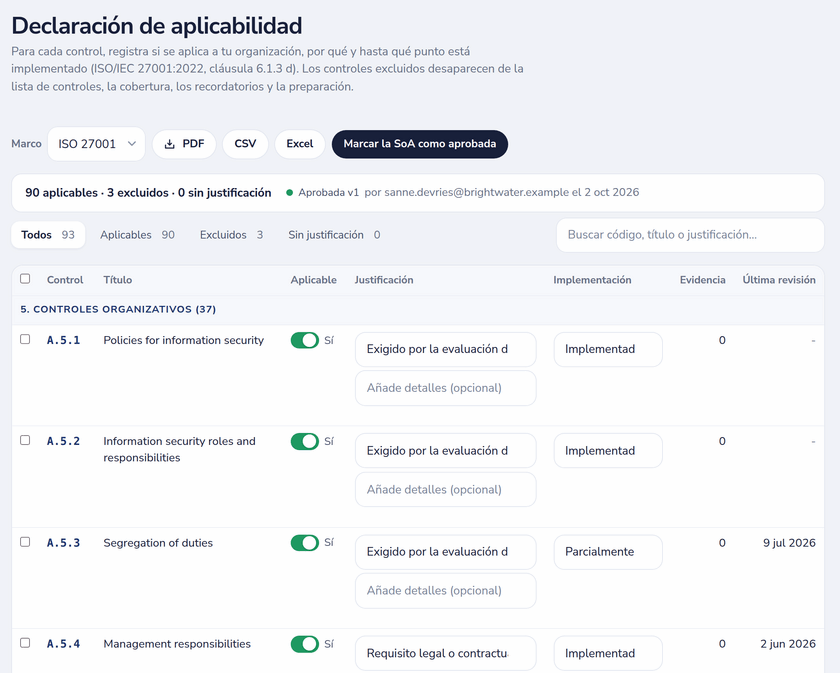
Declaración de aplicabilidad de ISO 27001 con aplicabilidad, justificación, estado de implantación y una versión aprobada
La declaración de aplicabilidad: aplicabilidad, justificación e implantación por control, con la versión aprobada.

Volver a la visión general de Dazr Compliance › | Regístrate gratis ›

Preguntas frecuentes sobre ISO 27001.

¿Cuántos controles cubre la plataforma?

Los 93 controles del Anexo A de ISO 27001:2022, además de los requisitos de sistema de gestión de las cláusulas 4-10 (alcance, liderazgo, planificación, apoyo, operación, evaluación del desempeño, mejora). Cada control tiene una descripción, una recomendación y una periodicidad de revisión por defecto.

¿Sirve para la fase 1 o la fase 2?

Para ambas. La fase 1 es la revisión de la documentación; la fase 2 es el muestreo de evidencias. Dazr guarda en un solo lugar la declaración de aplicabilidad, el registro de riesgos, el registro de incidentes, las evidencias de los controles y el registro de actividad para las dos.

¿Puedo mantener mi declaración de aplicabilidad en Dazr?

Sí. Marca cada control como aplicable o no con una justificación y un estado de implantación, aprueba una versión y expórtala en PDF o XLSX; los controles excluidos desaparecen de tu lista de controles. También puedes seguir vinculando un documento de declaración de aplicabilidad existente.

¿Aceptará mi auditor externo las evidencias guardadas aquí?

Dazr ofrece a los auditores lo que suelen pedir: un registro de actividad con marcas de tiempo y la persona responsable, evidencias en cada control, acceso de auditor de solo lectura y limitado en el tiempo, y exportaciones. Si esas evidencias son suficientes lo decide siempre el auditor.

¿Qué software ISO 27001 es adecuado para pymes en los Países Bajos?

Fíjate en cuatro cosas: el conjunto completo de controles de ISO 27001:2022 con una declaración de aplicabilidad, una interfaz en el idioma de quienes hacen el trabajo, almacenamiento en la UE y un precio que no exige un proceso de compras. Dazr Compliance cumple las cuatro: la biblioteca de controles (los 93 controles del anexo A más las cláusulas 4-10) está en el plan gratuito, la declaración de aplicabilidad, el registro de riesgos, el acceso para auditores y hasta cinco usuarios llegan con Pro por 99 € al mes, el portal está en neerlandés y en todos los demás idiomas de este sitio, y los datos se quedan en la UE.

Empieza tu programa ISO 27001.