¿Qué es NIS2?
Directiva NIS2 de la UE (Directiva (UE) 2022/2555). Entidades esenciales e importantes bajo NIS2: energía, transporte, banca, infraestructuras de los mercados financieros, salud, agua potable, aguas residuales, infraestructura digital, gestión de servicios TIC, administración pública, servicios postales y de mensajería, alimentación, productos químicos, fabricación, investigación.
Quién debe cumplir
Ser entidad esencial o importante depende del sector del anexo I o II de la Directiva y de tu tamaño. El comprobador de ámbito de NIS2 aplica las mismas reglas.
- Sectores del anexo I (energía, transporte, banca, infraestructuras de los mercados financieros, sanidad, agua potable, aguas residuales, infraestructura digital, gestión de servicios TIC, administración pública y espacio): esencial si es grande, importante si es mediana.
- La gestión de servicios TIC abarca a los proveedores de servicios gestionados (MSP) y de servicios de seguridad gestionados (MSSP) que atienden a clientes empresariales. Un MSP con 150 personas suele ser una empresa mediana y, por tanto, una entidad importante; por encima de los umbrales de la mediana empresa es esencial.
- Sectores del anexo II (servicios postales y de mensajería, gestión de residuos, productos químicos, alimentación, fabricación, proveedores digitales e investigación): importante si es mediana o grande.
- Con independencia del tamaño: los prestadores cualificados de servicios de confianza, los registros de nombres de dominio de primer nivel, los proveedores de servicios DNS y la administración central son esenciales; los proveedores de redes o servicios públicos de comunicaciones electrónicas y los prestadores no cualificados de servicios de confianza son esenciales si son grandes o, en comunicaciones electrónicas, medianos, e importantes en los demás casos.
- Por debajo del umbral: las microempresas y pequeñas empresas de los sectores de los anexos I y II quedan fuera, salvo que se apliquen las reglas independientes del tamaño anteriores o que la autoridad las designe.
Mediana significa de 50 a 249 personas y un volumen de negocios anual de hasta 50 millones de euros o un balance de hasta 43 millones de euros (Recomendación 2003/361/CE de la Comisión); grande es por encima de esos umbrales. Las leyes nacionales pueden añadir sectores o designar entidades más pequeñas; Italia, por ejemplo, añade sus propios anexos.
Principales controles de NIS2 que cubre Dazr
Transposición nacional
A 19 de octubre de 2026. NIS2 es una directiva, así que las obligaciones que te afectan de verdad vienen de tu ley y tu autoridad nacionales. Para España: NIS2 en España: estado de la ley.
Marcos nacionales listos para usar. Junto a NIS2 de la UE, Dazr incluye como marcos propios las medidas básicas de la ACN para Italia (ACN) y las medidas del NÚKIB de los decretos 409/2025 y 410/2025 para Chequia (NÚKIB), con los plazos nacionales de notificación.
Más guías por país, en el idioma local. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Reglamento de Ejecución (UE) 2024/2690. Para proveedores de servicios DNS, registros de nombres de dominio de primer nivel, proveedores de nube y de centros de datos, redes de distribución de contenidos, proveedores de servicios gestionados (de seguridad), mercados en línea, motores de búsqueda, redes sociales y prestadores de servicios de confianza, este reglamento de la Comisión detalla los requisitos técnicos y metodológicos que hay detrás de las medidas del artículo 21 y cuándo un incidente se considera significativo. Consulta la lista de comprobación del 2024/2690 y el verificador de incidentes significativos.
Fuentes: Directiva (UE) 2022/2555, Reglamento de Ejecución (UE) 2024/2690, Forvis Mazars sobre la Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 en Polonia (biznes.gov.pl).
Qué buscan los auditores
NIS2 exige específicamente evidencias de la aprobación del órgano de dirección, evaluaciones de riesgo de la cadena de suministro y el ciclo de notificación de incidentes de aviso temprano a las 24 horas / informe intermedio a las 72 horas / informe final al mes. Dazr guarda las evidencias de los tres.
Cómo te ayuda Dazr con NIS2
Con Dazr Compliance puedes:
- Mantener las medidas de gestión de riesgos de ciberseguridad del artículo 21 como controles recurrentes
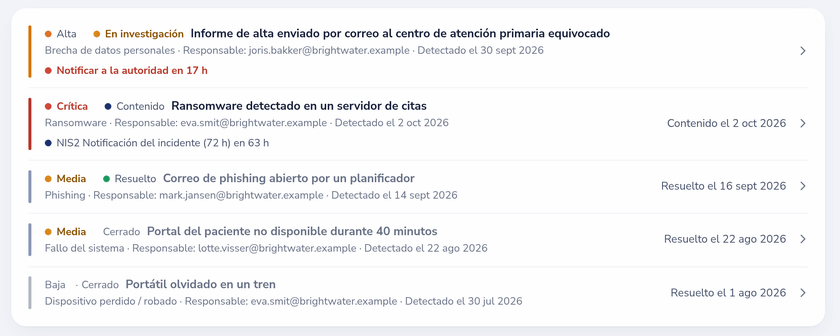
- Gestionar el registro de incidentes con las marcas de tiempo de notificación de 24 h / 72 h / 1 mes y las referencias de caso de la autoridad
- Revisar a los proveedores en el registro de proveedores con enlaces a DPA y certificados, y fechas de revisión y caducidad (Pro y Enterprise)
- Guardar la fecha de aprobación del órgano de dirección en el perfil de cumplimiento, renovada cada año
- Entregar a la autoridad competente una pista de auditoría en un único PDF o una vista de solo lectura
Volver a la visión general de Dazr Compliance › | Regístrate gratis ›