Inicio › Marcos › DORA

Cumplimiento de DORA, del riesgo TIC al registro de terceros.

Los artículos de DORA se convierten en 27 controles periódicos con responsables y evidencias. La clasificación de incidentes, las pruebas de resiliencia y el registro de acuerdos contractuales siguen al día, alojados en la UE. Incluido en Enterprise, 499 € al mes.

¿Cuándo tuviste conocimiento?

Orientativo. Los plazos corren desde que se tiene conocimiento; consulta tu legislación nacional y la calculadora completa para opciones como los prestadores de servicios de confianza o una fecha fija.

Artículos 5-15Marco de gestión del riesgo de las TIC: gobernanza, identificación, protección, detección, respuesta y recuperación, aprendizaje y evolución, comunicación.
Artículos 17-23Gestión de incidentes relacionados con las TIC, clasificación (artículo 18) y notificación.
Artículos 26-27Pruebas de penetración dirigidas por amenazas (TLPT) con un ciclo de al menos 3 años para entidades significativas.
Artículos 28-44Riesgo de terceros de TIC: registro de acuerdos contractuales (artículo 28), análisis de concentración, estrategia de salida, controles de subcontratación.

¿Qué es DORA?

Reglamento de resiliencia operativa digital de la UE (Reglamento (UE) 2022/2554). Bancos, empresas de inversión, entidades de pago, empresas de seguros y reaseguros, proveedores de servicios de criptoactivos, entidades de contrapartida central, registros de operaciones y los proveedores terceros de servicios TIC que les prestan servicio.

¿Vendes software a entidades financieras en lugar de serlo? Lee DORA para proveedores SaaS.

Quién debe cumplir

  • Bancos y entidades de crédito
  • Empresas de inversión, entidades de pago y de dinero electrónico
  • Empresas de seguros y reaseguros
  • Proveedores de servicios de criptoactivos según MiCA
  • Proveedores terceros críticos de servicios TIC que prestan servicio a cualquiera de los anteriores

Controles DORA clave cubiertos por Dazr

Artículos 5-15Marco de gestión del riesgo de las TIC: gobernanza, identificación, protección, detección, respuesta y recuperación, aprendizaje y evolución, comunicación.
Artículos 17-23Gestión de incidentes relacionados con las TIC, clasificación (artículo 18) y notificación.
Artículos 26-27Pruebas de penetración dirigidas por amenazas (TLPT) con un ciclo de al menos 3 años para entidades significativas.
Artículos 28-44Riesgo de terceros de TIC: registro de acuerdos contractuales (artículo 28), análisis de concentración, estrategia de salida, controles de subcontratación.

Qué buscan los auditores

Los supervisores de DORA buscan un marco de riesgo TIC aprobado por el órgano de dirección, un registro de terceros con análisis de concentración, evidencias recientes de TLPT y un rastro de clasificación de incidentes graves. Dazr guarda los controles y las evidencias de cada una de estas cuatro áreas.

Cómo te ayuda Dazr con DORA

Con Dazr Compliance puedes:

  • Mantén el marco de riesgo TIC como controles recurrentes revisados por el órgano de dirección
  • Mantén a los proveedores terceros de TIC en el registro de proveedores y gestiona la evaluación del riesgo de concentración (artículo 29) como un control
  • Sigue la planificación, ejecución y corrección de TLPT como controles cíclicos (al menos cada 3 años para entidades significativas)
  • Registra los incidentes relacionados con las TIC con gravedad, marcas de tiempo y referencias de la autoridad, con la clasificación del artículo 18 y la notificación del artículo 19 como controles
  • Entrega al supervisor un único PDF de registro de auditoría o una vista de auditoría de solo lectura
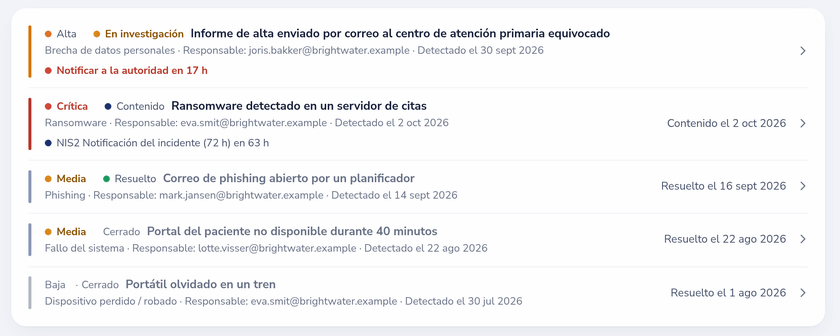
Registro de incidentes con cuenta atrás de notificación del RGPD y un hito de notificación de incidentes de NIS2
El registro con una cuenta atrás de notificación del RGPD y el siguiente hito de NIS2.

Volver a la visión general de Dazr Compliance › | Regístrate gratis ›

Preguntas frecuentes sobre DORA.

¿Cuál es la diferencia entre DORA y NIS2 en esta plataforma?

NIS2 es una directiva transpuesta por los Estados miembros; DORA es un reglamento de aplicación directa. Se solapan en la notificación de incidentes y en el riesgo de la cadena de suministro y de terceros; se diferencian en la cadencia de TLPT (explícita en DORA) y en el registro de acuerdos contractuales (específico de DORA). Dazr te permite activar ambos; los controles siguen siendo distintos.

¿Admitís el alcance de TLPT?

Seguimos el ciclo TLPT como un conjunto recurrente de controles (alcance, ejecución del red team, revisión del blue team, corrección). El ejercicio TLPT en sí lo realiza un red team externo que contratas tú; Dazr es el sistema de registro.

¿Puedo usar Dazr si soy un proveedor tercero crítico de servicios TIC de nivel 1?

Sí. El nivel Custom cubre la configuración multientidad, el CSM dedicado y la contratación adaptada a compras que suelen necesitar los proveedores TIC de nivel 1.

¿Dónde se alojan los datos?

Solo en la Unión Europea. Los registros del espacio de trabajo se cifran en reposo con AES-256-GCM en la capa de aplicación; los archivos de evidencias subidos dependen del cifrado en reposo del proveedor de almacenamiento. Entidad italiana, jurisdicción de la UE.

Empieza tu programa DORA.