Inicio › Marcos › ISO 27701

Gestión de la privacidad ISO 27701.

ISO 27701 funciona junto a ISO 27001, con las obligaciones del responsable y del encargado del tratamiento como controles separados, un registro de EIPD y un registro de proveedores. Incluido desde Pro, 99 € al mes.

De un vistazo

  • Cláusulas 5-8: extensiones específicas del SGIP a las cláusulas 4-10 de ISO 27001: contexto, liderazgo, planificación, apoyo, operación, evaluación del desempeño, mejora.
  • Anexo A (responsable): 31 controles específicos del responsable: base jurídica, derechos de los interesados, transparencia, conservación, transferencias.
  • Anexo B (encargado): 18 controles específicos del encargado: base contractual, gobernanza de subencargados, asistencia al responsable, transferencias.
  • Correspondencia con el RGPD: cláusulas del SGIP vinculadas a los artículos 5-49 del RGPD en el Anexo D para un uso conjunto.

En esta página

  1. ¿Qué es ISO 27701?
  2. Quién debe cumplir
  3. Controles ISO 27701 clave cubiertos por Dazr
  4. Qué buscan los auditores
  5. Cómo te ayuda Dazr con ISO 27701

¿Qué es ISO 27701?

A 1 de octubre de 2026. ISO/IEC 27701:2025 se publicó el 14 de octubre de 2025 y sustituye a la edición de 2019; ahora es una norma de sistema de gestión independiente y no una extensión de ISO 27001 (Kiwa). El conjunto de controles de Dazr sigue la estructura de responsable/encargado de 2019, que se mantiene en lo esencial; consulta el calendario de transición con tu organismo de certificación.

ISO/IEC 27701:2019 (Sistema de gestión de la información de privacidad). Organizaciones que ya aplican un SGSI ISO 27001 y necesitan una extensión específica de privacidad: responsables, encargados y corresponsables que quieren un único SGIP certificable alineado con el RGPD.

Quién debe cumplir

  • SaaS B2B ya certificado en ISO 27001 que quiere un complemento de privacidad
  • Encargados del tratamiento de datos (sobre todo plataformas que alojan datos personales de clientes)
  • Responsables en sectores regulados (sanidad, finanzas, sector público)
  • Grupos multinacionales que aplican el RGPD junto con otros regímenes de privacidad (CCPA, LGPD, PIPL)

Controles ISO 27701 clave cubiertos por Dazr

Cláusulas 5-8Extensiones específicas del SGIP a las cláusulas 4-10 de ISO 27001: contexto, liderazgo, planificación, apoyo, operación, evaluación del desempeño, mejora.
Anexo A (responsable)31 controles específicos del responsable: base jurídica, derechos de los interesados, transparencia, conservación, transferencias.
Anexo B (encargado)18 controles específicos del encargado: base contractual, gobernanza de subencargados, asistencia al responsable, transferencias.
Correspondencia con el RGPDCláusulas del SGIP vinculadas a los artículos 5-49 del RGPD en el Anexo D para un uso conjunto.

Qué buscan los auditores

Las auditorías de ISO 27701 toman muestras de las mismas evidencias que ISO 27001, además de las cláusulas específicas del SGIP: las obligaciones del responsable en el Anexo A y las del encargado en el Anexo B, con un registro de EIPD y una lista de subencargados como objetivos habituales de muestreo.

Cómo te ayuda Dazr con ISO 27701

Con Dazr Compliance puedes:

  • Superpón los controles de ISO 27701 a un programa ISO 27001 existente en un solo espacio de trabajo
  • Gestiona la separación entre responsable y encargado con conjuntos de controles distintos
  • Guarda las EIPD y los registros de actividades de tratamiento en sus propios registros, y los subencargados en el registro de proveedores
  • Vincula las evidencias de transferencias, SCC y TIA en los controles pertinentes
  • Entrega al auditor una vista de solo lectura que abarca el SGSI y el SGIP a la vez
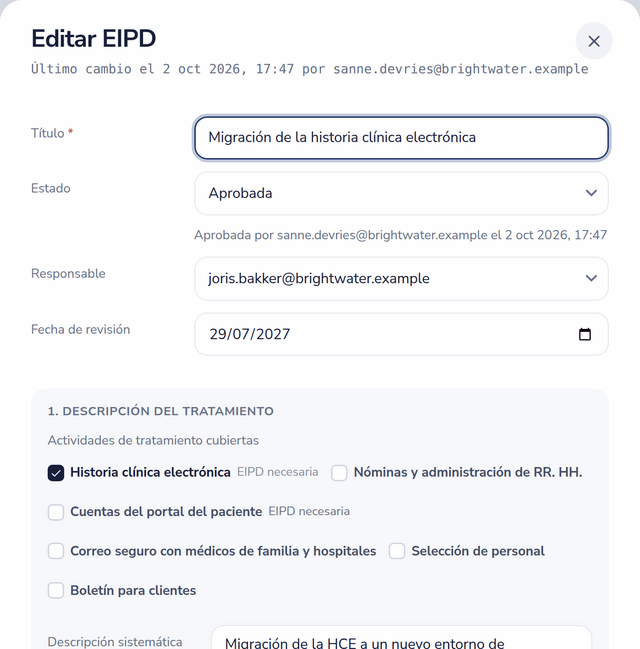
Evaluación de impacto relativa a la protección de datos con estado, sello de aprobación, responsable, fecha de revisión y las actividades de tratamiento que abarca
Una EIPD con su sello de aprobación, responsable, fecha de revisión y las actividades que abarca.

Volver a la visión general de Dazr Compliance › | Regístrate gratis ›

Preguntas frecuentes sobre ISO 27701.

¿Necesitamos primero ISO 27001?

Con la edición de 2019, sí: amplía un SGSI ISO 27001. La edición de 2025 es independiente, aunque la mayoría de las organizaciones la siguen aplicando junto a ISO 27001. Dazr te permite activar ambos marcos; las mismas evidencias suelen servir para los dos.

¿Somos responsables, encargados o ambos?

La mayoría de las empresas SaaS B2B son encargadas del tratamiento de los datos de sus clientes y responsables de los datos de marketing y de RR. HH. Dazr te permite registrar ambos roles y gestiona los controles de los Anexos A y B en paralelo donde corresponda.

¿En qué se diferencia del RGPD?

El RGPD es la ley; ISO 27701 es un sistema de gestión certificable que ayuda a demostrar el cumplimiento. La plataforma sigue ambos: los artículos 30 y 33 del RGPD junto con los Anexos A y B de ISO 27701.

¿Dónde se alojan los datos?

Solo en la Unión Europea. Los registros del espacio de trabajo se cifran en reposo con AES-256-GCM en la capa de aplicación; los archivos de evidencias subidos dependen del cifrado en reposo del proveedor de almacenamiento. Entidad italiana, jurisdicción de la UE.

Empieza tu programa ISO 27701.