Inicio › Marcos › RGPD

Cumplimiento del RGPD, con las evidencias.

Controles RGPD periódicos y un registro de brechas con una cuenta atrás de 72 horas, gratis. Desde Pro, tus registros de actividades de tratamiento y tus EIPD están junto a los proveedores y riesgos relacionados. Alojado en la UE.

¿Cuándo tuviste conocimiento?

Orientativo. Los plazos corren desde que se tiene conocimiento; consulta tu legislación nacional y la calculadora completa para opciones como los prestadores de servicios de confianza o una fecha fija.

Artículos 6 y 9Registros de la base jurídica y comprobaciones de categorías especiales por actividad de tratamiento.
Artículo 28Registro de proveedores y subencargados con URL de DPA y fechas de revisión (Pro y Enterprise).
Artículo 30Registro de actividades de tratamiento, vinculado a los proveedores implicados.
Artículo 32Medidas técnicas y organizativas, con controles compartidos con ISO 27001 si ambos están activados.

¿Qué es el RGPD?

Reglamento General de Protección de Datos de la UE. Toda organización que trate datos personales de residentes en la UE: proveedores SaaS, comercio electrónico, sanidad, finanzas, sector público, educación.

Quién debe cumplir

  • Empresas SaaS B2B que atienden a clientes de la UE
  • Health-tech, fintech y edtech con datos personales sensibles
  • Operadores de comercio electrónico y marketing que gestionan datos de consumidores de la UE
  • Organizaciones del sector público y sin ánimo de lucro dentro del ámbito del RGPD

Controles RGPD clave cubiertos por Dazr

Artículos 6 y 9Registros de la base jurídica y comprobaciones de categorías especiales por actividad de tratamiento.
Artículo 28Registro de proveedores y subencargados con URL de DPA y fechas de revisión (Pro y Enterprise).
Artículo 30Registro de actividades de tratamiento, vinculado a los proveedores implicados.
Artículo 32Medidas técnicas y organizativas, con controles compartidos con ISO 27001 si ambos están activados.
Artículos 33-34Registro de brechas con campos de notificación al regulador y cuenta atrás de 72 horas.
Artículo 35Registro de EIPD vinculado a actividades de tratamiento y riesgos, además de una revisión recurrente.

Qué buscan los auditores

Las autoridades de control toman muestras de evidencias: que el RAT esté al día, que exista un registro de brechas y esté relleno, que los cambios de subencargados sigan el preaviso y que haya EIPD para los tratamientos de alto riesgo. La plataforma guarda cada una.

Cómo te ayuda Dazr con el RGPD

Con Dazr Compliance puedes:

  • Lleva el registro de actividades de tratamiento en el registro del artículo 30, o vincula tu RAT actual y revísalo con la periodicidad prevista
  • Gestiona el registro de brechas con gravedad, marcas de tiempo, bloque de notificación al regulador y causa raíz
  • Mantén el registro de subencargados con URL de DPA, fechas de revisión e indicadores de vencimiento del contrato (Pro y Enterprise)
  • Sigue las EIPD como controles recurrentes por cada actividad de tratamiento de alto riesgo
  • Entrega a la autoridad de control un registro de auditoría claro cuando haga un muestreo
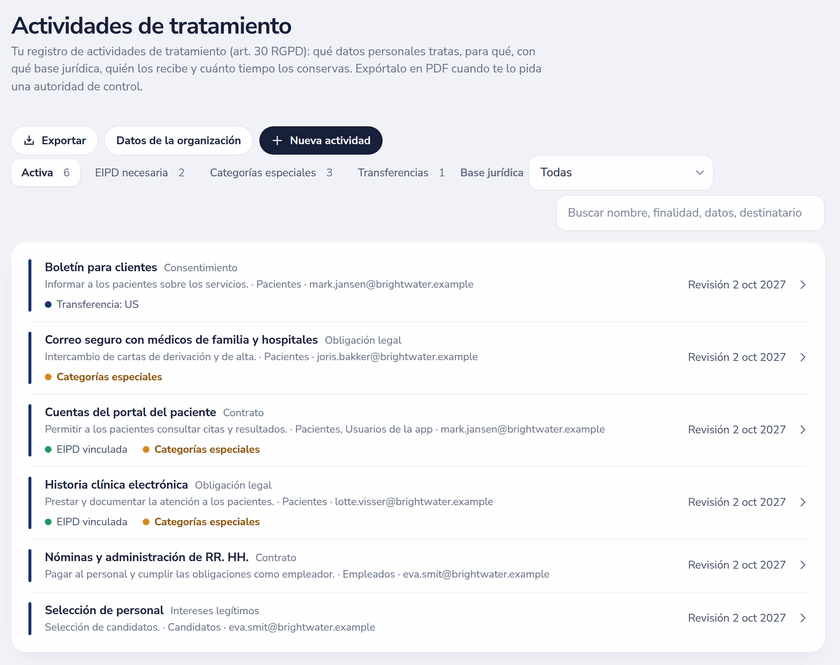
Registro de actividades de tratamiento del artículo 30 del RGPD con base jurídica, interesados, categorías especiales, transferencias y EIPD vinculadas
Actividades de tratamiento con base jurídica, transferencias y EIPD.

Volver a la visión general de Dazr Compliance › | Regístrate gratis ›

Preguntas frecuentes sobre el RGPD.

¿Presenta Dazr por mí la notificación de la brecha a la autoridad de control?

No. Dazr guarda los campos de notificación del artículo 33, registra la hora de cada cambio de estado y muestra una cuenta atrás de 72 horas en el incidente, pero la notificación en sí se hace en el portal de tu autoridad. Calcula un plazo con la calculadora de plazos de notificación gratuita.

¿Puedo usar Dazr junto con un DPD externo?

Sí. Registra el nombre y el correo del DPD en el perfil de cumplimiento y añádelo como miembro (o como auditor de solo lectura) para que vea los registros y reciba recordatorios.

¿Dónde se alojan los datos?

Solo en la Unión Europea. Los registros del espacio de trabajo se cifran en reposo con AES-256-GCM en la capa de aplicación; los archivos de evidencias subidos dependen del cifrado en reposo del proveedor de almacenamiento.

¿Es Dazr un subencargado?

Sí. Somos un subencargado italiano tuyo en virtud del artículo 28 del RGPD; el DPA de /legal/dpa se activa automáticamente al crear un espacio de trabajo y publicamos la lista vigente de subencargados en /legal/subprocessors.

Empieza tu programa RGPD.