¿Qué es el EU AI Act?
EU AI Act (Reglamento (UE) 2024/1689). Proveedores y responsables del despliegue de sistemas de IA comercializados en el mercado de la UE: desarrolladores de IA de uso general, proveedores de IA de alto riesgo en seguridad, contratación, educación, calificación crediticia, identificación biométrica, aplicación de la ley, migración, justicia, y cualquier responsable del despliegue que use una IA de alto riesgo en esos sectores.
Cuándo se aplica el AI Act
A 1 de octubre de 2026. El Digital Omnibus sobre IA, Reglamento (UE) 2026/1744, se publicó en el Diario Oficial el 24 de julio de 2026 y entró en vigor el 27 de julio de 2026. Aplazó los plazos de alto riesgo; los hitos anteriores se mantienen como estaban.
- 2 de febrero de 2025: prácticas prohibidas (artículo 5).
- 2 de agosto de 2025: obligaciones para los modelos de IA de uso general.
- 2 de agosto de 2026: la mayoría de las obligaciones de transparencia (artículo 50), gobernanza y sanciones.
- 2 de diciembre de 2027: sistemas de IA de alto riesgo enumerados en el Anexo III (empleo, educación, crédito, servicios esenciales, biometría, infraestructuras críticas, aplicación de la ley, migración, justicia). Antes, 2 de agosto de 2026.
- 2 de agosto de 2028: IA de alto riesgo que es un producto o un componente de seguridad según la legislación de armonización del Anexo I. Antes, 2 de agosto de 2027.
Fuentes: Reglamento (UE) 2024/1689 en EUR-Lex y Reglamento (UE) 2026/1744 en EUR-Lex. Lee el calendario del AI Act tras el Digital Omnibus para saber qué cambió y por qué.
Quién debe cumplir
- Proveedores de sistemas de IA de alto riesgo enumerados en el Anexo III (empleo, educación, crédito, identificación biométrica, infraestructuras críticas, justicia, migración)
- Proveedores de modelos de IA de uso general, incluidos los de riesgo sistémico
- Proveedores de sistemas de IA con obligaciones de transparencia del artículo 50, como chatbots y generadores de texto, imágenes, audio o vídeo, incluidas las funciones de IA en apps y dispositivos corrientes
- Toda organización que usa IA en el trabajo, para la alfabetización en IA (artículo 4)
- Responsables del despliegue de sistemas de IA de alto riesgo en sus propias operaciones
- Importadores y distribuidores de sistemas de IA en el mercado de la UE
- Autoridades públicas que despliegan IA en contextos regulados
Tu rol, tu riesgo, tu plan
El AI Act ordena las obligaciones según tu rol (proveedor o responsable del despliegue) y el riesgo del sistema. Encuentra tu fila:
| Tu rol y el riesgo | Qué se aplica | Plan de Dazr |
|---|---|---|
| Responsable del despliegue de IA de riesgo mínimo o limitado: usas herramientas de IA de otros, como un asistente de IA o la IA de tu CRM | Alfabetización en IA del personal (artículo 4), ninguna práctica prohibida (artículo 5) y aviso cuando publiques ultrasuplantaciones o textos escritos por IA sobre asuntos de interés público (artículo 50) | Todos los planes, incluido Free |
| Proveedor de una función de riesgo limitado (artículo 50): un chatbot, asistente o generador de texto, imágenes, audio o vídeo en tu propia app o dispositivo | Artículos 4 y 5, además del artículo 50: informar a las personas de que interactúan con IA y marcar el contenido generado en un formato legible por máquina. Sin evaluación de la conformidad ni marcado CE según el AI Act | Todos los planes, incluido Free |
| Responsable del despliegue de IA de alto riesgo (anexo III), como la criba de CV o la evaluación de solvencia | Artículo 26: uso según las instrucciones, supervisión humana, conservar los registros, informar a los trabajadores y a las personas afectadas; una evaluación de impacto en los derechos fundamentales (artículo 27) para organismos públicos y algunos responsables privados | Artículo 26 en todos los planes; la evaluación de impacto en Enterprise |
| Proveedor de IA de alto riesgo (anexo III, o componente de seguridad de un producto del anexo I) | Artículos 9-20: gestión de riesgos, gobernanza de datos, documentación técnica, registros, supervisión humana, gestión de la calidad, evaluación de la conformidad, marcado CE, registro en la base de datos de la UE, seguimiento poscomercialización y notificación de incidentes graves | Enterprise |
| Proveedor de un modelo de IA de uso general (GPAI) | Artículo 53: documentación técnica, información para proveedores posteriores, una política de derechos de autor y un resumen del contenido de entrenamiento; además el artículo 55 para modelos con riesgo sistémico | Enterprise |
Dónde encaja una función de IA en un producto corriente. La mayoría de los fabricantes de software y dispositivos que añaden IA, por ejemplo un chatbot de soporte o un asistente de redacción sobre un modelo de lenguaje alojado, son proveedores de un sistema de IA de riesgo limitado. Se les aplica el artículo 50, no las normas de alto riesgo, salvo que la función sirva a un fin del anexo III o sea un componente de seguridad de un producto regulado. Usar el modelo de otro no te convierte en proveedor de un modelo GPAI. Esto cabe en todos los planes, incluido Free.
Controles clave del EU AI Act cubiertos por Dazr
Qué buscan los auditores
Las autoridades de vigilancia del mercado comprueban tres cosas: que clasificaste correctamente tu sistema (prohibido / alto riesgo / limitado / mínimo), que la documentación técnica del Anexo IV existe y está actualizada, y que el seguimiento poscomercialización y la notificación de incidentes graves (artículo 73) funcionan de verdad. Dazr guarda las evidencias.
Cómo te ayuda Dazr con el EU AI Act
Con Dazr Compliance puedes:
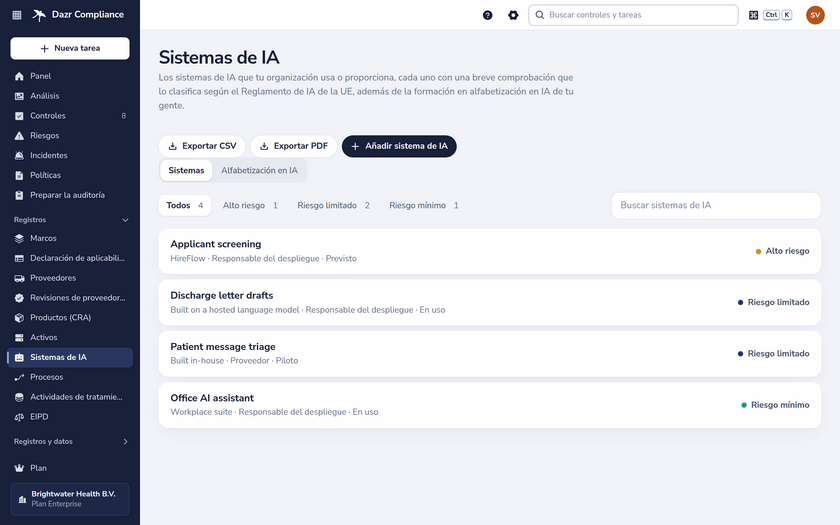
- Lleva un inventario de los sistemas de IA que proporcionas o despliegas, con rol, personas usuarias y datos, y clasifica cada uno con una breve comprobación guiada que muestra los motivos y los controles aplicables
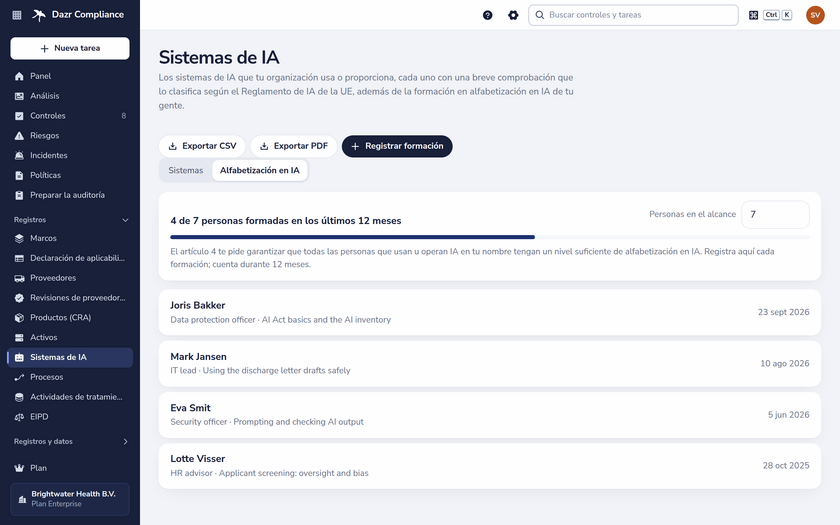
- Registra quién recibió formación en alfabetización en IA, cuándo y sobre qué, con el certificado, y consulta la cobertura de los últimos 12 meses (artículo 4)
- Exporta el inventario de IA y los registros de formación en CSV o PDF
- Guarda los enlaces a la documentación técnica del Anexo IV y actualízala con la periodicidad prevista
- Gestiona el sistema de gestión de riesgos como controles recurrentes según el artículo 9
- Sigue las métricas y revisiones del seguimiento poscomercialización según el artículo 72
- Registra los incidentes graves en el registro de incidentes con marcas de tiempo y referencias del expediente de la autoridad, conforme a los plazos del artículo 73
- Entrega a la autoridad de vigilancia del mercado un registro de auditoría en un único PDF o una vista de solo lectura
Volver a la visión general de Dazr Compliance › | Regístrate gratis ›