Los relojes del RGPD y NIS2
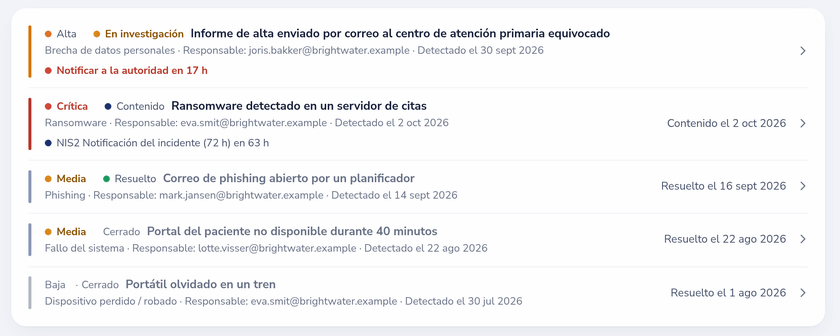
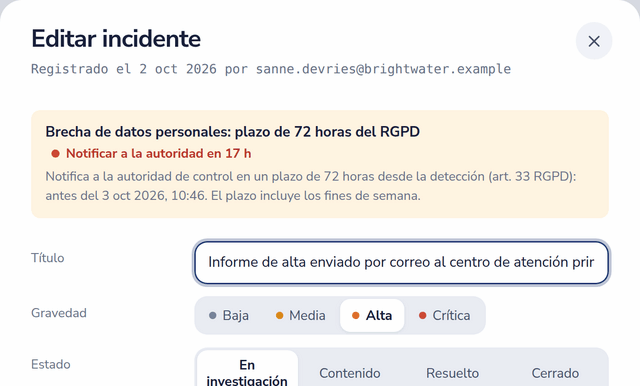
Cada incidente muestra una cuenta atrás desde el momento en que tuviste conocimiento de él. Una brecha de datos personales activa el reloj del artículo 33 del RGPD: 72 horas para notificar a la autoridad de control, fines de semana incluidos. Un incidente significativo de NIS2 activa los hitos del artículo 23: una alerta temprana en 24 horas, una notificación del incidente en 72 horas y un informe final en un mes. Registra cuándo se envió cada uno y el reloj pasa al siguiente.
Dazr registra los campos y las marcas de tiempo; la presentación se sigue haciendo en el portal de tu propia autoridad. Prueba la calculadora de plazos de notificación de brechas gratuita.
¿Es significativo según NIS2?
El verificador de incidentes significativos recorre los criterios del Reglamento de Ejecución (UE) 2024/2690 para las entidades de infraestructura digital y proveedores digitales que cubre, usando los tipos de entidad y el volumen de negocio de tu perfil de cumplimiento. El resultado, los criterios coincidentes y la hora de la comprobación se guardan junto con el incidente, y un resultado significativo activa los hitos de NIS2. En este sitio también hay un verificador de incidentes significativos NIS2 gratuito.
Qué contiene un registro de incidente
- Tipo (doce, desde brecha de datos y ransomware hasta incidentes de proveedores y físicos), gravedad y estado, de en investigación a cerrado.
- Cuándo ocurrió, se detectó, se contuvo, se erradicó y se resolvió, y quién lo hizo.
- Los campos del artículo 33: tipos de datos afectados y número aproximado de interesados, posibles consecuencias, medidas adoptadas, contacto del DPD, la autoridad, la fecha de notificación y la referencia del expediente, y si se notificó a los interesados.
- Una cronología de eventos, causa raíz, mitigación y lecciones aprendidas, con un vínculo a un control o una tarea correctiva.
- Un gráfico de incidentes por gravedad en el registro, y el registro en exportaciones a Excel y CSV.
Un portal público de notificación de brechas
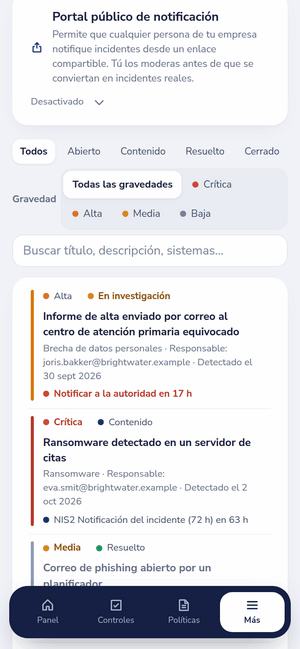
En Enterprise, un administrador activa una página de notificación y comparte su enlace. Cualquiera puede notificar una sospecha de brecha sin cuenta: preguntas sencillas y subida de una captura de pantalla. Una lista de dominios de correo permitidos, una comprobación de prueba de trabajo y límites por hora y por día mantienen fuera el spam. Las notificaciones llegan a una cola que tu responsable de seguridad aprueba y pasa al registro de incidentes, o rechaza.
En el móvil cuando importa
El portal funciona en el móvil, en inglés, neerlandés, italiano, alemán, francés, español y polaco, para los momentos en que un incidente no espera a un portátil. Se asignan incidentes a los miembros, los auditores añaden notas y, en Enterprise, los webhooks envían los eventos de incidentes a tu sistema de ticketing o de chat.