El registro de actividades de tratamiento
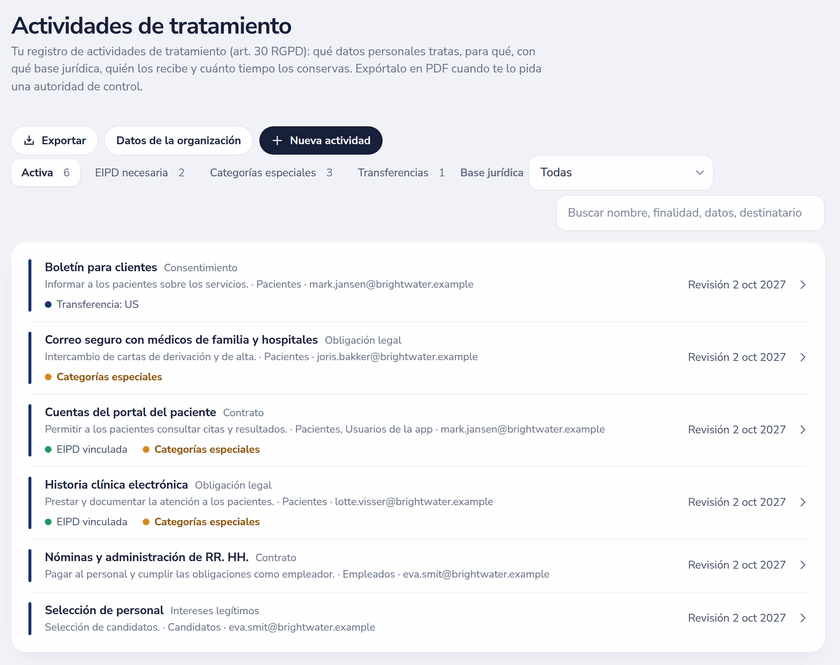
Cada actividad de tratamiento recoge lo que el RGPD exige en el artículo 30: el rol (responsable o encargado), los fines, la base jurídica según el artículo 6, los interesados, las categorías de datos, los destinatarios internos y externos, la conservación, las medidas de seguridad y el origen de los datos. Los datos de la organización, como el responsable, un representante y el DPD, se rellenan una vez y se reutilizan.
- Al elegir el interés legítimo, se pide una breve nota de interés legítimo antes de guardar.
- Los datos de categoría especial piden la condición del artículo 9; los datos sobre infracciones penales también se marcan.
- Las transferencias indican el país y la garantía: decisión de adecuación, cláusulas contractuales tipo, normas corporativas vinculantes o una excepción.
- Cada actividad tiene fecha de última revisión y de próxima revisión, y muestra cuándo vence su revisión anual.
- Filtra por EIPD necesaria, categorías especiales, transferencias o base jurídica, y busca por nombres, fines, datos y destinatarios.
Cribado de EIPD y registro de EIPD
El cribado por actividad comprueba los nueve criterios que usan las autoridades de control (evaluación o puntuación, decisiones automatizadas, observación sistemática, datos sensibles, gran escala, cruce de conjuntos de datos, interesados vulnerables, tecnología innovadora, bloqueo de un derecho o servicio) y los tres supuestos del artículo 35.3. Cuando hace falta una EIPD, la actividad lo indica.
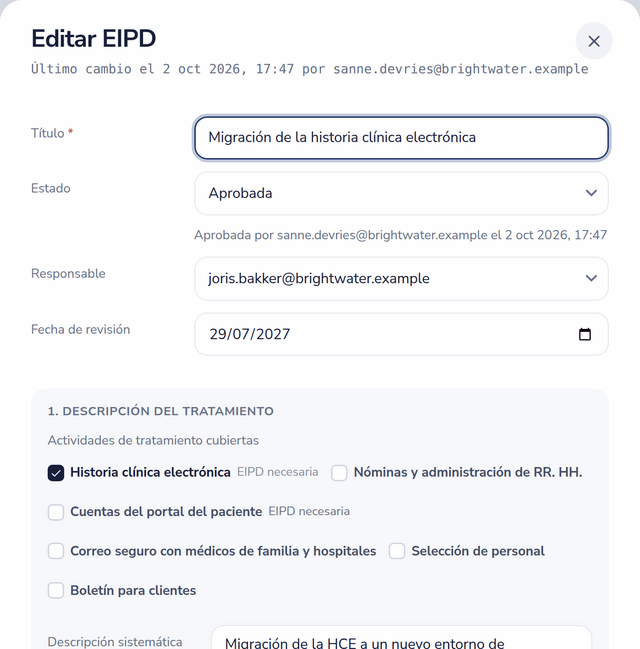
Una EIPD recoge el tratamiento que abarca, la necesidad y la proporcionalidad, los riesgos con su probabilidad, gravedad y medidas, el riesgo residual, el asesoramiento del DPD y si se siguió, y cualquier consulta previa. El estado va de borrador a en revisión y a aprobada; la aprobación se sella con quién y cuándo, y una EIPD aprobada pasa a revisión pendiente cuando vence su fecha de revisión.
Vinculado a proveedores, riesgos y controles
- Las actividades apuntan a los proveedores y activos que tratan los datos, de modo que el registro y la lista de proveedores se mantienen coherentes.
- Los riesgos de una EIPD pueden apuntar a riesgos del registro de riesgos, que entonces muestran qué EIPD los referencian.
- Las actividades se vinculan a controles y aparecen en el mismo grafo de vínculos que los riesgos, las políticas y los procesos.
- Los auditores de Pro y Enterprise leen el registro y las EIPD en su propio portal.
Exporta cuando la autoridad lo pida
Exporta el registro de actividades de tratamiento y cada EIPD en PDF, o los registros en Excel y CSV. El registro de actividad anota cada cambio en una actividad o EIPD con quién y cuándo.