El registro de proveedores y subencargados
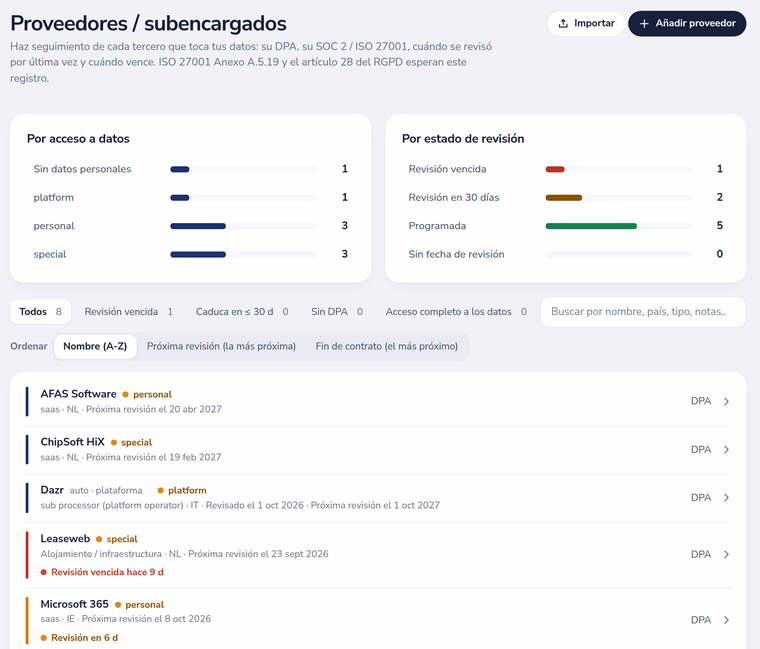
El Anexo A.5.19 de ISO 27001 y el artículo 28 del RGPD esperan ambos un registro de los terceros de los que dependes. Cada proveedor registra su tipo (SaaS, alojamiento, pagos y más), país, los datos a los que puede acceder (ninguno, personales o de categoría especial), un enlace a su DPA y a sus certificados, como ISO 27001 o SOC 2, notas, una fecha de próxima revisión y una fecha de vencimiento del contrato.
- Dos gráficos muestran los proveedores por acceso a datos y por estado de revisión: vencida, pendiente en 30 días, programada o sin fecha.
- Filtra por revisión vencida, contrato que vence en 30 días, sin DPA o acceso completo a datos; ordena por nombre, próxima revisión o vencimiento del contrato.
- Las revisiones de proveedores pendientes llegan en el mismo resumen diario que las evidencias que caducan.
El inventario de activos
Un único inventario para hardware, aplicaciones, bases de datos y otros activos, cada uno con un responsable, una criticidad y una clasificación. Los activos se vinculan a actividades de tratamiento, riesgos, procesos y controles, para que veas qué depende de qué.
Importación, exportación y página de confianza
- Descarga los registros de proveedores y activos en Excel y CSV desde Basic.
- En Enterprise, importa registros existentes desde Excel o CSV con mapeo de columnas y vista previa.
- Elige qué proveedores aparecen como subencargados en tu página de confianza pública.
- Los auditores leen ambos registros en su propio portal; los eventos de proveedores salen como webhooks en Enterprise.