¿Qué exige la Ley 264/2025?
La Ley 264/2025 de ciberseguridad transpone NIS2 en Chequia y sustituyó a la Ley 181/2014 el 1 de noviembre de 2025. El proveedor de un servicio que cumple las condiciones lo notifica en un plazo de 60 días a la Agencia Nacional de Ciberseguridad y Seguridad de la Información (NÚKIB), que decide sobre su registro como servicio regulado. En los 30 días siguientes a esa decisión, el proveedor comunica sus datos de contacto y complementarios, y los cambios en 14 días. Las notificaciones pasan por el Portál NÚKIB.
Régimen superior o inferior
- Régimen superior: los proveedores con una importancia económica, social o de seguridad significativa siguen el decreto 409/2025, con un sistema de gestión completo, roles de seguridad, evaluación de riesgos, auditorías y medidas técnicas.
- Régimen inferior: el resto de proveedores sigue el decreto 410/2025, un conjunto más breve de medidas mínimas con un resumen de medidas que se actualiza cada año.
- Plazo: las medidas de seguridad y la notificación de incidentes deben estar implantadas en el plazo de un año desde la decisión de registro.
En Dazr registras tu régimen en un solo control. Los controles del otro régimen se marcan como no aplicables en la declaración de aplicabilidad, con la decisión de registro como motivo.
Lo que obtienes en Dazr
Cada control indica su sección, por ejemplo decreto 409/2025 § 8, y convierte sus requisitos en pasos con una periodicidad de revisión por defecto.
Notificar incidentes al NÚKIB o al Národní CERT
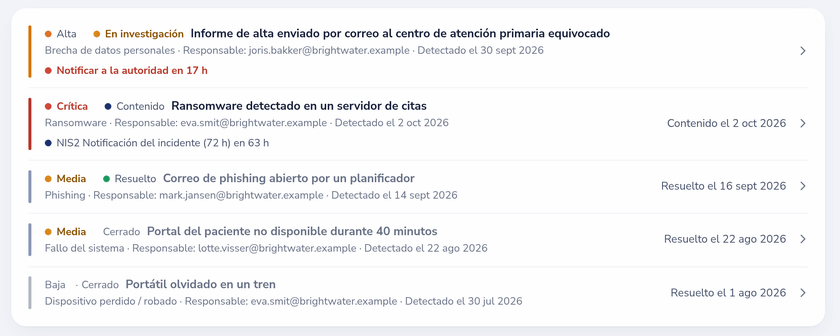
Según el § 16 de la Ley 264/2025, se debe enviar una notificación inicial sin dilación indebida y en las 24 horas siguientes a la detección del incidente. Un incidente con impacto significativo exige además una notificación en las 72 horas siguientes a la detección, un informe intermedio a petición y un informe final en los 30 días siguientes a la notificación. Los proveedores del régimen superior notifican al NÚKIB y los del régimen inferior notifican al Národní CERT los incidentes con impacto significativo, en ambos casos a través del Portál NÚKIB. Con el marco NÚKIB activado, el registro de incidentes de Dazr lleva la cuenta atrás de cada uno de estos plazos.
Los decretos junto a NIS2
Cada medida en Dazr indica los controles de ISO 27001 y el artículo de NIS2 que le corresponden. Activa el marco NÚKIB junto a NIS2 o ISO 27001 y vincula las mismas evidencias a cada uno.
| Área | Régimen superior (409/2025) | Régimen inferior (410/2025) | NIS2 |
|---|---|---|---|
| Gobernanza y roles | § 3 a § 6 | § 3 y § 4 | Art. 20; art. 21, apdo. 2, letra a) |
| Activos, riesgos y proveedores | § 7 a § 9 | § 3 | Art. 21, apdo. 2, letras a) y d) |
| Personas y concienciación | § 10 | § 5 | Art. 20, apdo. 2; art. 21, apdo. 2, letras g) e i) |
| Cambios, adquisición y acceso | § 11 a § 13 | § 7 | Art. 21, apdo. 2, letras e) e i) |
| Incidentes y continuidad | § 14 y § 15 | § 6, § 10 y § 14 | Art. 21, apdo. 2, letras b) y c); art. 23 |
| Auditoría y revisión | § 16 | § 3 (revisión anual de la eficacia) | Art. 21, apdo. 2, letra f) |
| Medidas técnicas | § 17 a § 27 | § 7 a § 9 y § 11 a § 13 | Art. 21, apdo. 2, letras b), e), h) y j) |
Cómo te ayuda Dazr con las medidas del NÚKIB
Con Dazr Compliance puedes:
- Registrar la decisión de registro, tu régimen y el plazo de un año, y mantener al día los datos comunicados
- Llevar las medidas de tu régimen según el calendario, con responsables, evidencias, recordatorios y un aviso semanal de retrasos
- Guardar las aprobaciones y la formación de la alta dirección
- Notificar los incidentes a tiempo: el registro de incidentes lleva la cuenta atrás de los plazos de 24 horas, 72 horas y 30 días
- Dar a tu auditor un acceso de solo lectura y limitado en el tiempo, o entregarle una pista de auditoría en PDF
Fuentes: Ley 264/2025 de ciberseguridad, decreto 409/2025, decreto 410/2025, NÚKIB, notificación de incidentes, Portál NÚKIB.