Inicio › Marcos › Cyber Resilience Act

Software de cumplimiento del Cyber Resilience Act para fabricantes de productos conectados.

Un registro de productos con clasificación según los anexos III y IV, SBOM con comprobación de vulnerabilidades conocidas, plazos de notificación del artículo 14 con borradores de texto, documentación técnica y la declaración UE de conformidad, todo en un registro de evidencias sellado. La obligación de notificar se aplica desde el 11 de septiembre de 2026. Incluido en Pro, 99 € al mes.

De un vistazo

  • Artículo 13: Evaluación de riesgos, diseño seguro, un periodo de soporte de al menos cinco años, SBOM y gestión de vulnerabilidades.
  • Artículo 14: Notificar vulnerabilidades explotadas activamente e incidentes graves: 24 horas, 72 horas, informe final.
  • Artículos 28 a 32: Evaluación de la conformidad por clase de producto, documentación técnica, declaración UE de conformidad y marcado CE.
  • Artículos 19 a 24: Importadores, distribuidores y administradores de software de código abierto.

En esta página

  1. ¿Qué es el Cyber Resilience Act?
  2. Cuándo se aplica el CRA
  3. Quién debe cumplir
  4. Clases de productos y evaluación de la conformidad
  5. Notificación del artículo 14
  6. Cómo ayuda Dazr con el CRA
  7. Un registro de evidencias sellado
  8. Verificar un sello

¿Qué es el Cyber Resilience Act?

El Cyber Resilience Act (Reglamento (UE) 2024/2847) establece normas de ciberseguridad para los productos con elementos digitales: hardware y software que se conectan a un dispositivo o a una red, incluido su tratamiento remoto de datos. Los fabricantes diseñan los productos según los requisitos esenciales del anexo I, gestionan las vulnerabilidades durante todo el periodo de soporte, notifican los eventos de seguridad graves y demuestran la conformidad antes de colocar el marcado CE.

Cuándo se aplica el CRA

  • 10 de diciembre de 2024: entrada en vigor del Reglamento.
  • 11 de junio de 2026: normas sobre organismos notificados (capítulo IV).
  • 11 de septiembre de 2026: notificación de vulnerabilidades explotadas activamente e incidentes graves (artículo 14), también para productos introducidos en el mercado antes del 11 de diciembre de 2027.
  • 11 de diciembre de 2027: todas las demás obligaciones, incluidos los requisitos esenciales, la evaluación de la conformidad y el marcado CE.

ENISA abrió la plataforma única de notificación el 11 de septiembre de 2026. La Comisión describió las categorías de productos importantes y críticos en el Reglamento de Ejecución (UE) 2025/2392 y publicó en julio de 2026 orientaciones sobre la aplicación del CRA. Fuente: Reglamento (UE) 2024/2847 en EUR-Lex.

Quién debe cumplir

  • Fabricantes de hardware y software introducidos en el mercado de la UE, de pago o gratuitos, en el marco de una actividad comercial
  • Importadores y distribuidores, que comprueban el marcado CE, la documentación y los datos de contacto antes de vender
  • Quien vende un producto con su propio nombre o lo modifica sustancialmente pasa a ser fabricante
  • Administradores de software de código abierto, con un régimen propio más ligero (artículo 24)

Clases de productos y evaluación de la conformidad

Categoría por defectoLa mayoría de los productos. Control interno (módulo A): usted evalúa la conformidad y conserva la documentación técnica.
Importante, clase IAnexo III, por ejemplo gestores de contraseñas, VPN, routers, sistemas operativos y productos de seguridad para el hogar inteligente. Módulo A solo si se aplican íntegramente normas armonizadas, especificaciones comunes o un esquema de certificación; de lo contrario, un organismo notificado.
Importante, clase IIHipervisores y entornos de ejecución de contenedores, cortafuegos y detección de intrusiones, chips a prueba de manipulaciones. Un organismo notificado (módulos B y C o H) o un certificado europeo de ciberseguridad.
CríticoAnexo IV: cajas de seguridad de hardware, pasarelas de contadores inteligentes, tarjetas inteligentes y elementos seguros. Un certificado europeo de ciberseguridad cuando lo exija un acto delegado; si no, los procedimientos de la clase II.

El criterio es la funcionalidad principal del producto. El software libre y de código abierto del anexo III puede usar el control interno si su documentación técnica es pública.

Notificación del artículo 14

  • Alerta temprana en 24 horas desde que tiene conocimiento de una vulnerabilidad explotada activamente o de un incidente grave.
  • Notificación en 72 horas, con la naturaleza de la explotación o del incidente y las medidas adoptadas.
  • Informe final a más tardar 14 días después de que haya una corrección disponible para una vulnerabilidad, o un mes después de la notificación de un incidente.

Las notificaciones se presentan a través de la plataforma única de notificación de ENISA al CSIRT designado como coordinador en el Estado miembro de su establecimiento principal. También informa a las personas usuarias afectadas.

Principales controles del CRA cubiertos por Dazr

Artículo 13Evaluación de riesgos de ciberseguridad, diligencia debida con los componentes de código abierto, periodo de soporte, identificación del producto e información para las personas usuarias.
Anexo I, parte IRequisitos esenciales: sin vulnerabilidades explotables conocidas, seguro por defecto, actualizaciones de seguridad, control de acceso, protección de datos, registro, borrado seguro.
Anexo I, parte IIGestión de vulnerabilidades: SBOM, corrección sin demora, pruebas de seguridad, avisos, divulgación coordinada de vulnerabilidades, distribución segura de actualizaciones.
Artículo 14Notificación de vulnerabilidades explotadas activamente e incidentes graves, e información a las personas usuarias.
Artículos 28 a 32Declaración UE de conformidad, marcado CE, documentación técnica (anexo VII) y el procedimiento de evaluación de la conformidad.
Artículos 19 a 24Importadores, distribuidores, modificación sustancial y administradores de software de código abierto.

Cómo ayuda Dazr con el CRA

Dazr Compliance es una plataforma de gestión del cumplimiento (software GRC) alojada en la UE para organizaciones europeas de cualquier tamaño, desde un equipo de cinco personas hasta la gran empresa. El Cyber Resilience Act es uno de sus doce marcos: 42 controles recurrentes y un módulo de productos. En la práctica, esto significa:

  • Un registro de productos con versiones, periodo de soporte, procedimiento de conformidad, marcado CE y estado de la declaración
  • Una clasificación guiada según el artículo 2 y los anexos III y IV que muestra qué procedimientos de conformidad están permitidos
  • Subida de SBOM (CycloneDX o SPDX en JSON) con componentes, licencias y comprobación de vulnerabilidades conocidas en OSV.dev
  • Vulnerabilidades con identificadores CVE y GHSA, versiones afectadas y corregidas y estado de divulgación
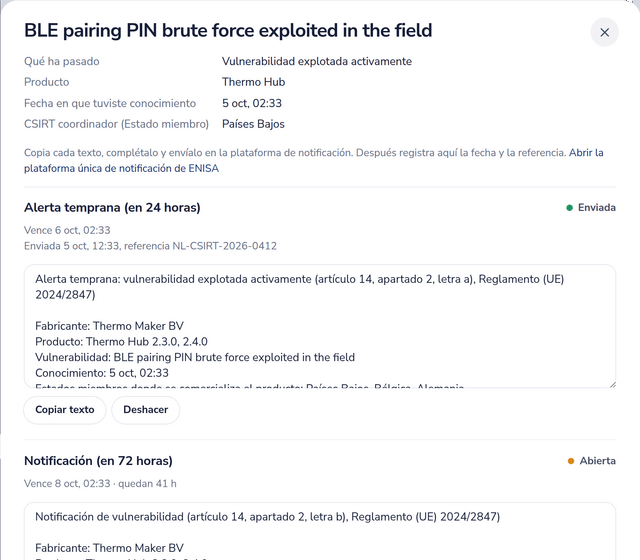
  • Notificaciones del artículo 14 con plazos en tiempo real para 24 horas, 72 horas y el informe final, un borrador de texto por fase y recordatorios por correo electrónico
  • Documentación técnica (anexo VII) y declaración UE de conformidad (anexo V) en PDF, además de una política de divulgación coordinada de vulnerabilidades para aprobar en Políticas
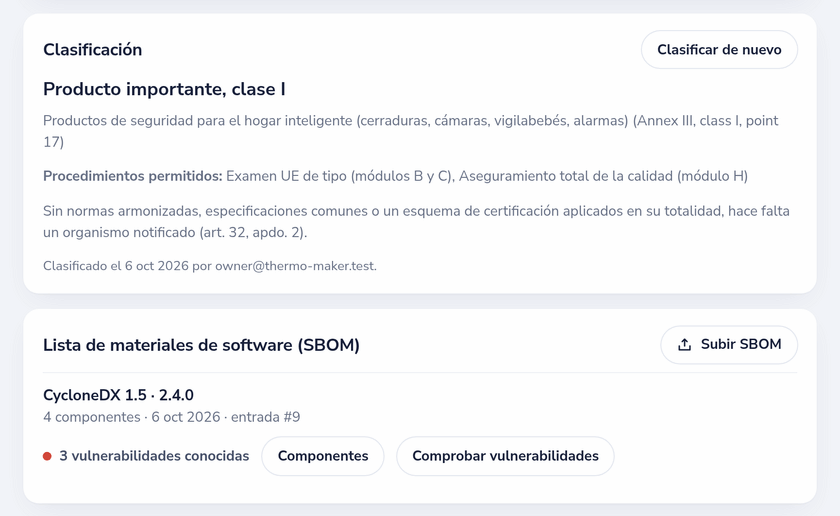
Un producto en el registro CRA: clasificación de clase I con los procedimientos de conformidad permitidos, y su SBOM con vulnerabilidades conocidas
Clasificación, procedimiento de conformidad y SBOM de cada producto.
Una notificación del artículo 14 de una vulnerabilidad explotada activamente, con la alerta temprana presentada y el plazo de notificación en curso
Cada fase del artículo 14 con su plazo y un borrador para presentar.

Un registro de evidencias sellado

Todo lo que registra en el módulo CRA se convierte en una entrada de su registro de evidencias: productos, clasificaciones, SBOM, versiones y parches, vulnerabilidades, notificaciones y documentos generados. Cada entrada se cifra con hash SHA-256, incluye el hash de la entrada anterior y la firma Dazr. Las entradas nunca se editan; una corrección es una entrada nueva que remite a la antigua. Si se modifica, elimina o reordena una entrada, la verificación falla.

  • El portal verifica a petición toda la cadena y cada firma
  • Un paquete de evidencias contiene las entradas, los archivos, las firmas, las claves públicas, un resumen legible en PDF y un pequeño verificador que funciona sin conexión
  • Las autoridades de vigilancia del mercado y los organismos notificados pueden comprobar el paquete sin acceso a su espacio de trabajo

«Sellado por Dazr» significa que la clave de firma de Dazr confirma el contenido, el orden y la hora. No es un sello electrónico cualificado ni un sello de tiempo cualificado según eIDAS.
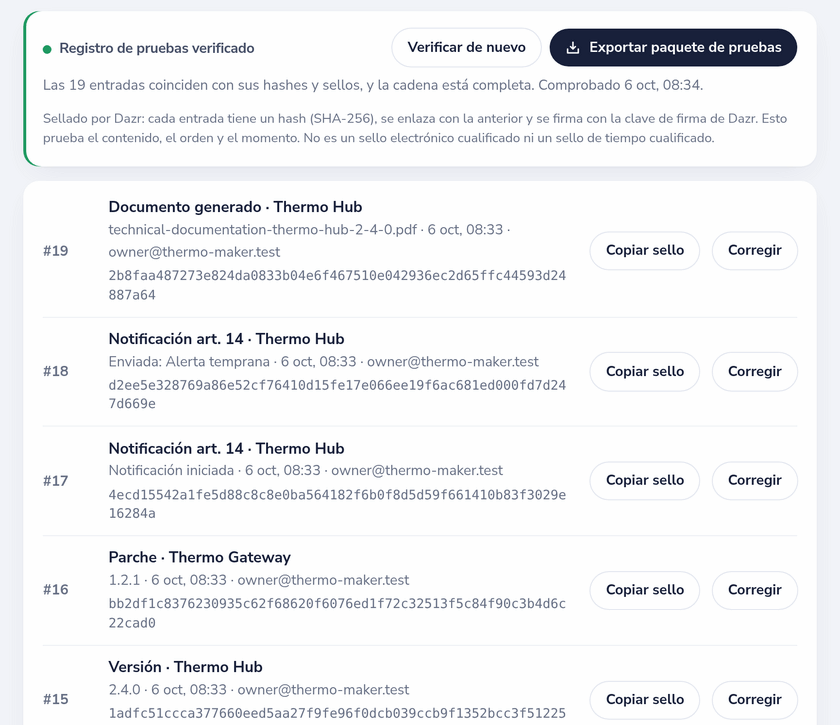
El registro de evidencias verificado: cada entrada con su número, tipo, producto y hash SHA-256
Una cadena verificada de entradas selladas, lista para exportar.

Verificar un sello

Pegue un sello, el manifest.jws de un paquete de evidencias o el hash de una entrada. Dazr comprueba la firma y confirma si la emitió. No se envía ni se muestra nada más.

Qué revisan las autoridades de vigilancia del mercado

Ante una solicitud motivada, las autoridades piden la documentación técnica, la declaración UE de conformidad y, si es necesario, la SBOM. Comprueban que la clasificación y el procedimiento de conformidad se ajustan al producto, que las vulnerabilidades se gestionaron y notificaron a tiempo y que se cumple el periodo de soporte. Dazr lo guarda todo en un solo lugar, durante al menos diez años o el periodo de soporte.

Volver a la visión general de Dazr Compliance › | Regístrate gratis ›

Preguntas sobre el Cyber Resilience Act, respondidas.

¿Cuándo se aplica el Cyber Resilience Act?

El Reglamento entró en vigor el 10 de diciembre de 2024. Las normas sobre organismos notificados se aplican desde el 11 de junio de 2026, las obligaciones de notificación del artículo 14 desde el 11 de septiembre de 2026 (también para productos introducidos antes en el mercado) y todas las demás obligaciones desde el 11 de diciembre de 2027.

¿El CRA cubre el software?

Sí. Un producto con elementos digitales es cualquier producto de software o hardware introducido en el mercado, incluidas sus soluciones de tratamiento remoto de datos. El software ofrecido solo como servicio, sin un producto introducido en el mercado, suele quedar fuera del CRA y puede estar sujeto a NIS2.

¿Dazr presenta nuestras notificaciones del artículo 14?

No. Las notificaciones se presentan a través de la plataforma única de notificación de ENISA, al CSIRT designado como coordinador en el Estado miembro de su establecimiento principal. Dazr controla los plazos de 24 horas, de 72 horas y del informe final, redacta el texto de cada fase y registra cuándo y con qué referencia lo presentó.

¿Qué formatos de SBOM podemos subir?

CycloneDX 1.2 a 1.6 y SPDX 2.2, 2.3 y 3.0 en JSON. Dazr comprueba el archivo, enumera los componentes y las licencias y puede buscar vulnerabilidades conocidas en OSV.dev. Solo se envían nombres y versiones de paquetes, y la búsqueda se puede desactivar.

¿Qué demuestra «sellado por Dazr»?

Que una entrada, con exactamente este contenido, se registró en esta posición de su registro de evidencias en el momento indicado. Cada entrada se cifra con hash, se enlaza con la anterior y la firma Dazr. No es un sello electrónico cualificado ni un sello de tiempo cualificado según eIDAS.

¿Qué plan incluye el módulo CRA?

Pro (99 € al mes, hasta 5 personas usuarias) y Enterprise (499 € al mes). Precios sin IVA, mensuales, cancelación en cualquier momento.

¿Todo listo para el Cyber Resilience Act?

El módulo CRA está incluido en Pro (99 €/mes) y Enterprise (499 €/mes), en autoservicio con Mollie, IVA excl., cancelación en cualquier momento. Free y Basic cubren ISO 27001, RGPD y NIS2. Custom es el único nivel con contrato, con precio bajo petición.