Compliance, ktorá beží ďalej.
ISO 27001, GDPR, NIS2 a osem ďalších rámcov ako opakované opatrenia s vlastníkmi, dôkazmi a pripomienkami. Lehoty incidentov, registre a prístup pre audítorov v jednom pracovnom priestore hostovanom v EÚ, pre tímy všetkých veľkostí až po veľké podniky.
Zadarmo pre jedného používateľa. Bez karty.
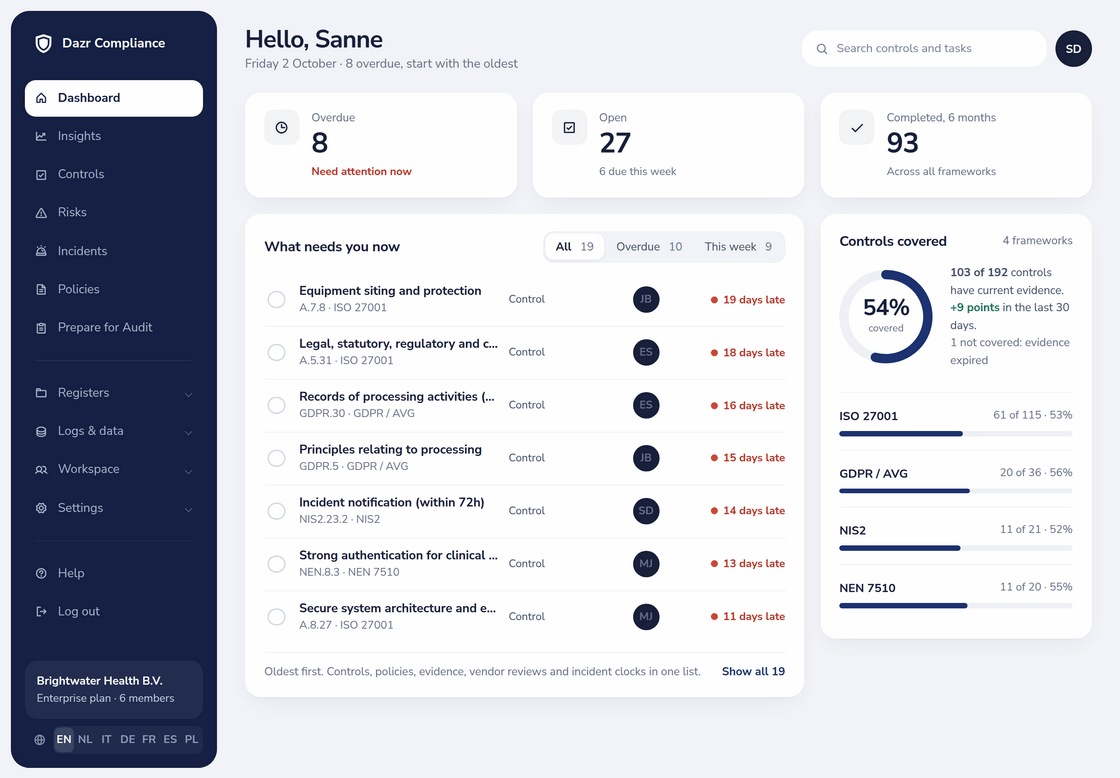
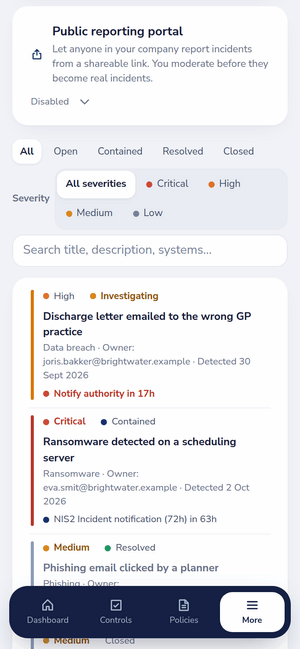
Prehľad: práca po termíne, tento týždeň a pokrytie podľa rámca. Vpravo register incidentov v telefóne.
Pridávajte rámce bez prestavby. ISO 27001:2022 obsahuje všetkých 93 opatrení prílohy A a kapitoly 4–10.
Vyberte modul a uvidíte obrazovku.
Skutočné obrazovky z ukážkového pracovného priestoru. Kliknutím na kartu prepnete.
Každé opatrenie má vlastníka a beží podľa plánu.
Každé opatrenie má popis, odporúčanie a interval revízie. Priraďte vlastníka, pripojte dôkazy a nastavte, ako dlho platia, a potom ich prepojte s rizikami, politikami a procesmi, ktoré pokrýva. Pripomienky, týždenné upomienky na opatrenia po termíne a denný súhrn vypršaní udržiavajú všetko v pohybe, s konzultantom aj bez neho.
ISMS a opatrenia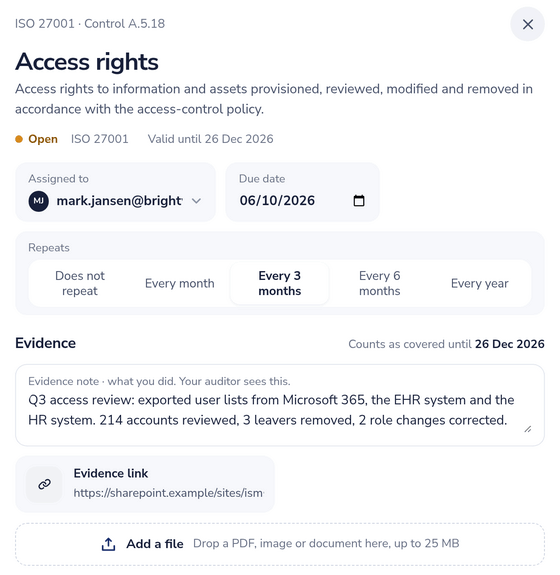
Vidieť riziko pred opatreniami aj po nich.
Hodnoťte pravdepodobnosť a dopad na päťbodových stupniciach, inherentné a zvyškové riziko vedľa seba. Zvoľte ošetrenie, vlastníka a termín. Prijatie rizika zaznamená zdôvodnenie a schvaľovateľa s časovou pečiatkou zo servera.
Riadenie rizík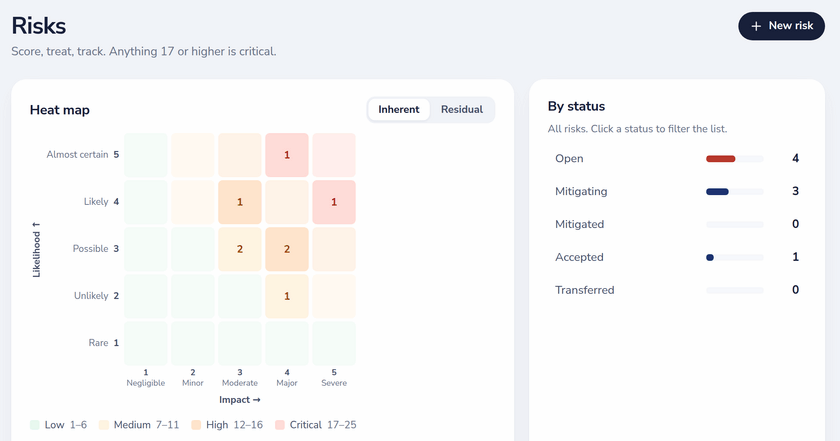
Každá lehota s odpočtom.
Zaznamenajte incident a lehoty sa spustia: 72 hodín podľa čl. 33 GDPR; 24 hodín, 72 hodín a jeden mesiac podľa NIS2. Kontrola podľa nariadenia (EÚ) 2024/2690 označí významné incidenty. V Enterprise plní vašu frontu verejná stránka na hlásenie.
Riadenie incidentov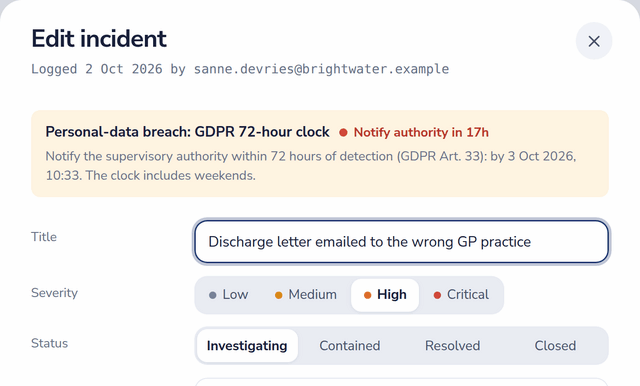
Dajte audítorovi prístup.
Pozvite audítora na 1 až 60 dní. Prihlási sa jednorazovým kódom a prečíta si každý register, s možnosťou komentovať. Exportujte schválené vyhlásenie o aplikovateľnosti a auditnú stopu v PDF; v Enterprise vyhodnotí vašu pripravenosť Prepare for Audit.
Riadenie auditov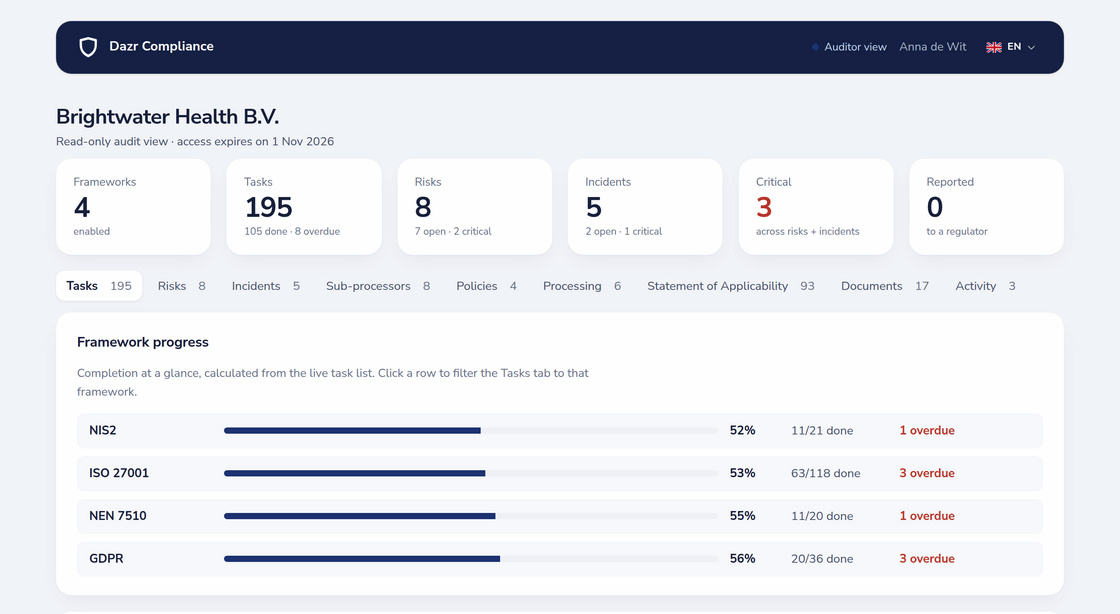
Záznamy o ochrane osobných údajov, ktoré zostávajú aktuálne.
Udržiavajte záznamy o spracovateľských činnostiach podľa čl. 30 a vaše DPIA prepojené s dodávateľmi a rizikami, ktoré za nimi stoja. Každý dodávateľ má zmluvu o spracúvaní, certifikáty, prístup k údajom a dátum revízie, ktorý vám pripomenie.
Súkromie (záznamy o spracúvaní a DPIA)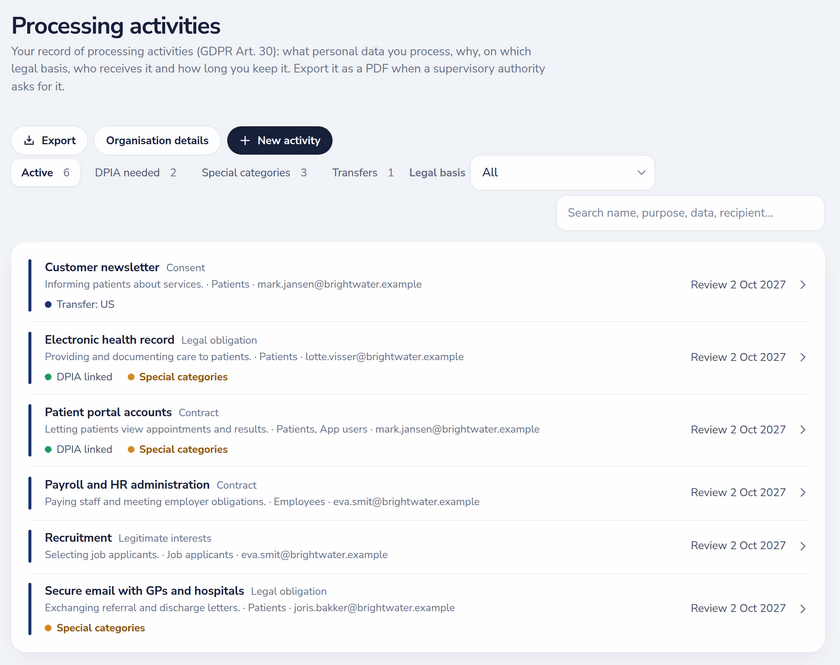
Politiky, ktoré ľudia naozaj čítajú.
Začnite šablónou, schváľte, zverejnite a pri každej verzii uvidíte, kto ju potvrdil. Na bezpečnostné dotazníky zákazníkov odpovedzte raz na stránke dôveryhodnosti a zdieľajte jeden odkaz; citlivé odpovede čakajú na vaše schválenie.
Správa politík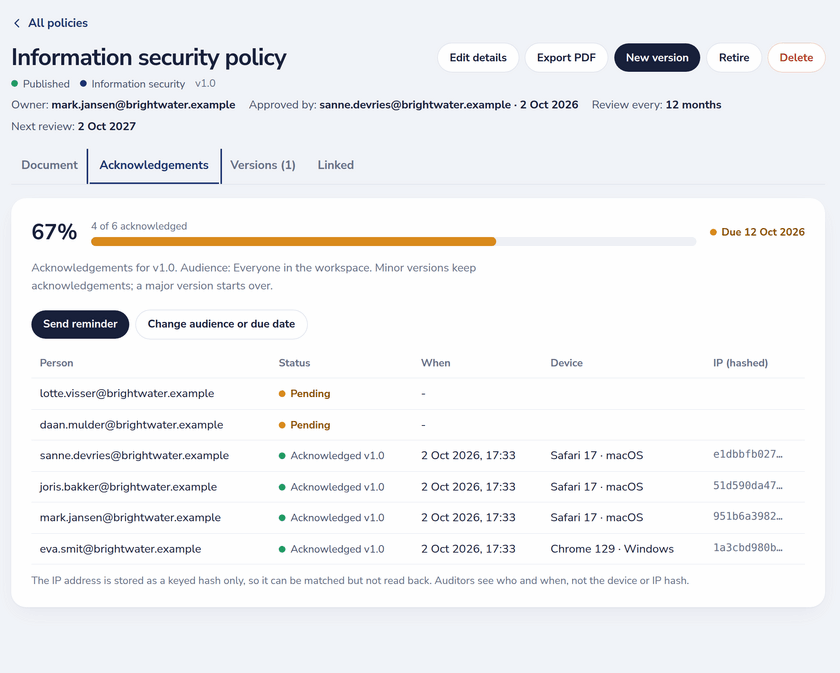
Jedna platforma, deväť modulov.
Každý s vlastnou stránkou a prehľadom funkcií.
Pripravené na podnikovú kontrolu.
Na čo sa opýta bezpečnosť a nákup, máme odpoveď.
- Dodávateľ
- Dazr, Taliansko (IČ DPH IT 02801250065)
- Pre koho
- Poskytovatelia starostlivosti, verejné inštitúcie, finančné subjekty a dodávatelia SaaS
- Začiatok
- Samoobslužné prihlásenie; v Enterprise zavedenie so sprievodcom
Verejné ceny.
Mesačne, bez DPH. Účtované mesačne, zrušiť môžete kedykoľvek.
Viac subjektov, vlastné integrácie alebo vyhradený manažér úspechu zákazníka? Custom nacenime na požiadanie. Porovnať všetky funkcie
Vyskúšajte to s vašimi rámcami.
Prihláste sa cez Google, Microsoft alebo pracovný e-mail, bez karty. Alebo si dohodnite ukážku s naším tímom.
Bezplatné nástroje a sprievodcovia: kalkulačka lehôt pre porušenia, kontroly významných incidentov a pôsobnosti NIS2, odhad auditu ISO 27001, sprievodcovia k NIS2, DORA, AI Act a CRA a stránky pre Holandsko a Taliansko.