Pre organizácie všetkých veľkostí
Rovnaká platforma slúži päťčlennému tímu v bezplatnom pláne aj organizácii so stovkami používateľov v Enterprise. Keď rastiete, nič sa neprestavuje: rámce, registre, dôkazy a história zostávajú v pracovnom priestore a plán mení len to, čo je odomknuté.
| Pro | Enterprise | |
|---|---|---|
| Používatelia | Až 5 | Až 999 |
| Rámce | 5 | Všetkých 11 |
| Protokol aktivít | 25 000 udalostí | 50 000 udalostí |
| Auditná stopa v PDF | Názov vašej firmy | White-label: logo, podtitul, päta, podpisujúca osoba |
| Pripravenosť | Náhľad medzier | Prepare for Audit s úplným skóre |
| Integrácie | Export do Excelu / CSV | Plus REST API, podpísané webhooky, hromadný import |
| Podpora | Prioritná, určený špecialista na zavedenie, ročná obchodná revízia |
Identita, roly a bezpečnosť
- Jednotné prihlásenie cez Google alebo Microsoft (pracovné účty Entra ID) pomocou OpenID Connect s PKCE, state a nonce, alebo jednorazovým kódom e-mailom.
- Roly: jeden vlastník, správcovia, ktorí spravujú registre a nastavenia, členovia, ktorí pracujú na priradených opatreniach a čítajú registre, a externí audítori s vlastným časovo obmedzeným prístupom len na čítanie.
- Relácie: každá požiadavka sa overuje voči aktuálnemu členstvu a je obmedzená na váš pracovný priestor; „odhlásiť všade“ zruší všetky relácie.
- Hosting: údaje aplikácie a zálohy v EÚ; záznamy pracovného priestoru šifrované v pokoji pomocou AES-256-GCM na aplikačnej vrstve; v portáli žiadne analytické pixely ani sledovacie prvky tretích strán.
- Protokol aktivít každej akcie, ktorá mení stav, vrátane akcií podpory Dazr, s vyhľadávaním, filtrami a exportom; 50 000 udalostí v Enterprise.
Audit a uistenie
- Správa audítorov: pozvite externých audítorov na 1–60 dní s overením kódom z e-mailu, kedykoľvek im prístup odoberte a nechajte ich komentovať opatrenia.
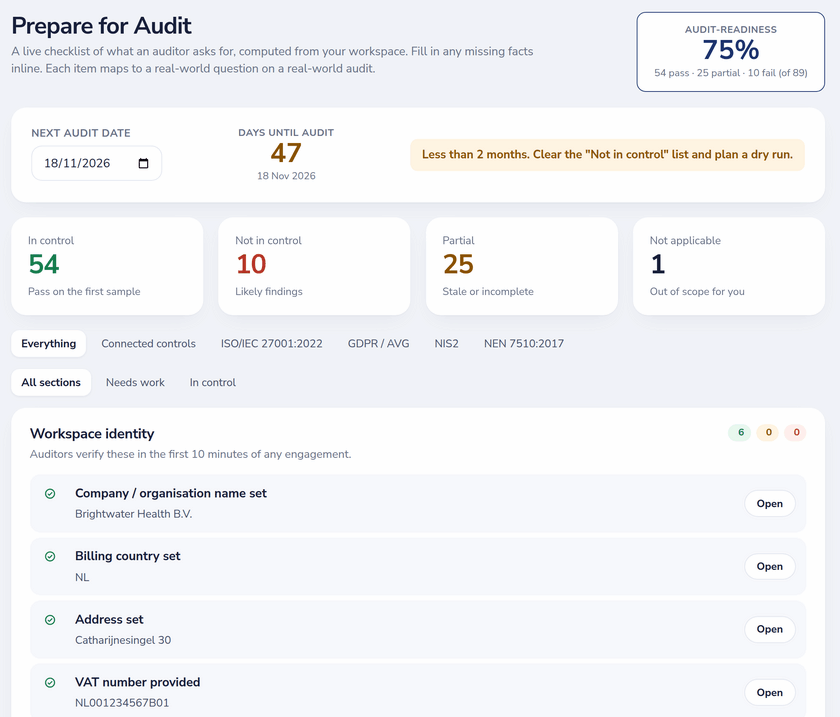
- Prepare for Audit: 34 kontrol pracovného priestoru plus kontroly pre každý rámec, so skóre pripravenosti v prehľade.
- Auditná stopa v PDF white-label s vaším logom, podtitulom, textom päty a podpisujúcou osobou.
- Register rizík s tepelnou mapou inherentného a zvyškového rizika, ošetrením a podpísaným prijatím.
- Riadená stránka dôveryhodnosti: zverejnite bezpečnostné odpovede a nechajte zákazníkov žiadať o prístup k tým citlivým.
- Verejný portál na hlásenie porušení pre zamestnancov a tretie strany, s frontom na schválenie do registra incidentov.
Jedenásť rámcov v jednom pracovnom priestore
ISO 27001:2022, GDPR, NIS2, NEN 7510, DORA, EU AI Act, ISO 27701, ISO 22301, SOC 2, BIO a PCI DSS bežia vedľa seba, každý ako vlastná sada opakovaných opatrení. Vyhlásenie o aplikovateľnosti vyraďuje neaplikovateľné opatrenia zo zoznamu opatrení aj z pokrytia. Politiky možno prepojiť s opatreniami viacerých rámcov naraz, napríklad politiku reakcie na incidenty s ISO 27001 A.5.24–A.5.26 a čl. 23 NIS2. Dazr nemapuje opatrenia medzi rámcami automaticky.
Integrácie a údaje
- REST API (len na čítanie, kľúče Bearer): pracovný priestor, pripravenosť, opatrenia, riziká, incidenty, dodávatelia, aktíva a aktivita; 240 požiadaviek za minútu a 60 000 denne na kľúč.
- Webhooky: až 10 koncových bodov, podpísané HMAC-SHA256, pre udalosti opatrení, rizík, incidentov, príjmu hlásení a dodávateľov.
- Hromadný import dodávateľov, aktív a incidentov z Excelu alebo CSV, s mapovaním stĺpcov a náhľadom.
- Vlastné opakovanie: nastavte vlastný interval revízie pre každé opatrenie.
- Exportujte každý register do Excelu alebo CSV kedykoľvek.
Custom: na mieru na požiadanie
Custom nacenime na požiadanie, na základe zmluvy, a na požiadanie pridáva prácu tímu Dazr: prehľady a reporty okolo vašich vlastných KPI, integrácie so systémami ako ticketing, HR alebo BI a šablóny vlastných rámcov vedľa jedenástich vstavaných. Rozsah a cenu dohodneme pri každej požiadavke. sales@dazr.eu