Prístup pre audítorov
Audítori nezdieľajú účet člena a nedostávajú statické heslo. Správca ich pozve menom a e-mailom a zvolí, ako dlho prístup trvá: 1 až 60 dní, predvolene 30.
- Dva faktory už z princípu: e-mail s pozvánkou obsahuje osobný odkaz, ktorého otvorenie však nestačí. Audítor si vyžiada šesťmiestny kód zaslaný na pozvanú adresu a až ten otvorí podpísanú reláciu audítora.
- Obmedzenia proti zneužitiu: najviac 5 žiadostí o kód za hodinu, 5 pokusov na kód a 10 neúspešných pokusov za hodinu.
- Časovo obmedzený: prístup končí zvoleným dňom. Relácia nikdy neprežije dobu prístupu.
- Odobrateľný: odoberte audítorovi prístup a jeho relácia prestane fungovať pri ďalšej požiadavke. Vygenerovanie nového odkazu zneplatní starý a ponechá rovnaký dátum konca.
- Uložené ako hash: odkazy pozvánok sa zobrazia raz a uchovávajú sa len ako hash.
- Zaznamenané: pozvánky, overenia, odobratia a novo vygenerované odkazy sa objavujú v protokole aktivít ako
auditor.invited,auditor.verified,auditor.revokedaauditor.link-regenerated. - Prehľad pre správcov uvádza každého audítora s menom, e-mailom, kto ho pozval, dátumom konca a tým, či je prístup aktívny, vypršal alebo bol odobratý.
Čo audítori vidia
Portál pre audítorov na compliance.dazr.eu/auditor sa otvorí prehľadom rámcov s dokončením podľa rámca a nasledujúcimi kartami:
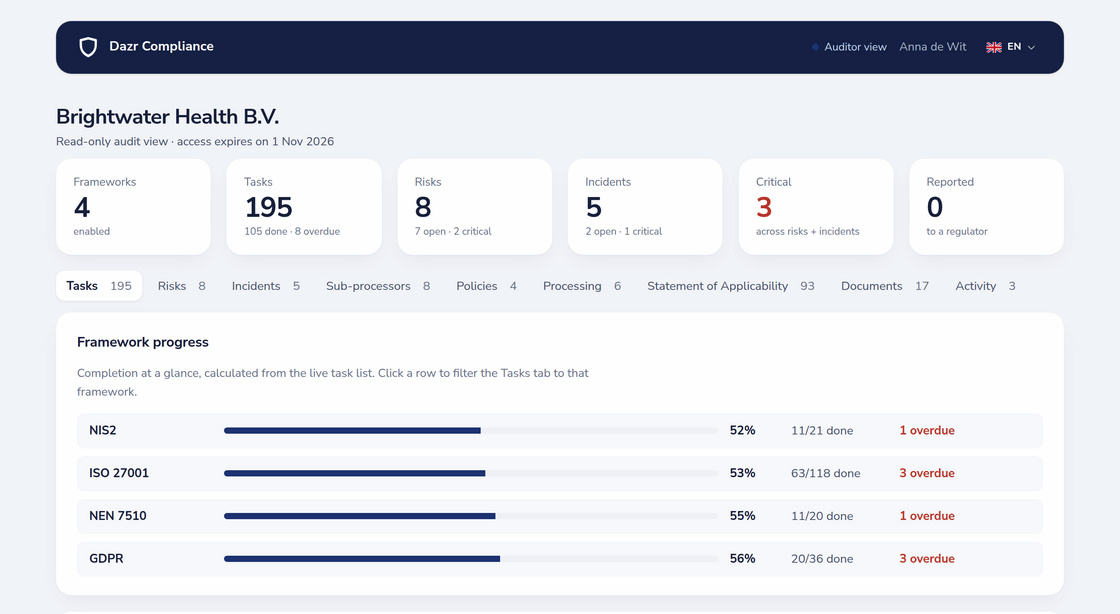
| Karta | Obsah |
|---|---|
| Opatrenia | Každé opatrenie s popisom, odporúčaním, dôkazmi (poznámky, odkazy a súbory), komentármi a úplnou históriou; filter podľa rámca a stavu |
| Riziká | Register rizík s inherentnými a zvyškovými skóre, ošetrením a prijatím |
| Incidenty | Register incidentov s časovou osou, poliami na oznámenie a lehotami |
| Sprostredkovatelia | Register dodávateľov |
| Politiky | Politiky a ich verzie |
| Spracúvanie | Záznamy o spracovateľských činnostiach a DPIA podľa GDPR, so stiahnutím PDF záznamov a DPIA |
| Vyhlásenie o aplikovateľnosti | Aplikovateľnosť a zdôvodnenie pri každom opatrení, so stiahnutím PDF |
| Dokumenty | Dokumenty prepojené v profile compliance |
| Aktivita | Protokol aktivít od začiatku prístupu audítora, bez voľného textu |
Súbory s dôkazmi sa sťahujú cez overenú proxy, nikdy cez priamy odkaz do úložiska. Všetko je len na čítanie: každý pokus o zmenu údajov je odmietnutý.
Komentáre, poznámky a ďalší postup
- Komentáre audítorov k akémukoľvek opatreniu, vo vlákne opatrenia označené ako komentáre audítora, vedľa komentárov vášho tímu.
- Poznámky audítorov k incidentom, pridávané do časovej osi incidentu ako samostatný typ záznamu.
- Ďalší postup beží cez úlohy: z každého zistenia urobte vlastnú úlohu s vlastníkom a termínom (od Basic). Pripomienky pred termínom a po ňom ju potom strážia ako každé opatrenie a ISO 22301 aj ISO 27001 obsahujú vlastné opatrenia pre nezhody a nápravné opatrenia.
- Nápravné opatrenia z incidentov: incident môže odkazovať na úlohu nápravného opatrenia, ktorá z neho vznikla, takže poučenie sa uzavrie v sledovanej úlohe.
Dazr nemá samostatný register zistení s vlastným postupom; zistenia žijú ako komentáre a úlohy.
Prepare for Audit a skóre pripravenosti
Prepare for Audit kladie nad vaším živým pracovným priestorom otázky, ktoré audítor kladie v prvých dňoch zákazky. Každá kontrola je splnené, varovanie, nesplnené alebo nepoužiteľné, s podrobnosťami a odkazom alebo poľom priamo na mieste na nápravu.
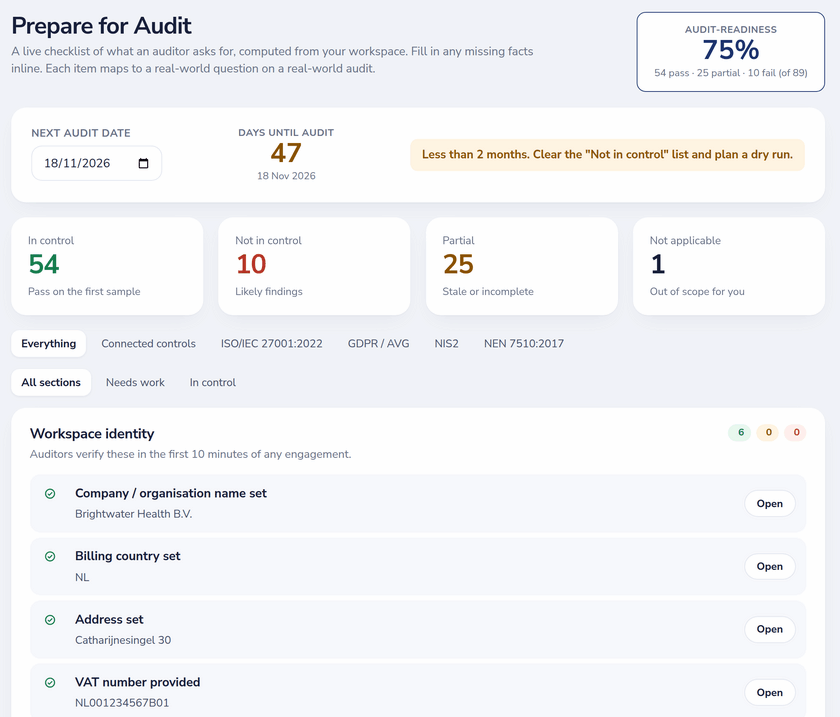
| Oddiel | Kontroly | Príklady |
|---|---|---|
| Identita pracovného priestoru | 6 | Názov organizácie, krajina, adresa, IČ DPH, vedúci bezpečnosti, kontakt na zodpovednú osobu |
| Základná knižnica politík | 11 | Informačná bezpečnosť, prijateľné používanie, riadenie prístupu, kryptografia, postup pri incidentoch, plán BC/DR, inventár aktív, register dodávateľov, schéma siete |
| Prevádzkové dôkazy | 17 | Vlastníci opatrení, nič po termíne dlhšie ako 90 dní, vyplnený register rizík, zmiernené kritické riziká, preskúmanie vedením, interný audit, školenie bezpečnostného povedomia, phishingový test, test BC/DR, test obnovy zo zálohy, penetračný test, sken zraniteľností, revízia prístupov |
| Pre každý rámec | 2 + špecifické | Všetky opatrenia majú vlastníka, opatrenia revidované za posledných 12 mesiacov, plus kontroly rámca, napríklad BIA a program cvičení podľa ISO 22301 |
Skóre je (splnené + 0,5 × varovanie) / použiteľné kontroly, zobrazuje sa ako karta v prehľade a zaznamenáva sa do trendu. Prepare for Audit je súčasťou Enterprise; v ostatných plánoch náhľad ukazuje, koľko je medzier, a prvé dve celé.
Auditná stopa v PDF a ďalšie odovzdávané súbory
- Auditná stopa v PDF: titulná strana, súhrn s celkovým počtom opatrení a počtami dokončených, otvorených a po termíne, dokončenie podľa rámcov, nevybavené položky, oddiel pre každý rámec zoskupený podľa tém, protokol dokončenia a strana na podpis. V Basic so značkou Dazr, v Pro s názvom vašej firmy, v Enterprise plne white-label: vaše logo, podtitul, text päty a podpisujúca osoba.
- Vyhlásenie o aplikovateľnosti v PDF alebo XLSX, vrátane schválených verzií.
- GDPR: záznamy o spracovateľských činnostiach podľa čl. 30 a správy DPIA v PDF.
- Excel a CSV s dodávateľmi, aktívami, incidentmi, rizikami, spracovateľskými činnosťami, DPIA, opatreniami, členmi, protokolom aktivít, politikami, odpoveďami stránky dôveryhodnosti a vyhlásením o aplikovateľnosti (od Basic).
Integrita dôkazov a protokol aktivít
- Keď je opatrenie dokončené, jeho poznámka k dôkazu a odkaz sa uzamknú. Meniť sa dá už len dátum platnosti.
- Každá akcia, ktorá mení stav, sa zapíše do protokolu aktivít s tým, kto a kedy ju vykonal, vrátane akcií podpory Dazr. Vyhľadávajte, filtrujte podľa typu a dátumu a exportujte.
- Protokol uchováva posledných 2 000 udalostí vo Free, 5 000 v Basic, 25 000 v Pro a 50 000 v Enterprise.