Domov › Rámce › ISO 27001

Softvér pre ISO 27001.

Všetkých 93 opatrení z prílohy A a kapitoly 4 až 10 bežia podľa plánu, s vlastníkmi, dôkazmi a pripomienkami. Keď príde audítor, vyhlásenie o aplikovateľnosti, register rizík a denník aktivít sú pripravené. Zadarmo pre jeden rámec; platené plány od 99 € mesačne.

V skratke

  • A.5 Organizačné: 37 opatrení pre politiky, roly, dodávateľské vzťahy, spravodajstvo o hrozbách, reakciu na incidenty.
  • A.6 Ľudia: 8 opatrení pre preverovanie, pracovné podmienky, povedomie, disciplinárne konanie.
  • A.7 Fyzické: 14 opatrení pre perimeter, zariadenia, bezpečnú likvidáciu, čistý stôl.
  • A.8 Technologické: 34 opatrení pre riadenie prístupu, kryptografiu, protokolovanie, riadenie zraniteľností, kontinuitu IT.

Na tejto stránke

  1. Čo je ISO 27001?
  2. Na koho sa vzťahuje
  3. Hlavné opatrenia ISO 27001 pokryté v Dazr
  4. Na čo sa audítori pozerajú
  5. Ako Dazr pomáha s ISO 27001

Čo je ISO 27001?

ISO/IEC 27001:2022. Firmy B2B SaaS, poradenské firmy, finančné služby, zdravotníctvo a každá organizácia, ktorej zákazníci pri nákupe požadujú certifikát ISO 27001.

Na koho sa vzťahuje

  • Firmy B2B SaaS, ktorých zákazníci pri nákupe vyžadujú ISO 27001
  • Poskytovatelia spravovaných služieb (MSP) a poradenské firmy
  • Finančné služby a fintech, ktoré sa pripravujú na DORA nad ISO 27001
  • Zdravotnícke organizácie, ktoré pridávajú NEN 7510 k ISO 27001

Hlavné opatrenia ISO 27001 pokryté v Dazr

A.5 Organizačné37 opatrení pre politiky, roly, dodávateľské vzťahy, spravodajstvo o hrozbách, reakciu na incidenty.
A.6 Ľudia8 opatrení pre preverovanie, pracovné podmienky, povedomie, disciplinárne konanie.
A.7 Fyzické14 opatrení pre perimeter, zariadenia, bezpečnú likvidáciu, čistý stôl.
A.8 Technologické34 opatrení pre riadenie prístupu, kryptografiu, protokolovanie, riadenie zraniteľností, kontinuitu IT.

Na čo sa audítori pozerajú

Audit 1. stupňa je preskúmanie dokumentácie; audit 2. stupňa je overovanie dôkazov vzorkou. Dazr je postavený okolo 2. stupňa: každé opatrenie sa opakuje s vlastníkom, dôkazmi a záznamom v protokole aktivít po dokončení.

Ako Dazr pomáha s ISO 27001

S Dazr Compliance môžete:

  • Udržiavajte vyhlásenie o aplikovateľnosti v portáli: aplikovateľnosť a zdôvodnenie pri každom opatrení, schválené verzie, export do PDF a XLSX
  • Vykonávajte štvrťročné revízie prístupov, ročné preskúmanie vedením a revízie ošetrenia rizík v pravidelnom intervale s e-mailovými pripomienkami
  • Veďte register rizík s tepelnými mapami inherentného a zvyškového rizika, možnosťami ošetrenia a zaznamenaným prijatím rizika (od Pro)
  • Prevádzkujte register incidentov s poliami na oznámenie úradu
  • Odovzdajte audítorovi pohľad len na čítanie na overovanie vzorkou v 2. stupni, alebo mu odovzdajte auditnú stopu v jedinom PDF
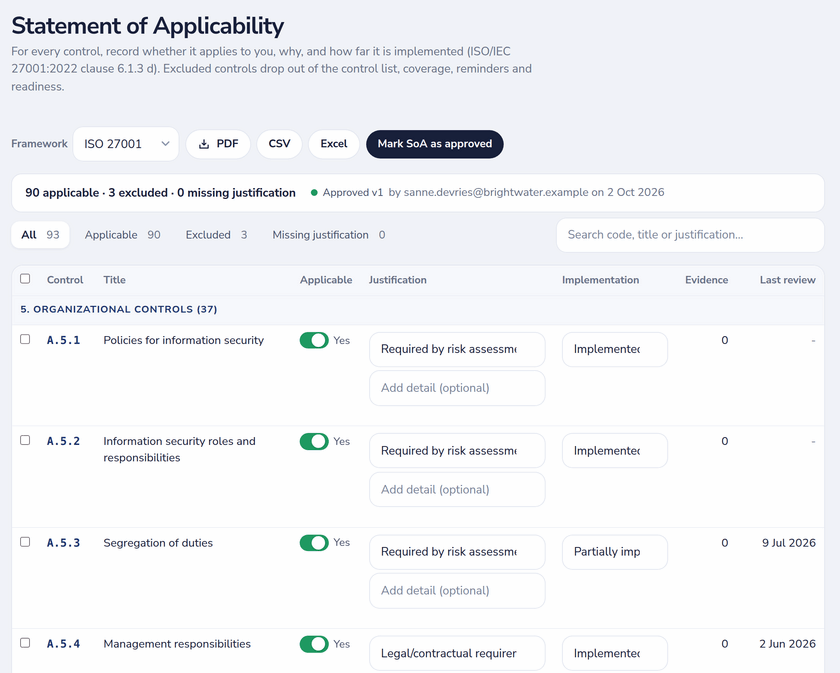
Vyhlásenie o aplikovateľnosti ISO 27001 s aplikovateľnosťou, zdôvodnením, stavom implementácie a schválenou verziou
Vyhlásenie o aplikovateľnosti: aplikovateľnosť, zdôvodnenie a implementácia pri každom opatrení, so schválenou verziou.

Späť na úplný prehľad Dazr Compliance › | Zaregistrovať sa zadarmo ›

Odpovede na otázky k ISO 27001.

Koľko opatrení platforma pokrýva?

Všetkých 93 opatrení prílohy A normy ISO 27001:2022 plus požiadavky kapitol 4–10 na systém riadenia (rozsah, vedenie, plánovanie, podpora, prevádzka, hodnotenie výkonnosti, zlepšovanie). Každé opatrenie má popis, odporúčanie a predvolený interval revízie.

Je to pre audit 1. stupňa, alebo 2. stupňa?

Pre oba. Audit 1. stupňa je preskúmanie dokumentácie; audit 2. stupňa je overovanie dôkazov vzorkou. Dazr uchováva vyhlásenie o aplikovateľnosti, register rizík, register incidentov, dôkazy k opatreniam a protokol aktivít na jednom mieste pre oba.

Môžem mať vyhlásenie o aplikovateľnosti v Dazr?

Áno. Pri každom opatrení označte, či je aplikovateľné, so zdôvodnením a stavom implementácie, schváľte verziu a exportujte ju do PDF alebo XLSX; vylúčené opatrenia vypadnú zo zoznamu opatrení. Môžete tiež naďalej odkazovať na existujúci dokument vyhlásenia o aplikovateľnosti.

Prijme môj externý audítor dôkazy vedené tu?

Dazr dáva audítorom to, čo zvyčajne požadujú: protokol aktivít s časovými pečiatkami a zodpovednou osobou, dôkazy pri každom opatrení, časovo obmedzený prístup len na čítanie a exporty. Či sú tieto dôkazy dostatočné, vždy posúdi audítor.

Ktorý softvér ISO 27001 je vhodný pre malé a stredné firmy v Holandsku?

Sledujte štyri veci: úplnú sadu opatrení ISO 27001:2022 s vyhlásením o aplikovateľnosti, rozhranie v jazyku ľudí, ktorí prácu robia, ukladanie v EÚ a cenu, ktorá si nevyžaduje obstarávanie. Dazr Compliance spĺňa všetky štyri: knižnica opatrení (všetkých 93 opatrení z prílohy A plus kapitoly 4-10) je v bezplatnom pláne, vyhlásenie o aplikovateľnosti, register rizík, prístup pre audítora a až päť používateľov prichádzajú s plánom Pro za 99 € mesačne, portál je v holandčine aj vo všetkých ostatných jazykoch tohto webu a údaje zostávajú v EÚ.

Začnite s programom ISO 27001.