Domov › Rámce › DORA

Súlad s DORA, od rizík IKT po register tretích strán.

Články DORA sa menia na 27 opakovaných opatrení s vlastníkmi a dôkazmi. Klasifikácia incidentov, testovanie odolnosti a register zmluvných dojednaní zostávajú aktuálne, hostované v EÚ. Súčasť plánu Enterprise, 499 € mesačne.

Kedy ste sa o incidente dozvedeli?

Orientačné. Lehoty bežia od zistenia; skontrolujte vnútroštátne právo a úplnú kalkulačku pre možnosti, ako sú poskytovatelia dôveryhodných služieb alebo dátum opravy.

Články 5–15Rámec riadenia rizík IKT: riadenie, identifikácia, ochrana, detekcia, reakcia a obnova, učenie a vývoj, komunikácia.
Články 17–23Riadenie incidentov súvisiacich s IKT, klasifikácia (článok 18) a hlásenie.
Články 26–27Penetračné testovanie na základe hrozieb (TLPT) najmenej v trojročnom cykle pre významné subjekty.
Články 28–44Riziko tretích strán v oblasti IKT: register zmluvných dojednaní (článok 28), analýza koncentrácie, stratégie odchodu, opatrenia pre subdodávky.

Čo je DORA?

Akt EÚ o digitálnej prevádzkovej odolnosti (nariadenie (EÚ) 2022/2554). Banky, investičné firmy, platobné inštitúcie, poisťovne a zaisťovne, poskytovatelia služieb súvisiacich s kryptoaktívami, centrálne protistrany, archívy obchodných údajov a poskytovatelia služieb IKT tretích strán, ktorí im slúžia.

Predávate softvér finančným subjektom, namiesto toho, aby ste nimi boli? Prečítajte si DORA pre dodávateľov SaaS.

Na koho sa vzťahuje

  • Banky a úverové inštitúcie
  • Investičné firmy, platobné inštitúcie a inštitúcie elektronických peňazí
  • Poisťovne a zaisťovne
  • Poskytovatelia služieb súvisiacich s kryptoaktívami podľa MiCA
  • Kritickí poskytovatelia služieb IKT tretích strán pre ktorékoľvek z vyššie uvedených

Hlavné opatrenia DORA pokryté v Dazr

Články 5–15Rámec riadenia rizík IKT: riadenie, identifikácia, ochrana, detekcia, reakcia a obnova, učenie a vývoj, komunikácia.
Články 17–23Riadenie incidentov súvisiacich s IKT, klasifikácia (článok 18) a hlásenie.
Články 26–27Penetračné testovanie na základe hrozieb (TLPT) najmenej v trojročnom cykle pre významné subjekty.
Články 28–44Riziko tretích strán v oblasti IKT: register zmluvných dojednaní (článok 28), analýza koncentrácie, stratégie odchodu, opatrenia pre subdodávky.

Na čo sa audítori pozerajú

Dozorné orgány DORA hľadajú rámec rizík IKT schválený riadiacim orgánom, register tretích strán s analýzou koncentrácie, nedávne dôkazy o TLPT a záznamy o klasifikácii závažných incidentov. Dazr uchováva opatrenia a dôkazy ku každej z týchto štyroch oblastí.

Ako Dazr pomáha s DORA

S Dazr Compliance môžete:

  • Udržiavajte rámec rizík IKT ako opakované opatrenia revidované riadiacim orgánom
  • Veďte poskytovateľov služieb IKT tretích strán v registri dodávateľov a vykonávajte posúdenia koncentračného rizika (článok 29) ako opatrenia
  • Sledujte plánovanie, vykonanie a nápravu TLPT ako cyklické opatrenia (najmenej každé 3 roky pre významné subjekty)
  • Zaznamenávajte incidenty súvisiace s IKT so závažnosťou, časmi a odkazmi na úrady, s klasifikáciou podľa článku 18 a hlásením podľa článku 19 ako opatreniami
  • Odovzdajte dozornému orgánu auditnú stopu v jedinom PDF alebo auditný pohľad len na čítanie
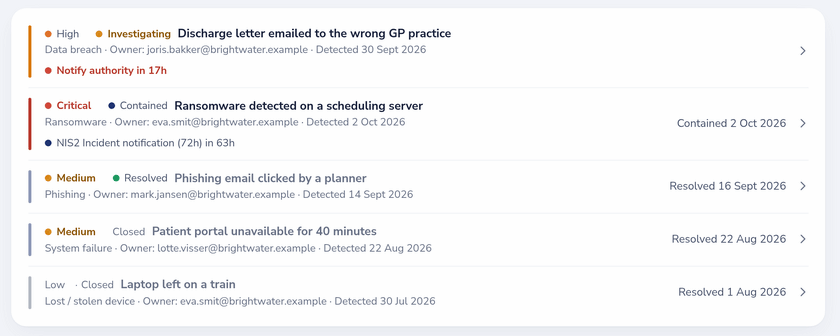
Register incidentov s odpočtom na oznámenie podľa GDPR a míľnikom oznámenia incidentu podľa NIS2
Register s odpočtom na oznámenie podľa GDPR a ďalším míľnikom NIS2.

Späť na úplný prehľad Dazr Compliance › | Zaregistrovať sa zadarmo ›

Odpovede na otázky k DORA.

Aký je v tejto platforme rozdiel medzi DORA a NIS2?

NIS2 je smernica, ktorú transponujú členské štáty; DORA je nariadenie, ktoré platí priamo. Prekrývajú sa v hlásení incidentov a v riziku dodávateľského reťazca / tretích strán; líšia sa v intervale TLPT (v DORA výslovne) a v registri zmluvných dojednaní (špecifický pre DORA). Dazr umožňuje zapnúť oboje; opatrenia zostávajú oddelené.

Podporujete stanovenie rozsahu TLPT?

Cyklus TLPT sledujeme ako opakovanú sadu opatrení (rozsah, vykonanie red teamom, revízia blue teamom, náprava). Samotné TLPT vykonáva externý red team, s ktorým uzavriete zmluvu; Dazr je evidenčný systém.

Môžem Dazr používať, ak som kritický poskytovateľ služieb IKT tretej strany úrovne 1?

Áno. Plán Custom pokrýva nastavenie pre viac subjektov, vyhradeného manažéra úspechu zákazníka a zmluvné podmienky prispôsobené nákupným procesom, ktoré poskytovatelia IKT úrovne 1 zvyčajne potrebujú.

Kde sú údaje hostované?

Len v Európskej únii. Záznamy pracovného priestoru sú na aplikačnej vrstve šifrované v úložisku pomocou AES-256-GCM; nahrané súbory s dôkazmi sa spoliehajú na šifrovanie u poskytovateľa úložiska. Taliansky subjekt, jurisdikcia EÚ.

Začnite s programom DORA.