Čo je NIS2?
Smernica EÚ NIS2 (smernica (EÚ) 2022/2555). Základné a dôležité subjekty podľa NIS2: energetika, doprava, bankovníctvo, infraštruktúra finančného trhu, zdravotníctvo, pitná voda, odpadová voda, digitálna infraštruktúra, riadenie služieb IKT, verejná správa, poštové a kuriérske služby, potraviny, chemikálie, výroba, výskum.
Na koho sa vzťahuje
Či ste základný, alebo dôležitý subjekt, závisí od odvetvia z prílohy I alebo II smernice a od veľkosti. Kontrola pôsobnosti NIS2 používa rovnaké pravidlá.
- Odvetvia prílohy I (energetika, doprava, bankovníctvo, infraštruktúry finančného trhu, zdravotníctvo, pitná voda, odpadové vody, digitálna infraštruktúra, riadenie služieb IKT, verejná správa a vesmír): základný, ak ide o veľký podnik, dôležitý, ak o stredný.
- Riadenie služieb IKT zahŕňa poskytovateľov riadených služieb (MSP) a riadených bezpečnostných služieb (MSSP) pre firemných zákazníkov. MSP so 150 zamestnancami je zvyčajne stredný podnik, teda dôležitý subjekt; nad prahmi pre stredné podniky je základný.
- Odvetvia prílohy II (poštové a kuriérske služby, nakladanie s odpadom, chemikálie, potraviny, výroba, poskytovatelia digitálnych služieb a výskum): dôležitý, ak ide o stredný alebo veľký podnik.
- Bez ohľadu na veľkosť: kvalifikovaní poskytovatelia dôveryhodných služieb, registre domén najvyššej úrovne, poskytovatelia služieb DNS a ústredná štátna správa sú základné; poskytovatelia verejných sietí alebo služieb elektronických komunikácií a nekvalifikovaní poskytovatelia dôveryhodných služieb sú základní, ak sú veľkí, alebo pri elektronických komunikáciách strední, a inak dôležití.
- Pod prahom: mikropodniky a malé podniky v odvetviach príloh I a II sú vylúčené, ak sa na ne nevzťahujú vyššie uvedené pravidlá nezávislé od veľkosti alebo ich neurčí orgán.
Stredný podnik znamená 50 až 249 zamestnancov a ročný obrat najviac 50 miliónov eur alebo celkovú súvahu najviac 43 miliónov eur (odporúčanie Komisie 2003/361/ES); nad touto hranicou ide o veľký podnik. Národné zákony môžu pridať odvetvia alebo určiť menšie subjekty; Taliansko napríklad pridáva vlastné prílohy.
Hlavné opatrenia NIS2 pokryté v Dazr
Vnútroštátna transpozícia
Stav k 19. októbru 2026. NIS2 je smernica, takže povinnosti, ktoré sa vás skutočne týkajú, vyplývajú z národného zákona a od národného orgánu. Pre Slovensko: NIS2 na Slovensku: zákon č. 69/2018 Z. z. po novele.
Pripravené národné rámce. Vedľa NIS2 na úrovni EÚ obsahuje Dazr ako samostatné rámce talianske základné opatrenia ACN (ACN) a české opatrenia NÚKIB podľa vyhlášok č. 409/2025 a č. 410/2025 (NÚKIB), vrátane národných lehôt na hlásenie.
Ďalší sprievodcovia podľa krajín, v miestnom jazyku. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Vykonávacie nariadenie (EÚ) 2024/2690. Pre poskytovateľov služieb DNS, registre TLD, poskytovateľov cloudových služieb a dátových centier, siete na doručovanie obsahu, poskytovateľov riadených (bezpečnostných) služieb, online trhoviská, vyhľadávače, sociálne siete a poskytovateľov dôveryhodných služieb toto nariadenie Komisie spresňuje technické a metodické požiadavky na opatrenia podľa článku 21 a kedy sa incident považuje za významný. Pozrite kontrolný zoznam 2024/2690 a kontrolu významných incidentov.
Zdroje: smernica (EÚ) 2022/2555, vykonávacie nariadenie (EÚ) 2024/2690, Forvis Mazars o Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 v Poľsku (biznes.gov.pl).
Na čo sa audítori pozerajú
NIS2 konkrétne vyžaduje dôkazy o schválení riadiacim orgánom, posúdenie rizík dodávateľského reťazca a cyklus oznamovania incidentov: včasné varovanie do 24 hodín / priebežná správa do 72 hodín / záverečná správa do 1 mesiaca. Dazr uchováva dôkazy ku všetkým trom.
Ako Dazr pomáha s NIS2
S Dazr Compliance môžete:
- Udržiavajte opatrenia na riadenie kybernetických rizík podľa článku 21 ako opakované opatrenia
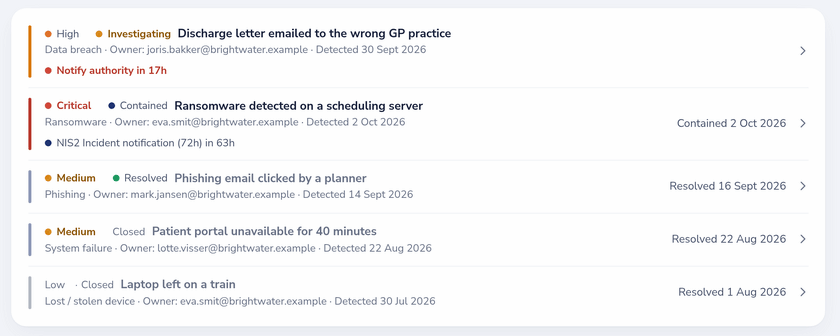
- Prevádzkujte register incidentov s časmi oznámení 24 h / 72 h / 1 mesiac a číslami prípadov na úrade
- Revidujte dodávateľov v registri dodávateľov s odkazmi na zmluvy o spracúvaní a certifikáty, dátumami revízií a vypršania (Pro a Enterprise)
- Uchovávajte dátum schválenia riadiacim orgánom v profile compliance, obnovovaný každý rok
- Odovzdajte príslušnému úradu auditnú stopu v jedinom PDF alebo pohľad len na čítanie
Späť na úplný prehľad Dazr Compliance › | Zaregistrovať sa zadarmo ›