Domov › Rámce › ISO 27701

Riadenie ochrany súkromia podľa ISO 27701.

ISO 27701 beží vedľa ISO 27001, s povinnosťami prevádzkovateľa a sprostredkovateľa ako samostatnými opatreniami, registrom DPIA a registrom dodávateľov. Súčasť plánu Pro, 99 € mesačne.

V skratke

  • Kapitoly 5–8: Rozšírenia kapitol 4–10 ISO 27001 špecifické pre PIMS: kontext, vedenie, plánovanie, podpora, prevádzka, hodnotenie výkonnosti, zlepšovanie.
  • Príloha A (prevádzkovateľ): 31 opatrení pre prevádzkovateľov: právny základ, práva dotknutých osôb, transparentnosť, doba uchovávania, prenosy.
  • Príloha B (sprostredkovateľ): 18 opatrení pre sprostredkovateľov: zmluvný základ, riadenie ďalších sprostredkovateľov, súčinnosť s prevádzkovateľom, prenosy.
  • Mapovanie na GDPR: kapitoly PIMS mapované na články 5–49 GDPR v prílohe D na spoločné použitie.

Na tejto stránke

  1. Čo je ISO 27701?
  2. Na koho sa vzťahuje
  3. Hlavné opatrenia ISO 27701 pokryté v Dazr
  4. Na čo sa audítori pozerajú
  5. Ako Dazr pomáha s ISO 27701

Čo je ISO 27701?

Stav k 1. októbru 2026. ISO/IEC 27701:2025 bola zverejnená 14. októbra 2025 a nahrádza vydanie 2019; je teraz samostatnou normou systému riadenia, nie rozšírením ISO 27001 (Kiwa). Sada opatrení v Dazr vychádza zo štruktúry prevádzkovateľ/sprostredkovateľ vydania 2019, ktorá vecne prechádza aj do nového vydania; harmonogram prechodu si overte u svojho certifikačného orgánu.

ISO/IEC 27701:2019 (systém riadenia informácií o ochrane súkromia). Organizácie, ktoré už prevádzkujú ISMS podľa ISO 27001 a potrebujú rozšírenie pre ochranu súkromia: prevádzkovatelia, sprostredkovatelia a spoloční prevádzkovatelia, ktorí chcú jediný certifikovateľný PIMS v súlade s GDPR.

Na koho sa vzťahuje

  • B2B SaaS s certifikáciou ISO 27001, ktoré chcú doplnok pre ochranu súkromia
  • Sprostredkovatelia údajov (najmä platformy hostujúce osobné údaje zákazníkov)
  • Prevádzkovatelia v regulovaných odvetviach (zdravotníctvo, financie, verejný sektor)
  • Nadnárodné skupiny, ktoré uplatňujú GDPR vedľa iných režimov ochrany súkromia (CCPA, LGPD, PIPL)

Hlavné opatrenia ISO 27701 pokryté v Dazr

Kapitoly 5–8Rozšírenia kapitol 4–10 ISO 27001 špecifické pre PIMS: kontext, vedenie, plánovanie, podpora, prevádzka, hodnotenie výkonnosti, zlepšovanie.
Príloha A (prevádzkovateľ)31 opatrení pre prevádzkovateľov: právny základ, práva dotknutých osôb, transparentnosť, doba uchovávania, prenosy.
Príloha B (sprostredkovateľ)18 opatrení pre sprostredkovateľov: zmluvný základ, riadenie ďalších sprostredkovateľov, súčinnosť s prevádzkovateľom, prenosy.
Mapovanie na GDPRKapitoly PIMS mapované na články 5–49 GDPR v prílohe D na spoločné použitie.

Na čo sa audítori pozerajú

Audity ISO 27701 overujú vzorkou rovnaké dôkazy ako ISO 27001, plus kapitoly špecifické pre PIMS: povinnosti prevádzkovateľa v prílohe A a povinnosti sprostredkovateľa v prílohe B, pričom register DPIA a zoznam sprostredkovateľov sú bežnými cieľmi vzorkovania.

Ako Dazr pomáha s ISO 27701

S Dazr Compliance môžete:

  • Pridajte opatrenia ISO 27701 k existujúcemu programu ISO 27001 v jednom pracovnom priestore
  • Prevádzkujte rozdelenie na prevádzkovateľa a sprostredkovateľa so samostatnými sadami opatrení
  • Uchovávajte DPIA a záznamy o spracúvaní vo vlastných registroch a sprostredkovateľov v registri dodávateľov
  • Prepojte dôkazy o prenosoch, štandardných zmluvných doložkách a posúdení vplyvu prenosu pri príslušných opatreniach
  • Odovzdajte audítorovi pohľad len na čítanie, ktorý pokrýva ISMS aj PIMS spoločne
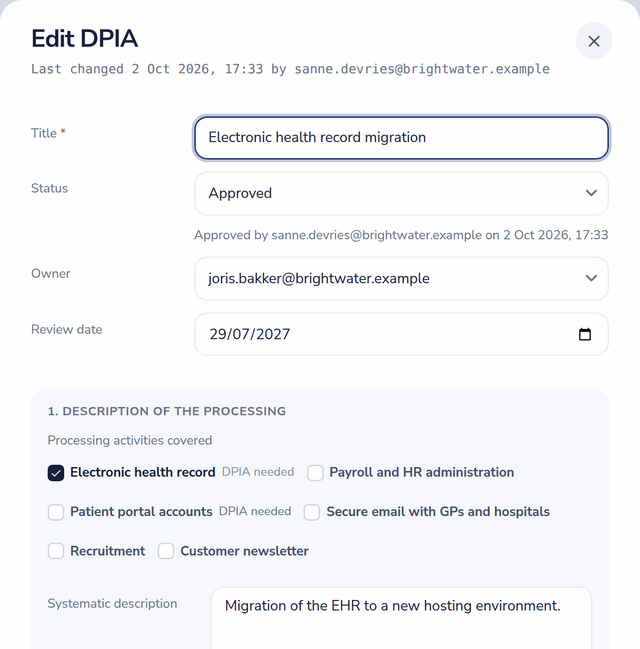
Posúdenie vplyvu na ochranu osobných údajov so stavom, pečiatkou schválenia, vlastníkom, dátumom revízie a spracovateľskými činnosťami, ktoré pokrýva
DPIA s pečiatkou schválenia, vlastníkom, dátumom revízie a činnosťami, ktoré pokrýva.

Späť na úplný prehľad Dazr Compliance › | Zaregistrovať sa zadarmo ›

Odpovede na otázky k ISO 27701.

Potrebujeme najprv ISO 27001?

Podľa vydania 2019 áno: rozširuje ISMS podľa ISO 27001. Vydanie 2025 je samostatné, hoci väčšina organizácií ho stále prevádzkuje vedľa ISO 27001. Dazr umožňuje zapnúť oba rámce; rovnaké dôkazy často poslúžia obom.

Sme prevádzkovateľ, sprostredkovateľ, alebo oboje?

Väčšina B2B SaaS je sprostredkovateľom zákazníckych údajov a prevádzkovateľom marketingových a HR údajov. Dazr umožňuje zaznamenať obe roly a prevádzkuje opatrenia prílohy A a prílohy B súbežne tam, kde platia.

Ako sa to líši od GDPR?

GDPR je zákon; ISO 27701 je certifikovateľný systém riadenia, ktorý pomáha súlad preukázať. Platforma sleduje oboje: články 30 a 33 GDPR vedľa prílohy A a B normy ISO 27701.

Kde sú údaje hostované?

Len v Európskej únii. Záznamy pracovného priestoru sú na aplikačnej vrstve šifrované v úložisku pomocou AES-256-GCM; nahrané súbory s dôkazmi sa spoliehajú na šifrovanie u poskytovateľa úložiska. Taliansky subjekt, jurisdikcia EÚ.

Začnite s programom ISO 27701.